La Qualità è molto più di un insieme di regole, strumenti o controlli. È la capacità di migliorare le performance aziendali, gestire il cambiamento, ridurre i Costi della Non Qualità e trasformare dati e processi in un vantaggio competitivo.
La 17ª edizione di “Quality for Italy – Italy for Quality” organizzata da Blulink si terrà giovedì 12 novembre 2026 presso le Officine Credem di Reggio Emilia (dalle 9:30 alle 13:00) e come sempre vede la collaborazione e il patrocinio della Territoriale AICQ Emilia Romagna.
Dal titolo Quality: powering performance è l’evento che celebra la Giornata Mondiale della Qualità e riunisce professionisti, manager ed esperti per confrontarsi sulle sfide e le opportunità che attendono il mondo della Qualità.
RELATORI e FOCUS
Giampaolo Sarti, Vice presidente AICQ Emilia Romagna, illustrerà le principali novità della nuova revisione della nuova ISO 9001:2026. Cosa cambia per il Responsabile Qualità?
Ecco l’ intervento:
Alfredo Adipietro, Quality Director di Atlantic Fluid Tech, porterà la propria esperienza diretta nella digitalizzazione e ottimizzazione della Qualità a favore delle performance aziendali.
Cristina Galgano, CEO del Gruppo Galgano, racconterà come la Qualità sia centrale nella strategia aziendale attraverso un caso reale.
Bernhard Konzet, CEO di Blulink, presenterà un focus dedicato agli strumenti innovativi a disposizione del team Qualità: l’AI applicata ai processi per accelerare le performance.
Sei pronto a misurare concretamente la circolarità della tua organizzazione?
Ne parleremo in modo tecnico e operativo nel nuovo webinar gratuito del Progetto Orma / Gruppo ESG di AICQ ERM:“E di ESG – Focus sulla Sostenibilità ambientale: Percorsi e Strumenti per la Circolarità e la Compliance”
Quando: Mercoledì 25 novembre 2026
Orario: 15:00 – 17:30
Modalità: Online (Partecipazione gratuita)
L’Agenda e i Relatori:
Giacomo Dalseno (Coordinatore Progetto Orma / Gruppo ESG AICQ ERM)Dal Prodotto al Bilancio: Il ruolo del Revisore Legale e della Sostenibilità nell’utilizzo delle certificazioni ambientali per la conformità CSRD.
Ivana Brancaleone (Leader Area Ambiente – Progetto Orma / ESG AICQ ERM)Dagli obblighi alle opportunità: Navigare tra Ecodesign, CAM, EPD, Ecolabel, PEF e normative sui materiali riciclati.
Francesco C. Barbieri (Vicepresidente Comitato Ambiente ed Energia AICQ Nazionale)Misurare la circolarità: Metodi, LCA e indicatori (UNI EN ISO 59020:2024 e UNI TS 11820:2022) per integrare la sostenibilità nelle decisioni di business.
Non farti trovare impreparato dalle nuove sfide europee.
Trovi qui la mail per ottenere i materiali che saranno resi disponibili per i soli partecipanti.
Presunzione di conformità, limiti dell’allegato ZA e attuazione del testo definitivo per i fornitori di sistemi di intelligenza artificiale ad alto rischio.
di Oliviero Casale, General Manager di UniProfessioni e Segretario di AICQ Emilia Romagna e Marche
Nel contributo «Pubblicata la EN 18286:2026: il sistema di gestione della qualità per gli obblighi regolatori dell’AI Act», pubblicato su questo sito il 1° agosto 2026, era stata distinta la disponibilità della norma europea dalla citazione del suo riferimento nella Gazzetta ufficiale dell’Unione europea. La distinzione era sostanziale: la pubblicazione del testo tecnico non bastava, da sola, ad attivare la presunzione di conformità collegata alla citazione. Quel passaggio è ora intervenuto. [1]
La decisione di esecuzione (UE) 2026/2274 della Commissione, del 12 ottobre 2026, pubblicata nella GUUE il 14 ottobre, dispone la pubblicazione del riferimento alla EN 18286:2026 ed entra in vigore nello stesso giorno. Il suo allegato contiene un solo riferimento di norma: quello dedicato al sistema di gestione della qualità (Quality Management System, QMS) per le finalità regolatorie dell’AI Act. L’atto è riportato anche nella pagina ufficiale della Commissione sulle norme armonizzate per l’intelligenza artificiale. [2][6]
La novità merita un approfondimento distinto dal precedente inquadramento. Il testo definitivo consente infatti di esaminare non soltanto l’architettura del sistema di gestione, ma anche le corrispondenze con il regolamento e le condizioni della copertura dichiarata nell’allegato ZA. Il punto non è sostituire una formula — «citazione attesa» — con un’altra — «norma citata» —, bensì comprendere quali requisiti siano interessati e quali evidenze debbano sostenere la conformità. [5]
Dalla norma europea alla citazione: il significato giuridico del passaggio
Il regolamento (UE) n. 1025/2012 definisce la norma come una specifica tecnica alla quale non è obbligatorio conformarsi e la norma armonizzata come una norma europea adottata sulla base di una richiesta della Commissione per l’applicazione della legislazione dell’Unione sull’armonizzazione. È quindi più preciso parlare di EN 18286 come norma armonizzata il cui riferimento è ora pubblicato nella GUUE: l’effetto della citazione va distinto dalla qualificazione della norma e dalla sua precedente disponibilità nei cataloghi. [3]
La decisione 2026/2274 ricostruisce il percorso: la richiesta di normazione C(2025) 3871 comprendeva il sistema di gestione della qualità dei fornitori, inclusi i processi di monitoraggio successivi all’immissione sul mercato; CEN e CENELEC hanno completato il lavoro; la Commissione, insieme alle organizzazioni di normazione, ha valutato la rispondenza del documento alla richiesta. La pubblicazione del riferimento segue la conclusione che la norma soddisfa i requisiti cui intende riferirsi, secondo il meccanismo dell’articolo 10, paragrafo 6, del regolamento sulla normazione europea. [2][3]
L’utilizzo della norma resta volontario; non lo è il rispetto degli obblighi legislativi applicabili. La conformità effettiva alle disposizioni pertinenti della norma citata permette di beneficiare della presunzione entro il perimetro riconosciuto. Non sono equivalenti l’acquisto del documento, una dichiarazione di adozione e l’attuazione verificabile dei suoi requisiti. La presunzione, inoltre, non esclude controlli e misure correttive: l’articolo 82 dell’AI Act contempla anche sistemi conformi che presentano comunque un rischio. [2][3][4]
L’allegato ZA: una copertura delimitata, non una conformità generale
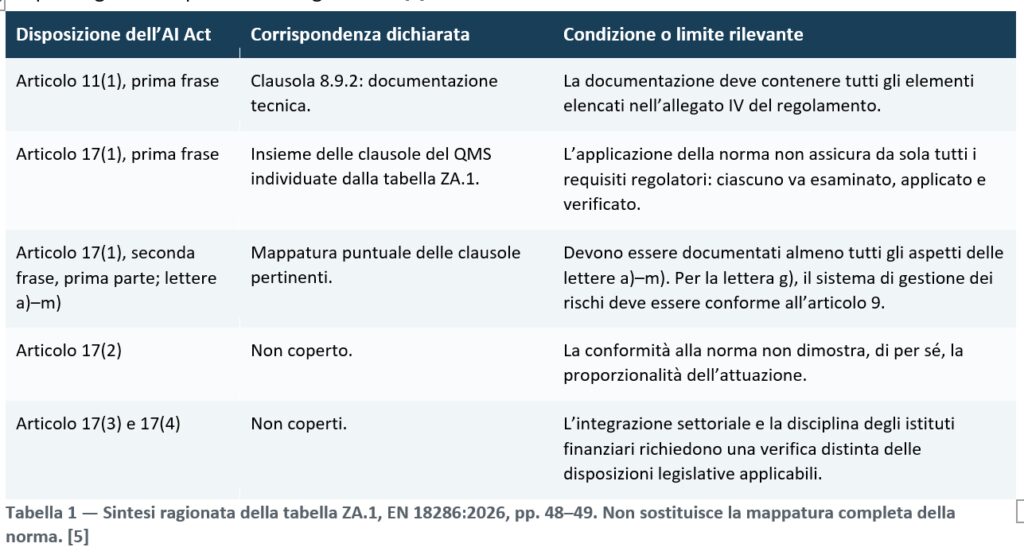
Il documento decisivo per comprendere la relazione con gli obblighi regolatori è l’allegato ZA, qualificato come informativo e parte integrante della norma. La tabella ZA.1, alle pagine 48 e 49 del testo europeo, collega le clausole ai requisiti che il documento intende coprire. Questa mappatura deve essere letta insieme alla decisione di citazione e al regolamento: non costituisce una fonte autonoma capace di ampliare gli effetti previsti dal legislatore. [5]
Il richiamo agli elementi dell’allegato IV va letto secondo la loro applicabilità al sistema interessato. L’articolo 11, paragrafo 1, consente inoltre a PMI, comprese le start-up, e piccole imprese a media capitalizzazione di presentarli in modo semplificato mediante il modulo previsto dalla disposizione. La semplificazione della presentazione non è un’esenzione dai requisiti sostanziali. [4][13]
Emergono due precisazioni spesso trascurate. La prima è che il collegamento non riguarda soltanto il QMS: comprende anche la prima frase dell’articolo 11, paragrafo 1, sulla predisposizione e sull’aggiornamento della documentazione tecnica. Ciò non autorizza ad affermare che l’intero articolo 11 sia coperto o che la sola esistenza di un fascicolo dimostri la conformità del sistema. La seconda è che il richiamo alla gestione dei rischi dell’articolo 17, paragrafo 1, lettera g), è subordinato a un sistema conforme all’articolo 9: una procedura genericamente denominata “risk management” non basta. [4][5]
La dicitura “non coperto” non significa “non applicabile”. La proporzionalità rispetto alle dimensioni del fornitore, le possibilità di integrazione con sistemi previsti dalla legislazione settoriale e il regime degli istituti finanziari restano disposizioni da considerare autonomamente. L’assenza di restrizioni espresse accanto al riferimento nell’allegato della decisione non cancella le condizioni e i limiti della tabella ZA.1. L’avvertenza 1 dell’allegato ZA ricorda inoltre che la presunzione resta valida soltanto finché il riferimento è mantenuto nell’elenco pubblicato in GUUE. Restano applicabili gli obblighi derivanti dalle altre disposizioni dell’Unione pertinenti. [2][4][5][9]
Il coordinamento delle disposizioni sulla presunzione richiede precisione. L’articolo 40, paragrafo 1, richiama i requisiti della sezione 2 del capo III, mentre l’articolo 17 appartiene alla sezione 3. L’articolo 1, punto 17, del regolamento (UE) 2026/1744 ha aggiunto al paragrafo 2 un comma che richiede prodotti della normazione per agevolare la conformità congiunta e la presunzione di conformità rispetto alle sezioni 2 e 3 e alla pertinente legislazione settoriale. Il considerando 21 ne chiarisce l’obiettivo di coordinamento e di riduzione delle duplicazioni. La modifica riguarda le richieste di normazione e non riscrive il paragrafo 1: non introduce, da sola, una presunzione generalizzata per qualunque norma o certificazione. Per la EN 18286, la destinazione al QMS e il perimetro della copertura devono essere ricostruiti leggendo insieme il quadro legislativo, la decisione di citazione e l’allegato ZA. [2][5][10][13]
Un sistema di gestione costruito intorno alla conformità regolatoria
L’articolo 16, lettera c), e l’articolo 17 dell’AI Act individuano l’obbligo del fornitore di disporre di un sistema di gestione della qualità documentato, nei casi in cui tali disposizioni sono applicabili. La EN 18286 sviluppa questa esigenza per le organizzazioni che forniscono sistemi di IA, principalmente ad alto rischio, senza essere specifica per un settore. Non va quindi presentata come un obbligo gestionale generalizzato per qualsiasi utilizzatore di IA, né come una norma che risolve, in quanto tale, gli obblighi propri dei fornitori di modelli per finalità generali. [4][5]
La natura trasversale della norma tecnica non elimina i regimi particolari del regolamento. Per i sistemi di cui all’articolo 6, paragrafo 1, relativi a prodotti disciplinati dall’allegato I, sezione B, l’articolo 2, paragrafo 2, limita le disposizioni direttamente applicabili. Occorre quindi verificare la pertinente disciplina settoriale, senza estendere automaticamente a tali sistemi l’intero regime dell’articolo 17. [4][13]
La definizione di qualità della clausola 3.1.23 è specifica: collega le caratteristiche dell’oggetto al soddisfacimento dei requisiti regolatori, comprendendo la tutela della salute, della sicurezza e dei diritti fondamentali. La norma distingue questa impostazione da quella della EN ISO 9001, che include le aspettative dei clienti e delle altre parti interessate. Nel QMS regolatorio, pertanto, un risultato tecnicamente accurato o apprezzato dal cliente non esaurisce la valutazione della qualità. [5]
Il capitolo 4 richiede di identificare e riesaminare sistematicamente i requisiti applicabili, definire i sistemi compresi nel QMS e i suoi confini, quindi stabilire una strategia di conformità. La clausola 4.4.3 distingue norme armonizzate citate, specifiche comuni, altre norme e altre specifiche tecniche. Quando la copertura non è completa, il fornitore deve documentare i requisiti non coperti e le misure utilizzate per soddisfarli. La norma, dunque, non invita a cercare un unico documento risolutivo: richiede di governare la combinazione di strumenti effettivamente adottata. [5]
L’architettura definitiva prosegue con leadership, pianificazione e supporto, quindi con la realizzazione del sistema di IA, le operazioni e il controllo, la valutazione delle prestazioni del QMS. Il modello di ciclo di vita rappresentato nella figura 1 della norma, a pagina 28, e precisato nella pagina successiva non è rigidamente lineare: le fasi possono essere iterative. È un punto importante per sistemi la cui configurazione, i cui dati o le cui condizioni di impiego possono evolvere dopo il rilascio. [5]
Due livelli documentali e due diversi oggetti della gestione dei rischi
La documentazione del QMS descrive il campo di applicazione, le politiche, gli obiettivi, i processi e le loro interazioni. La documentazione tecnica riguarda invece ciascun sistema di IA e deve sostenere la dimostrazione della sua conformità. Le clausole 4.5 e 8.9.2 collegano questi livelli, ma non li confondono: uno stesso QMS può comprendere più sistemi, senza che un manuale comune sostituisca le informazioni specifiche su finalità, progettazione, dati, prove, modifiche e monitoraggio. [4][5]
Il controllo delle informazioni comprende identificazione, approvazione, aggiornamento, protezione, reperibilità, conservazione e versionamento. La documentazione deve permettere di ricostruire quali elementi abbiano sostenuto una determinata decisione, non soltanto di mostrare che una procedura esiste. Da qui il valore operativo di collegare requisiti, versioni del sistema, dati utilizzati, risultati delle prove e autorizzazioni al rilascio: una modalità applicativa per rendere effettiva la tracciabilità richiesta. [5]
Va mantenuta una distinzione analoga per i rischi. La clausola 6.1 considera quelli che possono compromettere il funzionamento del QMS, come l’indisponibilità di risorse, competenze o informazioni necessarie. La clausola 8.2 riguarda invece i rischi dei sistemi di IA e richiede una gestione conforme alle prescrizioni regolatorie lungo il ciclo di vita. Una valutazione dei soli rischi organizzativi non sostituisce quindi quella dei possibili danni alle persone, alla salute, alla sicurezza e ai diritti fondamentali. [4][5]
Progettazione, dati e prove: la qualità deve essere dimostrabile
Le clausole sulla progettazione richiedono di passare dalla finalità prevista ai requisiti del sistema e alle specifiche progettuali, distinguendo ciò che deve essere ottenuto dalle soluzioni impiegate. La verifica accerta il soddisfacimento dei requisiti specificati; la validazione riguarda invece l’idoneità rispetto alla finalità o all’applicazione prevista. Le due attività sono complementari: una prova superata in un ambiente controllato non dimostra automaticamente l’adeguatezza per ogni contesto di utilizzo. [5]
La clausola 8.4.2 rende concreta questa impostazione. I piani e le procedure di prova devono essere documentati, con criteri verificabili di accettazione e condizioni di riproducibilità. Quando applicabili, devono essere documentate le condizioni di prova: ambiente hardware e di calcolo, versioni di software e librerie, valori di inizializzazione, parametri e iperparametri di addestramento, versioni dei dataset, pretrattamenti e gestione degli elementi stocastici. Per sistemi intrinsecamente stocastici, la nota ammette la documentazione di intervalli statistici di variazione, anziché pretendere necessariamente un’identica replica dell’output. [5]
La gestione dei dati della clausola 8.5 deve essere coordinata con queste attività e con i requisiti applicabili. Sul piano operativo, una relazione di prova acquista valore quando è possibile collegarla alla configurazione effettivamente valutata e alle caratteristiche dei dati impiegati. Non basta riportare un valore complessivo di accuratezza senza renderne comprensibili condizioni, limiti e pertinenza rispetto alla finalità prevista. Lo stesso allegato IV dell’AI Act richiede informazioni sulle metriche, sui dati di prova e sui potenziali impatti discriminatori. [4][5]
Modifiche, apprendimento continuo e catena di fornitura
La clausola 9.4 richiede di governare le modifiche e di documentare la motivazione della loro classificazione come sostanziali o non sostanziali. In presenza di una modifica sostanziale occorre una nuova valutazione della conformità, con gli aggiornamenti necessari al QMS. Il controllo non può perciò esaurirsi in un registro informatico delle versioni: deve includere una decisione motivata sull’effetto della modifica rispetto alla conformità e alla finalità del sistema. [5]
Per i sistemi che continuano ad apprendere, la clausola 8.8 tratta le modifiche predeterminate: devono essere identificate, considerate nella gestione dei rischi, verificate e validate, registrate e descritte nella documentazione e nelle istruzioni pertinenti. L’articolo 43, paragrafo 4, distingue queste evoluzioni, quando predeterminate nella valutazione iniziale e incluse nella documentazione tecnica, dalle modifiche sostanziali. Non ogni aggiornamento impone automaticamente di ripetere l’intera valutazione; ma la qualifica di evoluzione prevista deve poter essere dimostrata. [4][5]
La clausola 9.3 estende il controllo alla catena di fornitura: modelli, dati, componenti e servizi esterni devono essere selezionati e controllati considerando il loro contributo alla conformità. Sul piano applicativo, ciò richiede di chiarire quali informazioni siano disponibili, come vengano comunicate le modifiche e quale assistenza sia assicurata nel tempo. Affidare una parte dello sviluppo a terzi non elimina la necessità di governare le dipendenze che possono incidere sul sistema immesso sul mercato. [5]
Il monitoraggio post-market chiude il circuito del sistema di gestione
La clausola 9.5 non riduce il monitoraggio alla ricezione occasionale di reclami. Prevede un’attività attiva e sistematica, con un piano inserito nella documentazione tecnica, per raccogliere e analizzare informazioni sulle prestazioni e sulla conformità lungo il ciclo di vita. I dati provenienti dai deployer, le segnalazioni, i log disponibili e le informazioni sui rischi emergenti devono alimentare le decisioni del fornitore, in coerenza con l’articolo 72 dell’AI Act. [4][5]
Gli incidenti gravi e le non conformità ai requisiti regolatori richiedono una gestione coordinata, nel rispetto dei differenti presupposti: comunicazioni tempestive, indagini, valutazione delle cause, misure correttive e verifica della loro efficacia, secondo le disposizioni applicabili. Non tutti i malfunzionamenti sono incidenti gravi e le misure correttive urgenti non possono attendere il successivo riesame della direzione. Le tempistiche e le condizioni di segnalazione devono essere determinate sulla base della disciplina applicabile, evitando di utilizzare un unico termine per situazioni che l’articolo 73 tratta diversamente. [4][5]
Il capitolo 10 riconduce queste informazioni alla valutazione delle prestazioni del QMS. Il riesame della direzione deve verificare adeguatezza ed efficacia e sostenere le modifiche necessarie. Il valore del sistema risiede proprio in questa continuità: ciò che emerge durante l’uso deve poter modificare la valutazione dei rischi, le prove, le istruzioni, la gestione dei fornitori o le scelte organizzative. La conformità iniziale non esaurisce il lavoro del fornitore. [5]
Leadership, competenze e diritti fondamentali: il collegamento con l’AI ethicist
La EN 18286 attribuisce alla direzione compiti che non possono essere ridotti alla firma della politica per la qualità. La clausola 5.3 richiede responsabilità e autorità definite, mantenendo in capo alla direzione l’accountability per gli ambiti individuati. Il personale che gestisce, esegue e verifica attività incidenti sulla qualità deve disporre dell’autorità e dell’autonomia necessarie, inclusa la possibilità di intervenire. La responsabilità deve quindi corrispondere a capacità decisionali effettive. [5]
La clausola 7.2 richiede di determinare, assicurare e mantenere le competenze necessarie, anche ricorrendo a professionalità esterne. La valutazione deve considerare finalità prevista, uso improprio ragionevolmente prevedibile, tecnologie, dati, effetti sulle persone, usabilità e accessibilità. La conoscenza degli obblighi relativi a salute, sicurezza e diritti fondamentali non è quindi un tema estraneo al sistema di gestione, ma parte delle capacità richieste per farlo funzionare. [5]
È su questo piano che il presente approfondimento si collega al contributo «AI ethicist, la standardizzazione europea definisce una nuova professionalità per l’etica dell’intelligenza artificiale», pubblicato su questo sito il 10 agosto 2026. Il rapporto è di complementarità: il QMS organizza processi, responsabilità e controlli; le competenze specialistiche possono contribuire a identificare le persone interessate, valutare gli impatti e rendere argomentate le decisioni. La EN 18286 non impone però una figura denominata AI Ethics Officer, né trasferisce su uno specialista la responsabilità del fornitore e della direzione. [5][8]
Il coinvolgimento delle parti interessate richiede di distinguere requisiti e raccomandazioni. Le clausole 8.3.1.2 e 8.4.3.2 raccomandano di considerare la consultazione; l’allegato A offre indicazioni informative. La clausola 8.1.4, lettera d), punto 7), richiede invece di tenere conto, ove applicabile, della necessità di coinvolgere le parti interessate pertinenti, compresi deployer e persone interessate, nei processi lungo il ciclo di vita. Il documento distingue “shall”, requisito, da “should”, raccomandazione: non ogni modalità di consultazione è obbligatoria, ma ciò non rende facoltativa ogni valutazione del coinvolgimento. [5]
Integrare i sistemi esistenti senza presumere equivalenze
L’articolo 17, paragrafo 3, consente ai fornitori soggetti a obblighi gestionali previsti dal diritto settoriale dell’Unione di includere gli aspetti richiesti nel sistema esistente. L’introduzione della EN 18286 richiama l’esempio della EN ISO 13485 per i dispositivi medici. Per i fornitori che sono istituti finanziari soggetti ai requisiti europei di governance interna, il paragrafo 4 considera soddisfatto l’obbligo nei limiti e alle condizioni previsti, esclusi gli aspetti delle lettere g), h) e i): gestione dei rischi, monitoraggio post-market e segnalazione degli incidenti gravi. Non si tratta di un’esenzione generale né del riconoscimento di una qualsiasi certificazione preesistente. [4][5][9]
Gli allegati B e C della norma definitiva contengono corrispondenze rispettivamente con EN ISO 9001:2015 ed EN ISO/IEC 42001:2026. Precisano però che il confronto riguarda clausole e sottoclausole, non requisiti e concetti. Le tabelle possono orientare un’analisi delle lacune, ma non dimostrano che un sistema conforme o certificato secondo una di queste norme soddisfi già la EN 18286. La bibliografia chiarisce inoltre che il riferimento europeo EN ISO/IEC 42001:2026 corrisponde alla norma internazionale ISO/IEC 42001:2023. [5]
La EN 18286 non stabilisce un requisito generale di previa certificazione ISO 9001 o ISO/IEC 42001; la clausola 2 dichiara inoltre l’assenza di riferimenti normativi. Sul piano organizzativo, l’approccio più utile consiste nel riutilizzare processi adeguati — gestione documentale, competenze, fornitori, modifiche e riesami — e integrare ciò che manca per i sistemi di IA. L’attuazione deve restare proporzionata alle dimensioni dell’organizzazione, senza ridurre il livello di rigore e di protezione richiesto. [5][9][13]
La conformità del QMS non sostituisce quella del sistema di IA
L’allegato VI dell’AI Act distingue già, nella procedura basata sul controllo interno, la verifica del QMS, l’esame della documentazione tecnica e il controllo della coerenza tra progettazione, sviluppo e monitoraggio. L’allegato VII distingue a sua volta la valutazione del sistema di gestione da quella della documentazione tecnica del sistema di IA e prevede la vigilanza sul QMS approvato. La norma citata non elimina questi diversi oggetti di valutazione. [4]
Il percorso dipende dall’articolo 43 e dalla disciplina settoriale. Per i sistemi dell’allegato III, punti da 2 a 8, non contemporaneamente coperti dall’allegato I, sezione A, è previsto il controllo interno senza organismo notificato. Per i sistemi disciplinati dall’allegato I, sezione A, il paragrafo 3 aggiornato richiama anche la valutazione del QMS dell’articolo 17 e, fra gli altri, i punti 3 e 5 dell’allegato VII, relativi alla sua valutazione e vigilanza. Restano ferme le opzioni procedurali consentite dalla legislazione settoriale. La citazione della EN 18286 non rende facoltativa una valutazione di terza parte altrimenti richiesta, né dimostra la copertura di tutti i requisiti necessari per una determinata procedura. [11][13]
Un’eventuale certificazione volontaria del sistema di gestione va quindi distinta dall’approvazione e dai certificati previsti dal percorso regolatorio. Non sostituisce, da sola, la valutazione della conformità, la dichiarazione UE o la marcatura CE quando richieste. Il fornitore resta responsabile della conformità del sistema: il QMS costituisce il mezzo organizzativo per governarla, non un documento che la rende automaticamente acquisita. [4][5]
Dalla mappatura dei requisiti a un’attuazione verificabile
Per tradurre queste indicazioni in un percorso operativo, è utile costruire una matrice che colleghi ciascun obbligo applicabile alla clausola pertinente, al sistema di IA interessato, al processo responsabile, alle evidenze disponibili e alle eventuali lacune. È una proposta applicativa, non un modello obbligatorio prescritto dalla norma. La matrice dovrebbe distinguere i requisiti coperti dalla citazione, quelli coperti a condizioni specifiche e quelli da soddisfare mediante altre disposizioni o soluzioni documentate.
Per esempio, per una modifica di un sistema già valutato, la matrice potrebbe rinviare alla finalità prevista, alla valutazione del carattere sostanziale della modifica, all’aggiornamento dei rischi, alle prove eseguite, alle informazioni destinate al deployer e alla decisione di rilascio. Il criterio non sarebbe contare quanti documenti sono presenti, ma verificare se la sequenza delle decisioni è completa, coerente e ricostruibile. È in questa connessione fra regole e prove che il QMS assume valore operativo.
La citazione, infine, non modifica autonomamente il calendario dell’AI Act. L’articolo 1, punto 40, lettera b), del regolamento (UE) 2026/1744 modifica l’articolo 113 e prevede l’applicazione del capo III, sezioni 1, 2 e 3, salvo l’articolo 6, paragrafo 5, dal 2 dicembre 2027 per i sistemi dell’articolo 6(2) e dell’allegato III e dal 2 agosto 2028 per quelli dell’articolo 6(1) e dell’allegato I. Queste date non rinviano indistintamente tutti gli obblighi e vanno lette entro l’ambito di applicazione pertinente. Restano ferme le disposizioni transitorie dell’articolo 111 per i sistemi già immessi sul mercato o messi in servizio. [4][12][13]
Sul piano nazionale, UNINFO include già la UNI CEI EN 18286:2026 nell’elenco delle norme pubblicate nel settembre 2026. Il riferimento tecnico è quindi disponibile per impostare il lavoro, senza confondere disponibilità della norma, efficacia della citazione e decorrenza degli obblighi legislativi. La preparazione richiede tempo per far funzionare i processi e verificarne i risultati, non soltanto per redigerli. [7]
Dalla qualità dichiarata alla conformità sostenuta da evidenze
Il primo contributo aveva presentato una norma pubblicata e un passaggio regolatorio ancora atteso. La citazione consente ora di concentrare l’attenzione sulla copertura effettiva, sulle sue condizioni e sull’attuazione del testo definitivo. La EN 18286 non sostituisce l’AI Act e non assorbe tutte le valutazioni richieste: mette a disposizione una struttura attraverso la quale il fornitore può organizzare responsabilità, processi e informazioni lungo il ciclo di vita. [1][2][5]
Per chi si occupa di qualità, la conseguenza è concreta: la conformità deve essere collegata a sistemi identificati, decisioni motivate e prove verificabili. Il valore della norma citata non risiede nell’aggiungere un attestato alla documentazione aziendale, ma nel rendere governabile e dimostrabile il rispetto degli obblighi. La presunzione opera entro un perimetro; la responsabilità di mantenere il sistema conforme continua nel tempo.
Fonti e riferimenti
[1] Casale, O., «Pubblicata la EN 18286:2026: il sistema di gestione della qualità per gli obblighi regolatori dell’AI Act», AICQ Emilia Romagna, 1° agosto 2026. Articolo precedente
[2] Commissione europea, decisione di esecuzione (UE) 2026/2274 del 12 ottobre 2026, GU L del 14 ottobre 2026; considerando 1–6, articoli 1–2 e allegato. EUR-Lex
[3] Regolamento (UE) n. 1025/2012 sulla normazione europea, GU L 316 del 14 novembre 2012; articolo 2, punto 1, e articoli 10–11. EUR-Lex
[4] Regolamento (UE) 2024/1689, AI Act, GU L del 12 luglio 2024; articoli 2, 9, 11, 16–17, 40, 43, 47–48, 72–73, 82 e 111–113, allegati I e IV–VII. Il testo originario va letto insieme alle modifiche del regolamento (UE) 2026/1744 e ai riscontri istituzionali indicati nelle fonti 9–13. Testo originario su EUR-Lex
[5] CEN-CENELEC, EN 18286:2026, Artificial intelligence — Quality management system for EU AI Act regulatory purposes. Testo definitivo nel recepimento BS EN 18286:2026, BSI, 31 luglio 2026. Riferimenti: 0.1–0.3, 1–2, 3.1.23, 4–10 e allegati A, B, C e ZA. Tabella ZA.1: pp. 48–49 della numerazione EN, corrispondenti alle pp. 52–53 del PDF BSI.
[6] Commissione europea, pagina ufficiale «Artificial intelligence (AI) — Harmonised standards», sezione Publications in the Official Journal. Riscontro della decisione 2026/2274 e della pubblicazione del 14 ottobre 2026. Pagina della Commissione
[7] UNINFO, «Elenco delle Norme pubblicate nel mese di settembre 2026», 6 ottobre 2026. Include UNI CEI EN 18286:2026. Elenco UNINFO
[8] Casale, O., «AI ethicist, la standardizzazione europea definisce una nuova professionalità per l’etica dell’intelligenza artificiale», AICQ Emilia Romagna, 10 agosto 2026. Richiamato per la complementarità fra competenze e governance, non come fonte dei requisiti definitivi della EN 18274. Contributo sull’AI ethicist
[9] Commissione europea, AI Act Service Desk, articolo 17, testo basato sulla versione consolidata al 27 luglio 2026. Riscontro dell’attuazione proporzionata e delle disposizioni settoriali. Articolo 17 aggiornato
[10] Commissione europea, AI Act Service Desk, articolo 40, testo basato sulla versione consolidata al 27 luglio 2026. Distinzione tra il paragrafo 1 e l’integrazione del paragrafo 2 relativa alla conformità congiunta. Articolo 40 aggiornato
[11] Commissione europea, AI Act Service Desk, articolo 43, testo basato sulla versione consolidata al 27 luglio 2026; procedure applicabili e richiamo alla valutazione e alla vigilanza del QMS nel paragrafo 3. Articolo 43 aggiornato
[12] Commissione europea, AI Act Service Desk, articolo 113, testo basato sulla versione consolidata al 27 luglio 2026, dopo le modifiche dell’Omnibus digitale sull’IA. Fonte del calendario applicativo aggiornato riportato nel presente contributo. Articolo 113 aggiornato
[13] Regolamento (UE) 2026/1744 del Parlamento europeo e del Consiglio, dell’8 luglio 2026, che modifica i regolamenti (UE) 2024/1689, (UE) 2018/1139 e (UE) 2023/1230 per quanto riguarda la semplificazione dell’attuazione di regole armonizzate sull’intelligenza artificiale, GU L del 24 luglio 2026. Riferimenti: considerando 21 (p. 8); articolo 1, punto 2, lettera a) (p. 15), punti 10–11 (p. 19), punto 17 (p. 21), punto 19 (p. 22), punti 39 e 40, lettera b) (p. 35); articolo 4 (p. 41). EUR-Lex
Quando organizzazioni, filiere ed ecosistemi condividono condizioni che nessuno può governare da solo
Marco Antonio Imbesi Presidente AICQ Emilia Romagna Marche – Presidente dell’Assemblea degli Enti Associati AICQ
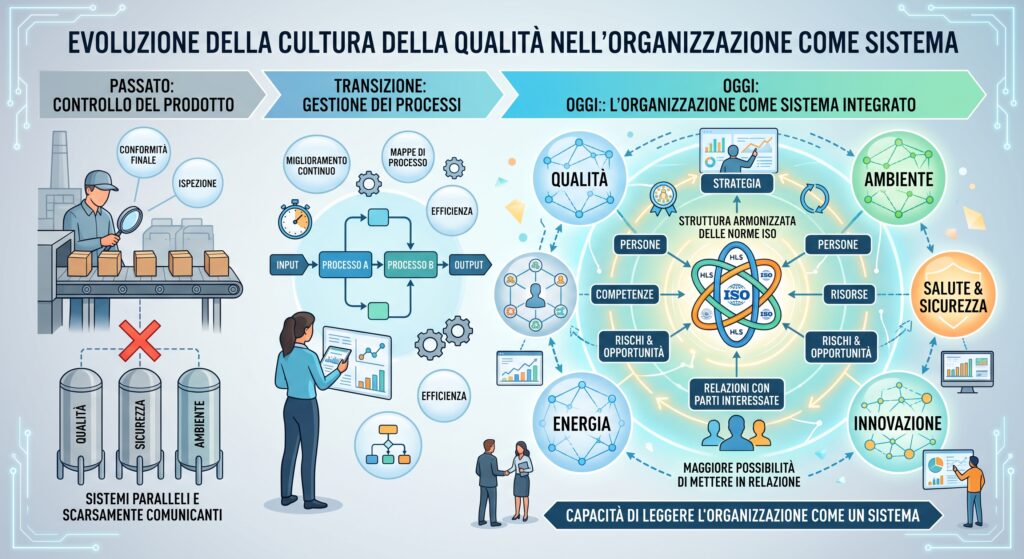
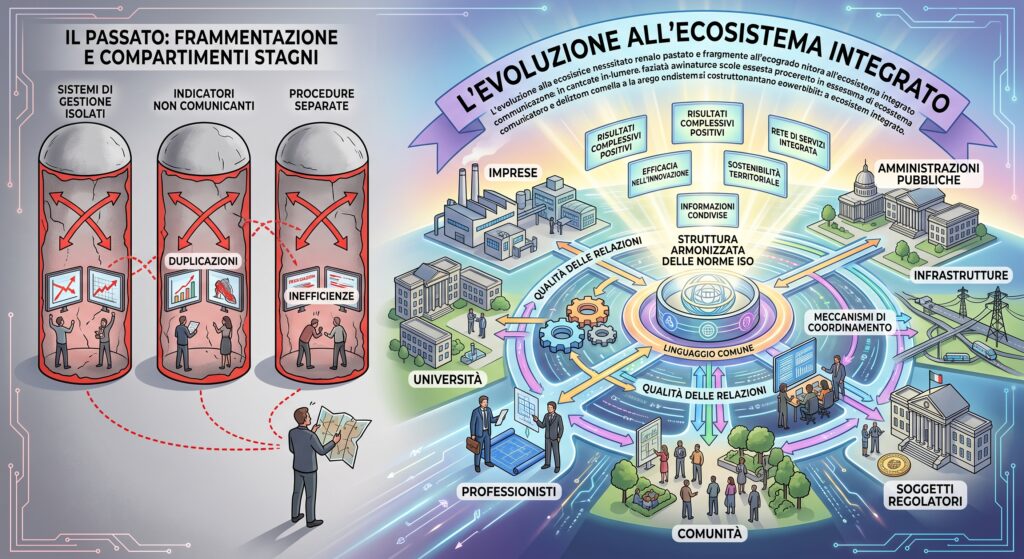
Negli ultimi decenni la cultura della qualità ha attraversato un’evoluzione profonda, passando dal controllo del prodotto alla gestione dei processi e, successivamente, alla capacità di leggere l’organizzazione come un sistema nel quale strategia, persone, competenze, rischi, opportunità, risorse e relazioni con le parti interessate devono essere considerate in modo sempre più integrato. Anche l’evoluzione dei sistemi di gestione, sostenuta dalla struttura armonizzata delle norme ISO, ha favorito un linguaggio comune e una maggiore possibilità di mettere in relazione qualità, ambiente, salute e sicurezza, energia, innovazione e altri ambiti che in passato tendevano a essere amministrati attraverso sistemi paralleli e scarsamente comunicanti.
Il risultato più rilevante di tale percorso sta forse nell’avere aiutato le organizzazioni a comprendere che la conformità a un singolo requisito non garantisce necessariamente la qualità dell’insieme e che un sistema di gestione funziona realmente quando processi, responsabilità, informazioni, obiettivi, controlli e riesami concorrono a una direzione coerente. La stessa esperienza maturata con l’integrazione dei sistemi pone oggi una questione ulteriore, perché imprese e istituzioni operano sempre meno come unità isolate e sempre più all’interno di filiere, reti, territori, infrastrutture condivise, piattaforme, ecosistemi produttivi e di innovazione nei quali decisioni assunte da un soggetto possono produrre effetti che attraversano molte altre organizzazioni e diversi livelli istituzionali.
L’introduzione stabile, nei sistemi di gestione, del contesto dell’organizzazione, delle parti interessate e delle relazioni tra processi ha rappresentato un passaggio decisivo, ma il contesto nel quale oggi imprese e istituzioni operano tende ormai a essere molto più ampio del loro stesso perimetro organizzativo. Un’impresa può dipendere da infrastrutture energetiche e digitali, conoscenze, competenze, servizi, condizioni ambientali, reti logistiche e sistemi territoriali che non controlla direttamente e che, nello stesso tempo, contribuisce a modificare attraverso le proprie scelte; allo stesso modo, un’amministrazione pubblica può essere formalmente competente su una parte del problema senza disporre, da sola, delle conoscenze, delle risorse o dei poteri necessari per governarne l’intero ciclo degli effetti.
Dentro un quadro così articolato, la proposta dei Beni Comuni Multilivello, sviluppata da Oliviero Casale e Gilda Farrell nel loro working paper, offre una chiave di lettura che può dialogare in modo fecondo con la cultura della qualità e dei sistemi di gestione senza sovrapporsi ad essa. Il suo interesse non deriva dall’estensione indiscriminata della nozione di bene comune a tutto ciò che appare importante o strategico, né dalla messa in discussione di proprietà, competenze o responsabilità organizzative, ma dalla possibilità di interrogarsi su quando una condizione dalla quale dipendono più soggetti diventi talmente interdipendente da non poter essere adeguatamente compresa e governata attraverso un solo perimetro.
La selettività della qualificazione è uno degli aspetti più convincenti della proposta, perché richiede la convergenza di una funzione vitale o essenziale, della propagazione degli effetti oltre il luogo o il soggetto della decisione iniziale, di una pluralità di scale non governabili separatamente, dell’insufficienza strutturale di un solo attore o regime e della necessità di soglie, monitoraggi e responsabilità coordinate. Dal punto di vista dei sistemi di gestione emerge così una domanda molto vicina all’esperienza professionale della qualità: che cosa accade quando ogni organizzazione può risultare formalmente conforme rispetto al proprio perimetro, mentre la condizione complessiva dalla quale tutte dipendono continua a deteriorarsi oppure rimane priva di una responsabilità chiaramente riconoscibile?
La proposta, tuttavia, non si esaurisce nella qualificazione della condizione o nella definizione di un assetto di governance, perché dietro i Beni Comuni Multilivello vi è anche un modo di agire che parte dal riconoscimento delle condizioni comuni, segue la propagazione e la qualità degli effetti, individua scale e attori pertinenti, attribuisce responsabilità differenziate e collega decisione, monitoraggio, apprendimento e revisione. In questa sequenza la cura del vivente acquista un significato concreto e non meramente valoriale: significa preservare, mantenere e, quando necessario, rigenerare le condizioni ecologiche, sociali, cognitive e infrastrutturali dalle quali dipendono persone, organizzazioni, territori ed ecosistemi, evitando che il miglioramento di una singola parte venga ottenuto trasferendo fragilità o costi sull’insieme.
L’esperienza maturata nell’integrazione dei sistemi di gestione mostra da tempo che procedure separate, indicatori non comunicanti e responsabilità organizzate per compartimenti stagni producono inefficienze, duplicazioni e zone d’ombra; quando l’unità di analisi si estende dall’organizzazione all’ecosistema nel quale essa opera, l’esigenza di connessione diventa ancora più evidente. Un ecosistema dell’innovazione, una filiera produttiva, un sistema territoriale o una rete di servizi possono infatti coinvolgere imprese, amministrazioni, università, infrastrutture, professionisti, comunità e soggetti regolatori che conservano ruoli e responsabilità differenti, mentre i risultati complessivi dipendono dalla qualità delle relazioni, delle informazioni e dei meccanismi di coordinamento che riescono a costruire.
Pensare in termini di interdipendenza non richiede di immaginare un unico grande sistema di gestione capace di assorbire tutti gli altri, soluzione che sarebbe tanto impraticabile quanto concettualmente sbagliata; richiede piuttosto di costruire interfacce di governance attraverso le quali sistemi autonomi possano comunicare mediante linguaggi compatibili, informazioni affidabili, soglie condivise, responsabilità attribuibili, monitoraggi coordinati e meccanismi di riesame capaci di intervenire quando gli effetti reali divergono dagli obiettivi dichiarati.
La cultura ISO mette già a disposizione numerosi elementi utili per affrontare una simile evoluzione, dal pensiero basato sul rischio alla comprensione del contesto, dalla gestione delle informazioni documentate al monitoraggio delle prestazioni, fino all’audit, al riesame e al miglioramento continuo. Il nodo consiste nel comprendere quando tali strumenti debbano essere messi in relazione anche oltre il perimetro della singola organizzazione, collegando evidenze, decisioni e responsabilità tra soggetti differenti senza trasformare l’integrazione nella cancellazione delle rispettive autonomie.
Per le PMI il tema assume un rilievo particolare, perché sarebbe controproducente rispondere alla crescente complessità moltiplicando standard, procedure e adempimenti indipendenti, mentre la logica dell’integrazione può ridurre duplicazioni e costruire una lettura coerente di qualità, ambiente, energia, innovazione, compliance e sostenibilità. Un sistema di gestione maturo dovrebbe aiutare l’impresa non soltanto a dimostrare ciò che fa al proprio interno, ma anche a comprendere da quali condizioni esterne dipende, quali effetti contribuisce a produrre lungo la filiera o nell’ecosistema nel quale opera e quali responsabilità può realisticamente assumere rispetto a tali effetti.
I Beni Comuni Multilivello introducono, a questo punto, un ulteriore livello di lettura, poiché in determinate condizioni il problema non consiste più soltanto nel coordinare organizzazioni differenti, ma nel riconoscere una condizione comune da mantenere nel tempo, rispetto alla quale nessun soggetto può considerarsi autosufficiente. La responsabilità continua a dover essere distribuita in funzione del potere di incidere, della conoscenza disponibile, del contributo agli effetti e della capacità concreta di prevenire, correggere o riparare, evitando però che la complessità produca il risultato paradossale per cui ciascuno risponde correttamente della propria parte mentre nessuno risponde della qualità dell’insieme.
Per AICQ si apre quindi un terreno di lavoro particolarmente coerente con la propria storia, nel quale la cultura costruita in decenni di esperienza sulla qualità, sui sistemi di gestione, sulla valutazione, sull’audit e sul miglioramento può essere messa alla prova rispetto alle interdipendenze tra organizzazioni. Ampliare lo sguardo dal singolo sistema organizzativo agli ecosistemi nei quali esso opera non significa perdere l’identità della qualità, ma può rappresentarne una delle evoluzioni più interessanti se consente di leggere con maggiore precisione relazioni, effetti e responsabilità che i confini organizzativi, da soli, non riescono più a contenere, collegando il miglioramento non soltanto alla prestazione della singola organizzazione ma anche alla capacità di contribuire alla cura e alla continuità delle condizioni comuni dalle quali essa stessa dipende.
La struttura armonizzata delle norme ISO ha rappresentato un passaggio importante per favorire l’integrazione dentro le organizzazioni; la sfida che si profila ora riguarda la possibilità di costruire maggiore coerenza tra organizzazioni che condividono condizioni, infrastrutture, conoscenze e conseguenze delle proprie decisioni. In uno spazio ancora largamente da esplorare, la riflessione sui Beni Comuni Multilivello può incontrare quella sui sistemi di gestione senza aggiungere una nuova etichetta, ma offrendo un modo di agire capace di collegare conoscenza, responsabilità, decisione e revisione e di ricondurre, in ultima istanza, il miglioramento alla cura del vivente e delle condizioni comuni. La domanda rivolta alla comunità della qualità diventa allora concreta e sempre meno rinviabile: come possiamo continuare a migliorare le nostre organizzazioni se la qualità delle condizioni dalle quali esse dipendono non può più essere governata da ciascuna di esse separatamente?
La norma europea è destinata a supportare soprattutto le organizzazioni che immettono sul mercato o mettono in servizio sistemi di IA ad alto rischio nell’attuazione dei requisiti regolatori applicabili. Il testo definitivo è disponibile dal 22 luglio 2026, mentre la citazione nella Gazzetta ufficiale dell’Unione europea, necessaria per la presunzione di conformità, risulta ancora attesa.
di Oliviero Casale, General Manager di UniProfessioni e Segretario di AICQ Emilia Romagna e Marche
La EN 18286:2026, intitolata “Artificial intelligence – Quality management system for EU AI Act regulatory purposes”, risulta pubblicata nella banca dati ufficiale CEN-CENELEC, dopo essere stata ratificata il 12 luglio 2026 e resa disponibile nelle versioni linguistiche ufficiali il 22 luglio successivo. Elaborata dal CEN/CLC/JTC 21 “Artificial Intelligence” con il Work Item JT021039, la norma specifica requisiti e fornisce indicazioni per la definizione, l’attuazione e il mantenimento di un sistema di gestione della qualità destinato alle organizzazioni che forniscono sistemi di intelligenza artificiale; secondo il campo di applicazione pubblicato nella scheda ufficiale, essa è stata concepita per sostenere il rispetto dei requisiti regolatori applicabili, è principalmente rivolta alle organizzazioni che immettono sul mercato o mettono in servizio sistemi di IA ad alto rischio e non è specifica per alcun settore. [1] Lo status “Published”, ora riportato nella scheda ufficiale, deve essere distinto dalle ulteriori date che descrivono l’evoluzione e l’attuazione della norma. La ratifica del 12 luglio 2026 indica il momento in cui l’approvazione della EN è stata formalmente rilevata, mentre la data di disponibilità del 22 luglio identifica la distribuzione del testo definitivo nelle versioni linguistiche ufficiali da parte del Segretariato centrale; la date of Publication del 31 gennaio 2027 rappresenta, invece, il termine entro il quale la norma europea dovrà essere attuata a livello nazionale mediante la pubblicazione di una norma identica o mediante endorsement e coincide con il termine previsto per il ritiro delle eventuali norme nazionali contrastanti. La pubblicazione della EN deve inoltre essere mantenuta distinta dalla citazione del suo riferimento nella Gazzetta ufficiale dell’Unione europea, che la scheda CEN-CENELEC indica ancora come attesa. [1]
La base giuridica: il sistema di gestione della qualità previsto dall’articolo 17
Il fondamento dell’obbligo non risiede nella norma tecnica, ma nel Regolamento (UE) 2024/1689. L’articolo 16, lettera c), impone ai fornitori di sistemi di IA ad alto rischio di disporre di un sistema di gestione della qualità conforme all’articolo 17, il quale richiede che tale sistema assicuri la conformità al regolamento e sia documentato in modo sistematico e ordinato mediante politiche, procedure e istruzioni scritte. La norma europea interviene quindi in un ambito nel quale l’obbligo giuridico è già definito dal legislatore, offrendo una struttura tecnica e gestionale specificamente orientata alla sua attuazione. [2] Il contenuto minimo previsto dall’articolo 17 è ampio e comprende la strategia per la conformità regolatoria, incluse le procedure di valutazione della conformità e di gestione delle modifiche; le tecniche e le azioni sistematiche utilizzate per la progettazione, il controllo e la verifica della progettazione; le modalità di sviluppo, controllo e assicurazione della qualità; le procedure di esame, prova e validazione da eseguire prima, durante e dopo lo sviluppo; le specifiche tecniche e le norme da applicare, nonché i mezzi alternativi da utilizzare quando le norme armonizzate non siano applicate integralmente o non coprano tutti i requisiti pertinenti. A questi elementi si aggiungono la gestione dei dati, il sistema di gestione dei rischi di cui all’articolo 9, il monitoraggio successivo all’immissione sul mercato previsto dall’articolo 72, la segnalazione degli incidenti gravi ai sensi dell’articolo 73, le comunicazioni con le autorità, gli organismi notificati, gli altri operatori, i clienti e le parti interessate, la conservazione delle informazioni e della documentazione, la gestione delle risorse – comprese le misure connesse alla sicurezza dell’approvvigionamento – e un quadro di accountability che assegni le responsabilità alla direzione e al personale coinvolto. [2] L’attuazione di tali aspetti deve essere proporzionata alle dimensioni dell’organizzazione del fornitore, fermo restando il grado di rigore e il livello di protezione necessari per garantire la conformità del sistema di IA ad alto rischio. Il regolamento contiene inoltre disposizioni specifiche per i fornitori già soggetti a sistemi di gestione della qualità o a funzioni equivalenti previste dalla legislazione settoriale dell’Unione e per le istituzioni finanziarie assoggettate a regole europee di governance interna, confermando che l’attuazione dell’articolo 17 deve essere coordinata con il quadro regolatorio già applicabile, senza presumere che la mera esistenza di un sistema preesistente assicuri, da sola, la copertura di tutti gli obblighi relativi all’IA. [2]
Campo di applicazione e architettura documentata del progetto
La scheda CEN-CENELEC consente di verificare con certezza il titolo, lo stato, le date e il campo di applicazione della EN 18286:2026, ma non rende liberamente consultabile l’intero contenuto normativo. Per ricostruire l’impostazione tecnica seguita dal JTC 21 è quindi possibile utilizzare il progetto prEN 18286 sottoposto a inchiesta pubblica nell’ottobre 2025, purché si mantenga una distinzione netta tra quel testo e la versione finale, poiché singole clausole, formulazioni e allegati possono essere stati modificati durante la risoluzione dei commenti e l’approvazione. [1][3] Nell’introduzione del progetto, l’AI Act era ricondotto al sistema di sicurezza dei prodotti del New Legislative Framework e il sistema di IA era considerato come prodotto o componente di un prodotto; il sistema di gestione della qualità poteva essere associato a uno o più sistemi di IA destinati a essere immessi sul mercato o messi in servizio, mentre la qualità, in questo specifico contesto, veniva collegata alla conformità ai requisiti regolatori applicabili ai fornitori. Il progetto descriveva inoltre un sistema esteso all’intero ciclo di vita, applicabile a fornitori di qualunque dimensione, natura o ubicazione e orientato anche alla gestione dei rischi per la salute, la sicurezza e i diritti fondamentali, con un livello di attuazione adattabile alla dimensione del fornitore senza ridurre il rigore richiesto dalla regolazione. [3] L’indice del progetto articolava il sistema attraverso requisiti relativi all’individuazione delle prescrizioni regolatorie, alla definizione del campo di applicazione, alla strategia di conformità e alle informazioni documentate; proseguiva con la responsabilità della direzione, la politica, i ruoli, la pianificazione, le risorse, le competenze e la comunicazione, per poi disciplinare la realizzazione del prodotto, la progettazione e lo sviluppo, la verifica e la validazione, la gestione dei dati, la sostenibilità ambientale e la documentazione del prodotto. Le successive sezioni riguardavano il deployment, l’operatività e il monitoraggio, la catena di fornitura, le modifiche ai sistemi di IA, il monitoraggio post-market, gli incidenti gravi, le non conformità, il riesame e il miglioramento; gli allegati informativi affrontavano la consultazione delle parti interessate in materia di diritti fondamentali, le relazioni con le altre norme armonizzate, le corrispondenze con ISO 9001:2015 e ISO/IEC 42001:2023 e la mappatura, tramite l’allegato ZA, dei requisiti del Regolamento (UE) 2024/1689 che il progetto mirava a coprire. [3]
L’integrazione con i sistemi di gestione già esistenti
L’articolo 17, paragrafo 3, consente ai fornitori già soggetti a obblighi relativi a sistemi di gestione della qualità o a una funzione equivalente prevista dal diritto settoriale dell’Unione di includere gli aspetti richiesti dal regolamento all’interno dei sistemi stabiliti da tale disciplina. Il progetto prEN seguiva la stessa impostazione, precisando che non era necessario mantenere un sistema separato e indicando, come esempio, l’integrazione dei requisiti nei processi di un sistema per la qualità dei dispositivi medici conforme alla ISO 13485. Per le istituzioni finanziarie, il paragrafo 4 dell’articolo 17 prevede una disciplina specifica, in base alla quale l’obbligo è considerato assolto mediante il rispetto delle regole europee sulla governance interna, salvo gli elementi relativi al sistema di gestione dei rischi, al monitoraggio post-market e alla segnalazione degli incidenti gravi, tenendo conto delle norme armonizzate di cui all’articolo 40. [2][3] Da queste disposizioni non deriva, tuttavia, una copertura automatica: la presenza di un sistema conforme alla ISO 9001, alla ISO 13485, alla ISO/IEC 27001 o ad altre norme settoriali costituisce una possibile base organizzativa, ma richiede una verifica puntuale delle responsabilità, dei processi, dei controlli e delle evidenze richiesti dall’articolo 17. L’approccio più coerente consiste quindi nell’integrare quanto è già adeguatamente governato e nel colmare le lacune regolatorie riferite ai sistemi di IA, evitando sia la duplicazione di strutture e documenti sia l’assimilazione impropria tra sistemi di gestione aventi finalità differenti.
Il rapporto con ISO/IEC 42001: punti di contatto senza equivalenza
La ISO/IEC 42001:2023 specifica i requisiti per istituire, attuare, mantenere e migliorare continuamente un sistema di gestione dell’intelligenza artificiale all’interno di un’organizzazione ed è destinata a soggetti di qualunque dimensione che sviluppano, forniscono o utilizzano prodotti e servizi basati sull’IA. La prospettiva è organizzativa e riguarda la gestione responsabile dei rischi e delle opportunità connessi allo sviluppo, alla fornitura e all’uso dei sistemi di IA, senza sostituire le prescrizioni legislative applicabili. [4] La Commissione europea descrive invece il progetto EN 18286 come specificamente concepito per aiutare i fornitori di sistemi di IA ad alto rischio a soddisfare i requisiti dell’articolo 17, attraverso un quadro incentrato sul prodotto e sulla governance del ciclo di vita. La newsletter sull’inclusività del CEN-CENELEC JTC 21 del dicembre 2025 aggiungeva che la ISO/IEC 42001 non copriva tutti i requisiti del sistema di gestione della qualità previsti dall’AI Act e che la EN 18286 era attesa come norma destinata a soddisfare l’insieme dei requisiti regolatori in questo ambito; tale newsletter, tuttavia, dichiara espressamente di non essere vincolante e di non rappresentare necessariamente la posizione ufficiale degli organismi citati, sicché questa indicazione deve essere letta come informazione sul percorso di normazione e non come attestazione di equivalenza, gerarchia o sostituibilità tra le due norme. [5][6] La conclusione più rigorosa è pertanto che ISO/IEC 42001 ed EN 18286 presentano finalità e campi di applicazione non coincidenti, pur potendo condividere processi e informazioni documentate. La presenza, nel progetto prEN, di distinti allegati di corrispondenza con ISO 9001:2015 e ISO/IEC 42001:2023 conferma l’esigenza di analizzare le relazioni tra i requisiti, ma non autorizza a sostenere che una norma assorba automaticamente l’altra; l’eventuale integrazione deve essere costruita sulla base del testo definitivo e verificata clausola per clausola. [3]
Norma europea pubblicata, ma presunzione di conformità ancora non operativa
La scheda ufficiale della EN 18286:2026 riporta la dicitura “Citation in OJEU: Citation expected for Directive 2024/1689”. Il numero 2024/1689 identifica giuridicamente un regolamento, non una direttiva, mentre l’espressione “Directive(s)” corrisponde all’intestazione generica utilizzata dalla banca dati CEN-CENELEC; il dato sostanziale è che, alla data della presente verifica, il riferimento della norma non risulta ancora citato nella Gazzetta ufficiale dell’Unione europea. [1] L’articolo 40 dell’AI Act collega la presunzione di conformità ai sistemi di IA ad alto rischio o ai modelli di IA per finalità generali conformi a norme armonizzate, o a parti di esse, i cui riferimenti siano stati pubblicati nella Gazzetta ufficiale, e limita tale effetto ai requisiti o agli obblighi effettivamente coperti. La Commissione chiarisce inoltre che, dopo la pubblicazione di una norma da parte di CEN e CENELEC, verifica se essa soddisfi gli obiettivi e i requisiti giuridici dell’AI Act e, soltanto dopo questa valutazione, procede alla pubblicazione del riferimento nella Gazzetta ufficiale; l’applicazione delle norme resta volontaria, ma la citazione consente a chi le applica di beneficiare della presunzione di conformità entro il perimetro della copertura riconosciuta. [2][6] La EN 18286 può quindi essere utilizzata fin da ora come riferimento tecnico e organizzativo volontario per strutturare il sistema di gestione della qualità, ma non è corretto affermare che la sua applicazione produca già automaticamente la presunzione di conformità all’AI Act. Tale effetto dipenderà dalla futura citazione nella Gazzetta ufficiale e dal perimetro di copertura risultante dalla decisione della Commissione e dalla relativa mappatura dei requisiti.
Il calendario applicativo dopo l’adozione del Digital Omnibus sull’IA
La disponibilità della EN 18286 interviene in una fase di modifica del calendario applicativo dell’AI Act. Il 29 giugno 2026 il Consiglio dell’Unione europea ha dato il via libera definitivo al regolamento del Digital Omnibus sull’IA e la versione finale dell’atto adottato, identificata come PE 30 2026 REV 1, è registrata su EUR-Lex con data 8 luglio 2026. Secondo la cronistoria ufficiale del Consiglio, il testo introduce un calendario fisso che rinvia al 2 dicembre 2027 l’applicazione delle regole relative ai sistemi di IA ad alto rischio indipendenti, riconducibili all’articolo 6, paragrafo 2, e all’allegato III, e al 2 agosto 2028 quella delle regole relative ai sistemi ad alto rischio integrati nei prodotti disciplinati dalla legislazione di armonizzazione dell’Unione, riconducibili all’articolo 6, paragrafo 1, e all’allegato I. [7][8] È necessario, tuttavia, distinguere l’adozione dell’atto dalla sua entrata in vigore: il Consiglio ha precisato che il regolamento sarebbe entrato in vigore il terzo giorno successivo alla pubblicazione nella Gazzetta ufficiale e, al 25 luglio 2026, le fonti ufficiali rendono disponibile il testo adottato senza attribuirgli ancora un numero della serie L. Le nuove date devono quindi essere presentate come quelle stabilite dal regolamento adottato, la cui efficacia presuppone la pubblicazione e l’entrata in vigore. [7][8] Il rinvio non riduce la funzione della EN 18286, poiché un sistema di gestione della qualità conforme all’articolo 17 richiede l’attribuzione delle responsabilità, la definizione e il controllo dei processi, la gestione documentata dei dati e dei rischi, il monitoraggio post-market, la gestione delle modifiche e degli incidenti e la disponibilità di evidenze verificabili. Questi elementi devono essere progettati, applicati e riesaminati nel tempo e non possono essere ridotti a un adeguamento documentale effettuato soltanto in prossimità della valutazione di conformità.
Le attività preparatorie per le organizzazioni
Senza anticipare requisiti del testo definitivo non liberamente consultabili, le organizzazioni possono avviare un lavoro preparatorio fondato sulle disposizioni dell’AI Act e sul campo di applicazione ufficiale della EN 18286. Il primo passaggio consiste nel determinare il ruolo assunto nella catena del valore, censire i sistemi di IA, definirne la finalità prevista e verificare se ricorrano le condizioni della classificazione ad alto rischio. L’articolo 25 stabilisce, tra l’altro, che un distributore, un importatore, un deployer o un altro terzo è considerato fornitore di un sistema di IA ad alto rischio quando appone il proprio nome o marchio su un sistema già immesso sul mercato o messo in servizio, apporta una modifica sostanziale mantenendone la classificazione ad alto rischio oppure modifica la finalità prevista di un sistema non originariamente classificato come tale, rendendolo ad alto rischio ai sensi dell’articolo 6. [2] Una volta chiariti ruoli, sistemi e obblighi applicabili, diventa possibile confrontare i requisiti dell’articolo 17 con i processi già esistenti, individuando responsabilità, documenti, registrazioni, controlli e interfacce con gli altri sistemi di gestione. La verifica dovrebbe distinguere la governance organizzativa complessiva dell’IA dalla conformità regolatoria dei singoli sistemi immessi sul mercato o messi in servizio, così da integrare ciò che è già adeguato senza trascurare gli elementi specifici relativi al ciclo di vita, ai dati, ai rischi, al monitoraggio e agli incidenti. Parallelamente, sarà necessario seguire l’attuazione nazionale della EN 18286, l’eventuale pubblicazione della versione UNI EN e, soprattutto, la futura citazione del riferimento nella Gazzetta ufficiale dell’Unione europea. Dalla prescrizione giuridica a processi e prove verificabili La EN 18286:2026 costituisce una norma europea pubblicata e specificamente dedicata al sistema di gestione della qualità per le finalità regolatorie dell’AI Act; la Commissione aveva già indicato il relativo progetto come il primo progetto di norma armonizzata per l’IA entrato nella fase di inchiesta pubblica, il 30 ottobre 2025. Il suo contributo non consiste nel sostituire il regolamento né nel rendere automaticamente conformi i sistemi di IA, ma nel predisporre una struttura gestionale attraverso la quale i requisiti dell’articolo 17 possano essere tradotti in responsabilità, processi, controlli e informazioni documentate lungo il ciclo di vita. [6] Una lettura tecnicamente e giuridicamente corretta richiede quindi di mantenere distinti l’obbligo previsto dall’AI Act, i requisiti della EN 18286, l’eventuale integrazione con sistemi già esistenti – compresa la ISO/IEC 42001 – e la futura citazione nella Gazzetta ufficiale, dalla quale potrà derivare la presunzione di conformità soltanto nei limiti dei requisiti effettivamente coperti. È su questa distinzione, accompagnata dalla verifica del testo definitivo e dall’aggiornamento costante del quadro regolatorio, che può essere costruita un’applicazione responsabile della nuova norma.
Fonti e documenti esaminati
[1] CEN-CENELEC, scheda ufficiale della EN 18286:2026, CEN/CLC/JTC 21, Work Item JT021039. [2] Regolamento (UE) 2024/1689 del Parlamento europeo e del Consiglio, del 13 giugno 2024, in particolare articoli 16, 17, 25, 40, 72 e 73. [3] prEN 18286:2025, Artificial intelligence – Quality management system for EU AI Act regulatory purposes, progetto sottoposto a CEN Enquiry nell’ottobre 2025; anteprima documentale esaminata. [4] ISO, ISO/IEC 42001:2023 – Information technology – Artificial intelligence – Management system. [5] Artificial Intelligence Standardisation Inclusiveness Newsletter, Edition 12, dicembre 2025, riesaminata dal CEN-CENELEC JTC 21 Task Group Inclusiveness e dichiarata non vincolante; documento esaminato. [6] Commissione europea, Standardisation of the AI Act, pagina aggiornata al 1° luglio 2026. [7] Consiglio dell’Unione europea, cronistoria dell’AI Act e comunicato del 29 giugno 2026 sul via libera definitivo al Digital Omnibus sull’IA. [8] EUR-Lex, PE 30 2026 REV 1, regolamento adottato che modifica i regolamenti (UE) 2024/1689, (UE) 2018/1139 e (UE) 2023/1230, documento datato 8 luglio 2026.