La qualità come coerenza dinamica. Oltre la conformità nella ISO 9001:2026

di Oliviero Casale, Paola Rinaldi e Giacomo Dalseno

Guardare alla ISO 9001:2026 soltanto attraverso l’elenco delle modifiche rispetto all’edizione 2015 rischia di restituire una fotografia corretta ma parziale. Cultura della qualità e comportamento etico, distinzione più netta fra rischi e opportunità, gestione del cambiamento rafforzata, maggiore attenzione alla conoscenza organizzativa e ampliamento dell’Appendice A acquistano un significato più profondo quando la ISO 9001:2026 viene letta insieme alla ISO 9000:2026 e alla futura ISO/DIS 9002:2026, attualmente in fase di progetto e quindi ancora soggetto a modifiche. Da questa lettura congiunta emerge una domanda che va oltre l’aggiornamento dei requisiti: quale idea di qualità e di organizzazione sta prendendo forma nella famiglia ISO 9000?

La conformità continua a rappresentare un riferimento essenziale. La ISO 9001 resta una norma che richiede all’organizzazione di dimostrare la propria capacità di fornire con regolarità prodotti e servizi conformi ai requisiti e di accrescere la soddisfazione del cliente. Parlare di qualità “oltre la conformità” non significa quindi attenuarne il valore, ma riconoscere che la conformità è il risultato di relazioni fra contesto, decisioni, processi, persone, conoscenza, risorse e risultati. In tale prospettiva può essere utile proporre, come chiave interpretativa e non come termine normativo, l’idea di “coerenza dinamica”: la capacità dell’organizzazione di mantenere nel tempo l’allineamento fra questi elementi mentre cambiano le condizioni interne ed esterne. Il percorso proposto non intende quindi offrire una guida applicativa alla norma, ma interrogare, a un livello più generale, le relazioni fra i concetti che la revisione mette maggiormente in evidenza. Inoltre, le indicazioni del documento ISO/DIS 9002:2026 sono utilizzate esclusivamente a fini interpretativi e non come base autonoma per valutare la conformità.


Una qualità capace di adattarsi senza perdere consistenza

Il contributo della ISO 9000:2026 è particolarmente significativo perché amplia l’orizzonte concettuale della gestione per la qualità. Il cambiamento del titolo, da “Quality management systems — Fundamentals and vocabulary” a “Quality management — Fundamentals and vocabulary”, accompagna temi quali tecnologie emergenti, innovazione, change management, knowledge management e business continuity. Non sono nuovi requisiti della ISO 9001; aiutano però a comprendere il contesto nel quale la qualità viene oggi collocata.

Particolarmente interessante è la descrizione del QMS come sistema adattivo. Per rimanere efficace deve adattarsi al mutare del contesto, offrendo nello stesso tempo una struttura capace di sostenere consistenza, miglioramento e governo del cambiamento. Alcuni processi possono richiedere maggiore flessibilità, mentre altri devono restare sufficientemente strutturati per garantire conformità e affidabilità. Nella tensione fra adattamento e consistenza si colloca la nozione di coerenza dinamica: non immobilità del sistema, ma capacità di modificarlo senza perdere ciò che rende affidabili i suoi risultati.

Nel testo della ISO 9000, principi, concetti e loro interrelazioni sono inoltre considerati come un insieme, mentre l’Appendice A della ISO 9001:2026 chiarisce che i requisiti devono essere considerati in una prospettiva di sistema e non isolatamente. In questa prospettiva, la maturità non deriva da risposte autonome ai singoli requisiti, ma dalla compatibilità fra decisioni su contesto, risorse, rischi, opportunità, obiettivi e cambiamenti.


Rischi e opportunità: distinguere per comprendere, ricomporre per decidere

Sul terreno della pianificazione, la separazione più esplicita fra rischi e opportunità rappresenta uno dei passaggi più interessanti della revisione. Il punto 6.1.2 è dedicato alle azioni per affrontare i rischi, mentre il punto 6.1.3 considera in modo autonomo le opportunità. Il risk-based thinking è orientato alla prevenzione o riduzione degli effetti indesiderati; l’opportunity-based thinking guarda alle condizioni che possono produrre effetti desiderati. Questa separazione aiuta anche a evitare una prassi che ha spesso trasformato le opportunità in una voce speculare del registro dei rischi o in una generica categoria di “rischio positivo”.

Una tecnologia emergente, una partnership o un nuovo requisito regolamentare non costituiscono, in sé, né un rischio né un’opportunità, ma condizioni dalle quali possono derivare conseguenze di segno diverso. Considerare separatamente gli effetti indesiderati e quelli desiderati migliora l’analisi senza perdere l’unità della decisione. L’Appendice A della ISO 9001 chiarisce che risk-based thinking e opportunity-based thinking possono sostenere la coerenza del SGQ ai livelli strategico, tattico e operativo; il progetto di norma ISO/DIS 9002:2026 suggerisce inoltre che, nell’esaminare un’opportunità, l’organizzazione consideri anche i rischi associati e i potenziali impatti sul sistema prima di decidere se perseguirla.

Rischi e opportunità rimangono quindi distinti, ma possono essere ricomposti nel momento decisionale. L’unità non sta nel confondere i concetti, bensì nella capacità di integrarli nelle scelte, nei processi e nella successiva valutazione dell’efficacia delle azioni.


Cultura, etica e qualità del giudizio
Struttura e novità della norma ISO 9001:2026 sulla gestione della qualità

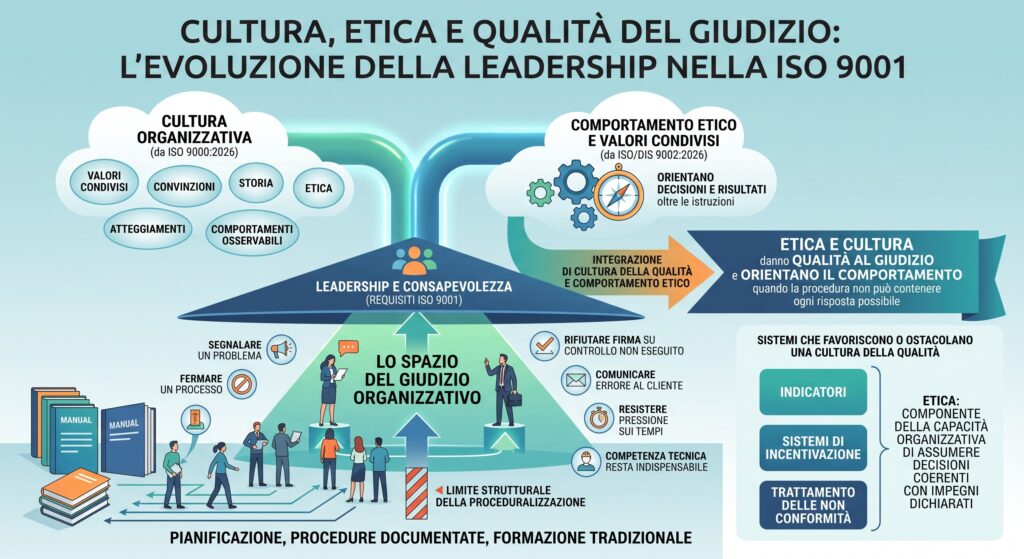
Quando l’analisi si sposta dalla pianificazione alla leadership, l’introduzione esplicita della cultura della qualità e del comportamento etico assume un significato che va oltre la semplice aggiunta di due nuovi temi. La ISO 9000:2026 collega la cultura organizzativa a valori condivisi, convinzioni, storia, etica, atteggiamenti e comportamenti osservabili; nella ISO 9001 questo fondamento trova riscontro nei requisiti di leadership e consapevolezza, mentre il DIS della futura 9002:2026 sottolinea che valori e comportamenti condivisi possono orientare decisioni e risultati oltre quanto ottenibile attraverso sole istruzioni documentate e formazione tradizionale.

In tale passaggio si intravede un limite strutturale della proceduralizzazione. Nessuna organizzazione può definire in anticipo una procedura per ogni situazione nella quale occorrerà scegliere se segnalare un problema, fermare un processo, rifiutare la firma di un controllo non eseguito, comunicare un errore al cliente o resistere a una pressione sui tempi. La competenza tecnica resta indispensabile, ma non elimina lo spazio del giudizio. Etica e cultura acquistano allora rilevanza perché contribuiscono a dare qualità a quel giudizio, orientando il comportamento quando la procedura non può contenere ogni risposta possibile.

Indicatori, sistemi di incentivazione e modalità con cui vengono trattate le non conformità possono favorire o ostacolare una cultura della qualità; l’etica entra così nel sistema come componente della capacità organizzativa di assumere decisioni coerenti con gli impegni dichiarati.


Dalla conoscenza posseduta alla conoscenza che diventa azione

Un ulteriore passaggio riguarda la conoscenza organizzativa. Nella ISO 9001:2026 la conoscenza necessaria deve essere conservata, applicata e condivisa nella misura necessaria. In questa formulazione si può leggere uno spostamento dell’accento dalla semplice disponibilità alla capacità di utilizzo, soprattutto nelle organizzazioni nelle quali la conoscenza è distribuita fra persone, team, piattaforme digitali e processi.

A rafforzare questa lettura interviene la ISO 9000:2026, che offre il riferimento concettuale per comprendere la conoscenza organizzativa. Non è sufficiente accumulare informazioni; occorre che ciò che l’organizzazione ha appreso sia accessibile quando serve, venga aggiornato dall’esperienza e possa trasformarsi in capacità operativa.

In questa prospettiva, il principio del processo decisionale basato sulle evidenze acquista maggiore profondità. La ISO 9000 ricorda che la decisione implica incertezza, fonti diverse, interpretazioni e possibili conseguenze non intenzionali. I dati non sostituiscono il giudizio; contribuiscono a renderlo più fondato, insieme a conoscenza, esperienza e comprensione del contesto.


Governare il cambiamento senza perdere integrità

Nel momento in cui il cambiamento diventa una condizione ordinaria della vita organizzativa, il rafforzamento del punto 6.3 assume un valore che non dovrebbe essere ridotto a un ampliamento della lista degli elementi da considerare. Finalità e conseguenze potenziali delle modifiche, impatto sull’integrità del SGQ, disponibilità di risorse e informazioni, responsabilità e autorità, comunicazione, monitoraggio dell’efficacia e riesame dei risultati compongono una logica nella quale il cambiamento deve essere governato lungo l’intero ciclo.

Sul cambiamento la ISO 9000 propone un quadro più ampio, nel quale le dimensioni umane, sociali e culturali si affiancano a quelle tecnologiche e strutturali. In questa prospettiva, il QMS emerge come un sistema capace di offrire sufficiente struttura per garantire affidabilità e, nello stesso tempo, sufficiente adattabilità per evitare che la conformità si trasformi in immobilismo.

Nella lettura proposta, è proprio qui che la coerenza dinamica assume il suo significato più concreto. Mantenere l’integrità del sistema mentre cambiano tecnologie, competenze, relazioni, aspettative e processi significa aggiornare controlli, responsabilità e conoscenze senza interrompere il legame con politica, obiettivi e risultati. Miglioramento e innovazione trovano posto nella stessa logica, considerando che la ISO 9001 riconosce la possibilità di migliorare attraverso cambiamenti incrementali o cambiamenti istantanei (breakthrough change), innovazione e riorganizzazione.


Verso una qualità che comprende, decide e apprende

Considerati singolarmente, molti cambiamenti della ISO 9001:2026 possono apparire come affinamenti tecnici di un impianto noto. La lettura congiunta con la ISO 9000:2026 e con le indicazioni applicative contenute nel documento ISO/DIS 9002:2026 suggerisce invece una traiettoria più ampia. Conformità e soddisfazione del cliente rimangono centrali, ma possono essere lette come maggiormente collegate alla capacità di comprendere il contesto, utilizzare conoscenza ed evidenze, distinguere rischi e opportunità senza separarli dalla decisione, sviluppare cultura ed etica e governare il cambiamento senza perdere integrità.

La coerenza dinamica può allora essere intesa come la capacità di mantenere collegate nel tempo queste dimensioni senza annullarne le differenze. Un’organizzazione di qualità non si limita a eseguire correttamente ciò che ha stabilito: riconosce quando non è più sufficiente, valuta ciò che può compromettere o migliorare i risultati, decide con evidenze e responsabilità e modifica il proprio modo di operare mantenendo affidabilità. In questa chiave, la conformità resta il fondamento, sostenuto da comprensione, giudizio e apprendimento.


Riferimenti normativi essenziali

  • ISO 9001:2026, Quality management systems — Requirements
  • ISO 9000:2026, Quality management — Fundamentals and vocabulary
  • ISO/DIS 9002:2026, Quality management systems — Guidelines for the application of ISO 9001

Nota terminologica: “coerenza dinamica” è una chiave interpretativa proposta nell’articolo; non è un termine definito dalla famiglia ISO 9000 né introduce un requisito ulteriore rispetto alla ISO 9001.
Dai sistemi di gestione alle interdipendenze: la qualità di fronte ai Beni Comuni Multilivello

Quando organizzazioni, filiere ed ecosistemi condividono condizioni che nessuno può governare da solo

Marco Antonio Imbesi
Presidente AICQ Emilia Romagna Marche – Presidente dell’Assemblea degli Enti Associati AICQ

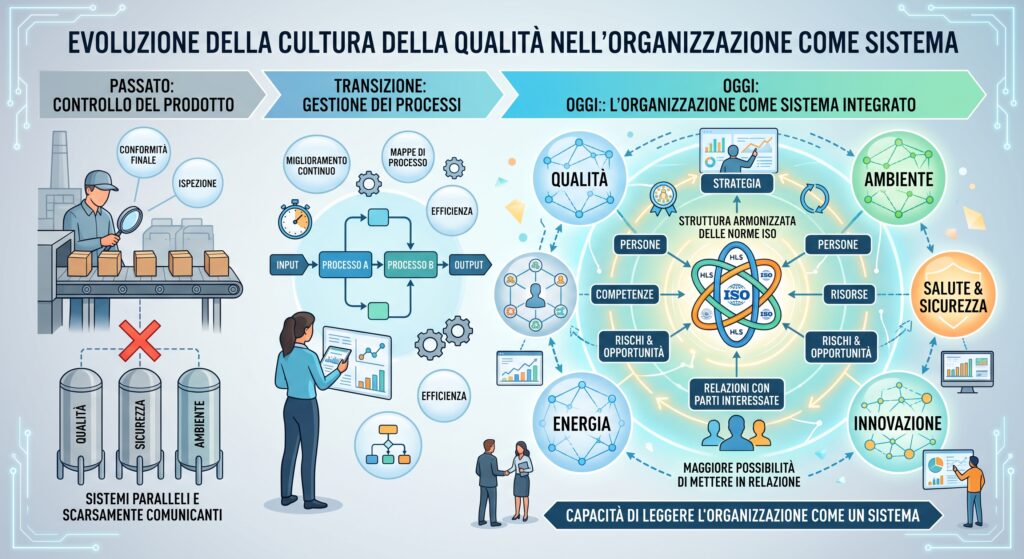
Negli ultimi decenni la cultura della qualità ha attraversato un’evoluzione profonda, passando dal controllo del prodotto alla gestione dei processi e, successivamente, alla capacità di leggere l’organizzazione come un sistema nel quale strategia, persone, competenze, rischi, opportunità, risorse e relazioni con le parti interessate devono essere considerate in modo sempre più integrato. Anche l’evoluzione dei sistemi di gestione, sostenuta dalla struttura armonizzata delle norme ISO, ha favorito un linguaggio comune e una maggiore possibilità di mettere in relazione qualità, ambiente, salute e sicurezza, energia, innovazione e altri ambiti che in passato tendevano a essere amministrati attraverso sistemi paralleli e scarsamente comunicanti.

Il risultato più rilevante di tale percorso sta forse nell’avere aiutato le organizzazioni a comprendere che la conformità a un singolo requisito non garantisce necessariamente la qualità dell’insieme e che un sistema di gestione funziona realmente quando processi, responsabilità, informazioni, obiettivi, controlli e riesami concorrono a una direzione coerente. La stessa esperienza maturata con l’integrazione dei sistemi pone oggi una questione ulteriore, perché imprese e istituzioni operano sempre meno come unità isolate e sempre più all’interno di filiere, reti, territori, infrastrutture condivise, piattaforme, ecosistemi produttivi e di innovazione nei quali decisioni assunte da un soggetto possono produrre effetti che attraversano molte altre organizzazioni e diversi livelli istituzionali.

L’introduzione stabile, nei sistemi di gestione, del contesto dell’organizzazione, delle parti interessate e delle relazioni tra processi ha rappresentato un passaggio decisivo, ma il contesto nel quale oggi imprese e istituzioni operano tende ormai a essere molto più ampio del loro stesso perimetro organizzativo. Un’impresa può dipendere da infrastrutture energetiche e digitali, conoscenze, competenze, servizi, condizioni ambientali, reti logistiche e sistemi territoriali che non controlla direttamente e che, nello stesso tempo, contribuisce a modificare attraverso le proprie scelte; allo stesso modo, un’amministrazione pubblica può essere formalmente competente su una parte del problema senza disporre, da sola, delle conoscenze, delle risorse o dei poteri necessari per governarne l’intero ciclo degli effetti.

Dentro un quadro così articolato, la proposta dei Beni Comuni Multilivello, sviluppata da Oliviero Casale e Gilda Farrell nel loro working paper, offre una chiave di lettura che può dialogare in modo fecondo con la cultura della qualità e dei sistemi di gestione senza sovrapporsi ad essa. Il suo interesse non deriva dall’estensione indiscriminata della nozione di bene comune a tutto ciò che appare importante o strategico, né dalla messa in discussione di proprietà, competenze o responsabilità organizzative, ma dalla possibilità di interrogarsi su quando una condizione dalla quale dipendono più soggetti diventi talmente interdipendente da non poter essere adeguatamente compresa e governata attraverso un solo perimetro.

La selettività della qualificazione è uno degli aspetti più convincenti della proposta, perché richiede la convergenza di una funzione vitale o essenziale, della propagazione degli effetti oltre il luogo o il soggetto della decisione iniziale, di una pluralità di scale non governabili separatamente, dell’insufficienza strutturale di un solo attore o regime e della necessità di soglie, monitoraggi e responsabilità coordinate. Dal punto di vista dei sistemi di gestione emerge così una domanda molto vicina all’esperienza professionale della qualità: che cosa accade quando ogni organizzazione può risultare formalmente conforme rispetto al proprio perimetro, mentre la condizione complessiva dalla quale tutte dipendono continua a deteriorarsi oppure rimane priva di una responsabilità chiaramente riconoscibile?

La proposta, tuttavia, non si esaurisce nella qualificazione della condizione o nella definizione di un assetto di governance, perché dietro i Beni Comuni Multilivello vi è anche un modo di agire che parte dal riconoscimento delle condizioni comuni, segue la propagazione e la qualità degli effetti, individua scale e attori pertinenti, attribuisce responsabilità differenziate e collega decisione, monitoraggio, apprendimento e revisione. In questa sequenza la cura del vivente acquista un significato concreto e non meramente valoriale: significa preservare, mantenere e, quando necessario, rigenerare le condizioni ecologiche, sociali, cognitive e infrastrutturali dalle quali dipendono persone, organizzazioni, territori ed ecosistemi, evitando che il miglioramento di una singola parte venga ottenuto trasferendo fragilità o costi sull’insieme.

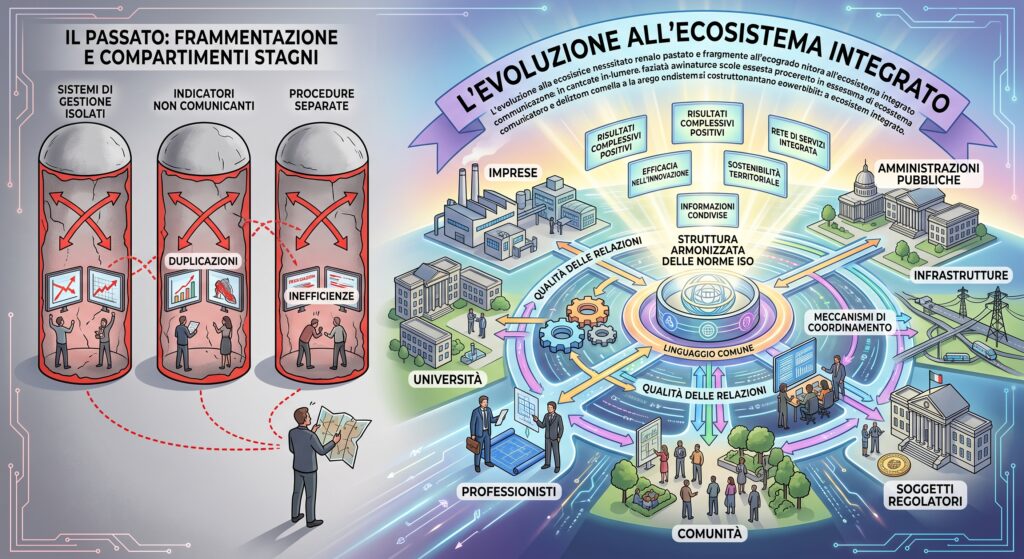
L’esperienza maturata nell’integrazione dei sistemi di gestione mostra da tempo che procedure separate, indicatori non comunicanti e responsabilità organizzate per compartimenti stagni producono inefficienze, duplicazioni e zone d’ombra; quando l’unità di analisi si estende dall’organizzazione all’ecosistema nel quale essa opera, l’esigenza di connessione diventa ancora più evidente. Un ecosistema dell’innovazione, una filiera produttiva, un sistema territoriale o una rete di servizi possono infatti coinvolgere imprese, amministrazioni, università, infrastrutture, professionisti, comunità e soggetti regolatori che conservano ruoli e responsabilità differenti, mentre i risultati complessivi dipendono dalla qualità delle relazioni, delle informazioni e dei meccanismi di coordinamento che riescono a costruire.

Pensare in termini di interdipendenza non richiede di immaginare un unico grande sistema di gestione capace di assorbire tutti gli altri, soluzione che sarebbe tanto impraticabile quanto concettualmente sbagliata; richiede piuttosto di costruire interfacce di governance attraverso le quali sistemi autonomi possano comunicare mediante linguaggi compatibili, informazioni affidabili, soglie condivise, responsabilità attribuibili, monitoraggi coordinati e meccanismi di riesame capaci di intervenire quando gli effetti reali divergono dagli obiettivi dichiarati.

La cultura ISO mette già a disposizione numerosi elementi utili per affrontare una simile evoluzione, dal pensiero basato sul rischio alla comprensione del contesto, dalla gestione delle informazioni documentate al monitoraggio delle prestazioni, fino all’audit, al riesame e al miglioramento continuo. Il nodo consiste nel comprendere quando tali strumenti debbano essere messi in relazione anche oltre il perimetro della singola organizzazione, collegando evidenze, decisioni e responsabilità tra soggetti differenti senza trasformare l’integrazione nella cancellazione delle rispettive autonomie.

Per le PMI il tema assume un rilievo particolare, perché sarebbe controproducente rispondere alla crescente complessità moltiplicando standard, procedure e adempimenti indipendenti, mentre la logica dell’integrazione può ridurre duplicazioni e costruire una lettura coerente di qualità, ambiente, energia, innovazione, compliance e sostenibilità. Un sistema di gestione maturo dovrebbe aiutare l’impresa non soltanto a dimostrare ciò che fa al proprio interno, ma anche a comprendere da quali condizioni esterne dipende, quali effetti contribuisce a produrre lungo la filiera o nell’ecosistema nel quale opera e quali responsabilità può realisticamente assumere rispetto a tali effetti.

I Beni Comuni Multilivello introducono, a questo punto, un ulteriore livello di lettura, poiché in determinate condizioni il problema non consiste più soltanto nel coordinare organizzazioni differenti, ma nel riconoscere una condizione comune da mantenere nel tempo, rispetto alla quale nessun soggetto può considerarsi autosufficiente. La responsabilità continua a dover essere distribuita in funzione del potere di incidere, della conoscenza disponibile, del contributo agli effetti e della capacità concreta di prevenire, correggere o riparare, evitando però che la complessità produca il risultato paradossale per cui ciascuno risponde correttamente della propria parte mentre nessuno risponde della qualità dell’insieme.

Per AICQ si apre quindi un terreno di lavoro particolarmente coerente con la propria storia, nel quale la cultura costruita in decenni di esperienza sulla qualità, sui sistemi di gestione, sulla valutazione, sull’audit e sul miglioramento può essere messa alla prova rispetto alle interdipendenze tra organizzazioni. Ampliare lo sguardo dal singolo sistema organizzativo agli ecosistemi nei quali esso opera non significa perdere l’identità della qualità, ma può rappresentarne una delle evoluzioni più interessanti se consente di leggere con maggiore precisione relazioni, effetti e responsabilità che i confini organizzativi, da soli, non riescono più a contenere, collegando il miglioramento non soltanto alla prestazione della singola organizzazione ma anche alla capacità di contribuire alla cura e alla continuità delle condizioni comuni dalle quali essa stessa dipende.

La struttura armonizzata delle norme ISO ha rappresentato un passaggio importante per favorire l’integrazione dentro le organizzazioni; la sfida che si profila ora riguarda la possibilità di costruire maggiore coerenza tra organizzazioni che condividono condizioni, infrastrutture, conoscenze e conseguenze delle proprie decisioni. In uno spazio ancora largamente da esplorare, la riflessione sui Beni Comuni Multilivello può incontrare quella sui sistemi di gestione senza aggiungere una nuova etichetta, ma offrendo un modo di agire capace di collegare conoscenza, responsabilità, decisione e revisione e di ricondurre, in ultima istanza, il miglioramento alla cura del vivente e delle condizioni comuni. La domanda rivolta alla comunità della qualità diventa allora concreta e sempre meno rinviabile: come possiamo continuare a migliorare le nostre organizzazioni se la qualità delle condizioni dalle quali esse dipendono non può più essere governata da ciascuna di esse separatamente?

AI ethicist, la standardizzazione europea definisce una nuova professionalità per l’etica dell’intelligenza artificiale

Con EN 18274:2026 la standardizzazione europea porta l’etica dell’AI dal terreno dei principi a quello delle competenze professionali, collegando la figura professionale dell’AI ethicist al sistema europeo della professionalità ICT, ai processi di impact assessment e alla più ampia governance organizzativa dell’intelligenza artificiale.

di Oliviero Casale, General Manager di UniProfessioni e Segretario di AICQ Emilia Romagna e Marche

La progressiva diffusione dell’intelligenza artificiale nei processi decisionali, nei prodotti e nei servizi sta modificando anche il modo in cui viene affrontata la dimensione etica della tecnologia. Per anni il dibattito europeo si è concentrato soprattutto sui principi destinati a orientare sviluppo e impiego dell’AI – trasparenza, fairness, accountability, autonomia umana, tutela della privacy e non discriminazione – mentre oggi emerge una questione ulteriore: non basta stabilire quali valori debbano essere rispettati, perché occorre definire quali competenze siano necessarie per tradurli in valutazioni, processi e decisioni concretamente applicabili nelle organizzazioni.

È su questo terreno che interviene la EN 18274:2026, “Competence requirements for professional AI ethicists”, sviluppata nell’ambito del CEN-CENELEC JTC 21 sull’intelligenza artificiale e ora identificata come European Norm nei cataloghi degli organismi nazionali di normazione. La norma non propone un nuovo catalogo di principi e non pretende di indicare una soluzione moralmente corretta per ogni possibile impiego dell’AI; definisce invece un framework sistematico delle conoscenze, delle abilità e degli atteggiamenti professionali richiesti a chi svolge attività specialistiche di analisi, valutazione e indirizzo delle implicazioni etiche e sociali dell’intelligenza artificiale. Il passaggio è rilevante perché l’etica viene trattata anche come capacità professionale dimostrabile: non soltanto conoscenza di principi, ma capacità di utilizzare metodi e competenze per produrre risultati osservabili all’interno dell’organizzazione.

La EN 18274 si colloca in un percorso europeo iniziato diversi anni prima e strettamente connesso alla standardizzazione della professionalità ICT. Un ruolo centrale è svolto dalla CEN/TS 17834:2022, “European Professional Ethics Framework for the ICT Profession”, che aveva già impostato l’etica come processo capace di passare dalla teoria alla pratica, trasformando valori e principi in un ethical management process utilizzabile da professionisti e organizzazioni. Il rapporto è esplicito, poiché la CEN/TS 17834 compare nell’Annex A del progetto EN 18274 fra i principali documenti con i quali il nuovo framework viene posto in relazione. Se la Technical Specification del 2022 affronta il problema di come incorporare i valori nei processi della professione ICT, la EN 18274 concentra l’attenzione sulle capacità della persona chiamata a contribuire a tale processo quando l’oggetto è specificamente l’AI.

La ricostruzione analitica del dettaglio, condotta sul prEN 18274:2025 sottoposto a public enquiry, mostra con chiarezza questa impostazione, distinguendo fra un’area di governance e un’area riferita al ciclo di vita dei sistemi AI. Nel primo gruppo rientrano awareness, education and training sull’AI ethics, stakeholder management, capacità di distinguere questioni etiche e giuridiche, comunicazione e gestione delle risorse; nel secondo trovano posto AI ethics implementation, ethical and societal impact assessment, ethics-based auditing, documentazione e qualità dei processi, ethical reasoning ed ethical mediation, cui si aggiunge una dimensione trasversale relativa agli atteggiamenti professionali. Il profilo che emerge è quindi distante dall’immagine dell’esperto confinato alla formulazione di principi astratti, perché deve comprendere organizzazioni e stakeholder, contribuire alla formazione, partecipare alla valutazione degli impatti, documentare processi e decisioni e utilizzare metodologie di audit e mediazione.

La competenza relativa allo stakeholder management è particolarmente indicativa, poiché l’impatto di un sistema AI raramente riguarda un unico soggetto e può coinvolgere lavoratori, consumatori, utenti, gruppi vulnerabili, minori o comunità portatrici di interessi differenti. Il professionista deve quindi saper identificare gli stakeholder rilevanti, comprenderne prospettive e vulnerabilità, costruire modalità appropriate di coinvolgimento e gestire eventuali conflitti, evitando che la valutazione etica si riduca alla sola prospettiva dell’organizzazione che sviluppa o utilizza il sistema. Allo stesso modo, la competenza dedicata alla distinzione fra ethical concerns e legal concerns impedisce di assimilare l’etica alla semplice compliance: l’AI Act stabilisce obblighi giuridici, ma la legalità di una pratica non esclude questioni di proporzionalità, equità, autonomia o accettabilità sociale.

Anche la posizione organizzativa dell’AI ethicist viene configurata in modo da evitare un equivoco frequente, quello di trasformare l’esperto in un’autorità morale isolata. Nel prEN 18274:2025 la funzione è concepita prevalentemente come advisory: l’ethicist riconosce i problemi, struttura l’analisi, facilita il confronto fra stakeholder e mette a disposizione metodi e competenze, mentre la decisione finale rimane attribuita alla leadership e ai soggetti organizzativamente responsabili. La deliberazione etica viene inoltre ricondotta a una dimensione collegiale, così che la presenza di uno specialista non diventi uno strumento per trasferire integralmente su di lui la responsabilità di product owner, tecnici, management, legal o risk manager. Professionalizzazione dell’etica e responsabilità diffusa vengono quindi mantenute insieme.

Il quadro diventa ancora più chiaro se la EN 18274 viene letta insieme agli altri strumenti europei dedicati alla professionalità digitale. L’EN 16234-1, e-Competence Framework, fornisce il linguaggio comune delle competenze ICT; l’EN 17748-1 organizza il relativo body of knowledge; la CEN/TS 17699 collega le competenze professionali alla progettazione dei curricula. Nel 2026 si è aggiunto il CWA 18398, “AI Professional Role Profiles and Educational Profiles”, che costruisce una mappa più ampia dei ruoli professionali dell’AI e dei profili educativi associati. Il CWA e la EN 18274 svolgono tuttavia funzioni differenti: il primo, in quanto Workshop Agreement, è uno strumento più flessibile e orientato a descrivere un insieme di ruoli e percorsi formativi; la seconda, in quanto European Standard, approfondisce una professionalità specifica e ne struttura i requisiti di competenza.

Questa architettura consente di leggere correttamente anche i documenti richiamati nell’Annex A del prEN 18274:2025. ISO/IEC TR 24368 offre una panoramica delle ethical and societal concerns dell’AI; ISO/IEC/IEEE 24748-7000 definisce un processo per affrontare le questioni etiche durante il system design; ISO/IEC 42005 fornisce guidance per l’AI system impact assessment; ISO 37002 riguarda invece i whistleblowing management systems. Si tratta di strumenti che operano su piani diversi ma complementari: uno standard può descrivere il metodo con cui svolgere un impact assessment, mentre EN 18274 affronta la competenza della persona chiamata a contribuire professionalmente a quell’attività. La norma sull’AI ethicist non sostituisce dunque metodologie e processi specialistici, ma li inserisce in un quadro di professionalità.

La stessa distinzione deve essere mantenuta rispetto agli standard sui sistemi di gestione, in particolare ISO/IEC 42001 ed EN 18286:2026. ISO/IEC 42001 organizza l’Artificial Intelligence Management System, mentre EN 18286:2026, pubblicata da CEN e CENELEC nel luglio 2026, è dedicata al Quality Management System per le finalità regolatorie dell’AI Act e si collega in particolare agli obblighi previsti dall’articolo 17 per i provider di sistemi ad alto rischio. Questi documenti riguardano prevalentemente processi, responsabilità, documentazione e controlli organizzativi; EN 18274 affronta invece il problema complementare della competenza umana necessaria affinché attività quali stakeholder engagement, impact assessment, auditing e gestione delle questioni etiche possano essere svolte con adeguata professionalità. La pubblicazione di uno standard europeo, inoltre, non equivale da sola alla presunzione di conformità: per gli standard armonizzati tale effetto dipende dalla pubblicazione del relativo riferimento nella Gazzetta ufficiale dell’Unione europea.

Sarebbe quindi improprio interpretare la nuova norma come l’introduzione, da parte dell’AI Act, di un obbligo generale di nominare un “AI Ethics Officer”. Il Regolamento (UE) 2024/1689, nella versione consolidata al 27 luglio 2026 dopo le modifiche introdotte dal Regolamento (UE) 2026/1744, non istituisce una figura obbligatoria con questa denominazione. La rilevanza della EN 18274 è differente: mette a disposizione un benchmark europeo che può essere utilizzato per definire job description, criteri di selezione, percorsi formativi, modelli di assessment e, potenzialmente, futuri schemi di certificazione professionale. L’elemento centrale non è il titolo attribuito alla funzione, ma la possibilità di verificare se chi opera come AI Ethics Officer, Responsible AI Specialist, Ethical AI Strategist o con altra denominazione possieda effettivamente un nucleo coerente di competenze.

Si sta così delineando un’infrastruttura nella quale l’etica dell’intelligenza artificiale non è affidata esclusivamente alla sensibilità dei singoli e non viene ridotta a dichiarazioni di principio, ma viene collegata a competenze, processi, metodologie di valutazione e responsabilità organizzative. L’AI ethicist che emerge dalla EN 18274 non è un filosofo isolato né una variante del compliance officer, bensì una figura interdisciplinare chiamata a collegare valori, tecnologia, organizzazione e società, contribuendo a trasformare la Responsible AI da aspirazione generale a pratica professionale strutturata. Il contributo più significativo della norma non consiste quindi tanto nell’aver dato un nome europeo a una nuova professione, quanto nell’aver inserito l’etica dell’AI nel linguaggio delle competenze verificabili e della governance organizzativa, facendo compiere alla standardizzazione un passaggio decisivo dall’etica dichiarata all’etica professionalmente esercitabile.

Pubblicata la EN 18286:2026: il sistema di gestione della qualità per gli obblighi regolatori dell’AI Act

La norma europea è destinata a supportare soprattutto le organizzazioni che immettono sul mercato o mettono in servizio sistemi di IA ad alto rischio nell’attuazione dei requisiti regolatori applicabili. Il testo definitivo è disponibile dal 22 luglio 2026, mentre la citazione nella Gazzetta ufficiale dell’Unione europea, necessaria per la presunzione di conformità, risulta ancora attesa.

di Oliviero Casale, General Manager di UniProfessioni e Segretario di AICQ Emilia Romagna e Marche

La EN 18286:2026, intitolata “Artificial intelligence – Quality management system for EU AI Act regulatory purposes”, risulta pubblicata nella banca dati ufficiale CEN-CENELEC, dopo essere stata ratificata il 12 luglio 2026 e resa disponibile nelle versioni linguistiche ufficiali il 22 luglio successivo. Elaborata dal CEN/CLC/JTC 21 “Artificial Intelligence” con il Work Item JT021039, la norma specifica requisiti e fornisce indicazioni per la definizione, l’attuazione e il mantenimento di un sistema di gestione della qualità destinato alle organizzazioni che forniscono sistemi di intelligenza artificiale; secondo il campo di applicazione pubblicato nella scheda ufficiale, essa è stata concepita per sostenere il rispetto dei requisiti regolatori applicabili, è principalmente rivolta alle organizzazioni che immettono sul mercato o mettono in servizio sistemi di IA ad alto rischio e non è specifica per alcun settore. [1]
Lo status “Published”, ora riportato nella scheda ufficiale, deve essere distinto dalle ulteriori date che descrivono l’evoluzione e l’attuazione della norma. La ratifica del 12 luglio 2026 indica il momento in cui l’approvazione della EN è stata formalmente rilevata, mentre la data di disponibilità del 22 luglio identifica la distribuzione del testo definitivo nelle versioni linguistiche ufficiali da parte del Segretariato centrale; la date of Publication del 31 gennaio 2027 rappresenta, invece, il termine entro il quale la norma europea dovrà essere attuata a livello nazionale mediante la pubblicazione di una norma identica o mediante endorsement e coincide con il termine previsto per il ritiro delle eventuali norme nazionali contrastanti. La pubblicazione della EN deve inoltre essere mantenuta distinta dalla citazione del suo riferimento nella Gazzetta ufficiale dell’Unione europea, che la scheda CEN-CENELEC indica ancora come attesa. [1]


La base giuridica: il sistema di gestione della qualità previsto dall’articolo 17


Il fondamento dell’obbligo non risiede nella norma tecnica, ma nel Regolamento (UE) 2024/1689. L’articolo 16, lettera c), impone ai fornitori di sistemi di IA ad alto rischio di disporre di un sistema di gestione della qualità conforme all’articolo 17, il quale richiede che tale sistema assicuri la conformità al regolamento e sia documentato in modo sistematico e ordinato mediante politiche, procedure e istruzioni scritte. La norma europea interviene quindi in un ambito nel quale l’obbligo giuridico è già definito dal legislatore, offrendo una struttura tecnica e gestionale specificamente orientata alla sua attuazione. [2]
Il contenuto minimo previsto dall’articolo 17 è ampio e comprende la strategia per la conformità regolatoria, incluse le procedure di valutazione della conformità e di gestione delle modifiche; le tecniche e le azioni sistematiche utilizzate per la progettazione, il controllo e la verifica della progettazione; le modalità di sviluppo, controllo e assicurazione della qualità; le procedure di esame, prova e validazione da eseguire prima, durante e dopo lo sviluppo; le specifiche tecniche e le norme da applicare, nonché i mezzi alternativi da utilizzare quando le norme armonizzate non siano applicate integralmente o non coprano tutti i requisiti pertinenti. A questi elementi si aggiungono la gestione dei dati, il sistema di gestione dei rischi di cui all’articolo 9, il monitoraggio successivo all’immissione sul mercato previsto dall’articolo 72, la segnalazione degli incidenti gravi ai sensi dell’articolo 73, le comunicazioni con le autorità, gli organismi notificati, gli altri operatori, i clienti e le parti interessate, la conservazione delle informazioni e della documentazione, la gestione delle risorse – comprese le misure connesse alla sicurezza dell’approvvigionamento – e un quadro di accountability che assegni le responsabilità alla direzione e al personale coinvolto. [2]
L’attuazione di tali aspetti deve essere proporzionata alle dimensioni dell’organizzazione del fornitore, fermo restando il grado di rigore e il livello di protezione necessari per garantire la conformità del sistema di IA ad alto rischio. Il regolamento contiene inoltre disposizioni specifiche per i fornitori già soggetti a sistemi di gestione della qualità o a funzioni equivalenti previste dalla legislazione settoriale dell’Unione e per le istituzioni finanziarie assoggettate a regole europee di governance interna, confermando che l’attuazione dell’articolo 17 deve essere coordinata con il quadro regolatorio già applicabile, senza presumere che la mera esistenza di un sistema preesistente assicuri, da sola, la copertura di tutti gli obblighi relativi all’IA. [2]


Campo di applicazione e architettura documentata del progetto


La scheda CEN-CENELEC consente di verificare con certezza il titolo, lo stato, le date e il campo di applicazione della EN 18286:2026, ma non rende liberamente consultabile l’intero contenuto normativo. Per ricostruire l’impostazione tecnica seguita dal JTC 21 è quindi possibile utilizzare il progetto prEN 18286 sottoposto a inchiesta pubblica nell’ottobre 2025, purché si mantenga una distinzione netta tra quel testo e la versione finale, poiché singole clausole, formulazioni e allegati possono essere stati modificati durante la risoluzione dei commenti e l’approvazione. [1][3]
Nell’introduzione del progetto, l’AI Act era ricondotto al sistema di sicurezza dei prodotti del New Legislative Framework e il sistema di IA era considerato come prodotto o componente di un prodotto; il sistema di gestione della qualità poteva essere associato a uno o più sistemi di IA destinati a essere immessi sul mercato o messi in servizio, mentre la qualità, in questo specifico contesto, veniva collegata alla conformità ai requisiti regolatori applicabili ai fornitori. Il progetto descriveva inoltre un sistema esteso all’intero ciclo di vita, applicabile a fornitori di qualunque dimensione, natura o ubicazione e orientato anche alla gestione dei rischi per la salute, la sicurezza e i diritti fondamentali, con un livello di attuazione adattabile alla dimensione del fornitore senza ridurre il rigore richiesto dalla regolazione. [3]
L’indice del progetto articolava il sistema attraverso requisiti relativi all’individuazione delle prescrizioni regolatorie, alla definizione del campo di applicazione, alla strategia di conformità e alle informazioni documentate; proseguiva con la responsabilità della direzione, la politica, i ruoli, la pianificazione, le risorse, le competenze e la comunicazione, per poi disciplinare la realizzazione del prodotto, la progettazione e lo sviluppo, la verifica e la validazione, la gestione dei dati, la sostenibilità ambientale e la documentazione del prodotto. Le successive sezioni riguardavano il deployment, l’operatività e il monitoraggio, la catena di fornitura, le modifiche ai sistemi di IA, il monitoraggio post-market, gli incidenti gravi, le non conformità, il riesame e il miglioramento; gli allegati informativi affrontavano la consultazione delle parti interessate in materia di diritti fondamentali, le relazioni con le altre norme armonizzate, le corrispondenze con ISO 9001:2015 e ISO/IEC 42001:2023 e la mappatura, tramite l’allegato ZA, dei requisiti del Regolamento (UE) 2024/1689 che il progetto mirava a coprire. [3]


L’integrazione con i sistemi di gestione già esistenti


L’articolo 17, paragrafo 3, consente ai fornitori già soggetti a obblighi relativi a sistemi di gestione della qualità o a una funzione equivalente prevista dal diritto settoriale dell’Unione di includere gli aspetti richiesti dal regolamento all’interno dei sistemi stabiliti da tale disciplina. Il progetto prEN seguiva la stessa impostazione, precisando che non era necessario mantenere un sistema separato e indicando, come esempio, l’integrazione dei requisiti nei processi di un sistema per la qualità dei dispositivi medici conforme alla ISO 13485. Per le istituzioni finanziarie, il paragrafo 4 dell’articolo 17 prevede una disciplina specifica, in base alla quale l’obbligo è considerato assolto mediante il rispetto delle regole europee sulla governance interna, salvo gli elementi relativi al sistema di gestione dei rischi, al monitoraggio post-market e alla segnalazione degli incidenti gravi, tenendo conto delle norme armonizzate di cui all’articolo 40. [2][3]
Da queste disposizioni non deriva, tuttavia, una copertura automatica: la presenza di un sistema conforme alla ISO 9001, alla ISO 13485, alla ISO/IEC 27001 o ad altre norme settoriali costituisce una possibile base organizzativa, ma richiede una verifica puntuale delle responsabilità, dei processi, dei controlli e delle evidenze richiesti dall’articolo 17. L’approccio più coerente consiste quindi nell’integrare quanto è già adeguatamente governato e nel colmare le lacune regolatorie riferite ai sistemi di IA, evitando sia la duplicazione di strutture e documenti sia l’assimilazione impropria tra sistemi di gestione aventi finalità differenti.


Il rapporto con ISO/IEC 42001: punti di contatto senza equivalenza

La ISO/IEC 42001:2023 specifica i requisiti per istituire, attuare, mantenere e migliorare continuamente un sistema di gestione dell’intelligenza artificiale all’interno di un’organizzazione ed è destinata a soggetti di qualunque dimensione che sviluppano, forniscono o utilizzano prodotti e servizi basati sull’IA. La prospettiva è organizzativa e riguarda la gestione responsabile dei rischi e delle opportunità connessi allo sviluppo, alla fornitura e all’uso dei sistemi di IA, senza sostituire le prescrizioni legislative applicabili. [4]
La Commissione europea descrive invece il progetto EN 18286 come specificamente concepito per aiutare i fornitori di sistemi di IA ad alto rischio a soddisfare i requisiti dell’articolo 17, attraverso un quadro incentrato sul prodotto e sulla governance del ciclo di vita. La newsletter sull’inclusività del CEN-CENELEC JTC 21 del dicembre 2025 aggiungeva che la ISO/IEC 42001 non copriva tutti i requisiti del sistema di gestione della qualità previsti dall’AI Act e che la EN 18286 era attesa come norma destinata a soddisfare l’insieme dei requisiti regolatori in questo ambito; tale newsletter, tuttavia, dichiara espressamente di non essere vincolante e di non rappresentare necessariamente la posizione ufficiale degli organismi citati, sicché questa indicazione deve essere letta come informazione sul percorso di normazione e non come attestazione di equivalenza, gerarchia o sostituibilità tra le due norme. [5][6]
La conclusione più rigorosa è pertanto che ISO/IEC 42001 ed EN 18286 presentano finalità e campi di applicazione non coincidenti, pur potendo condividere processi e informazioni documentate. La presenza, nel progetto prEN, di distinti allegati di corrispondenza con ISO 9001:2015 e ISO/IEC 42001:2023 conferma l’esigenza di analizzare le relazioni tra i requisiti, ma non autorizza a sostenere che una norma assorba automaticamente l’altra; l’eventuale integrazione deve essere costruita sulla base del testo definitivo e verificata clausola per clausola. [3]


Norma europea pubblicata, ma presunzione di conformità ancora non operativa


La scheda ufficiale della EN 18286:2026 riporta la dicitura “Citation in OJEU: Citation expected for Directive 2024/1689”. Il numero 2024/1689 identifica giuridicamente un regolamento, non una direttiva, mentre l’espressione “Directive(s)” corrisponde all’intestazione generica utilizzata dalla banca dati CEN-CENELEC; il dato sostanziale è che, alla data della presente verifica, il riferimento della norma non risulta ancora citato nella Gazzetta ufficiale dell’Unione europea. [1]
L’articolo 40 dell’AI Act collega la presunzione di conformità ai sistemi di IA ad alto rischio o ai modelli di IA per finalità generali conformi a norme armonizzate, o a parti di esse, i cui riferimenti siano stati pubblicati nella Gazzetta ufficiale, e limita tale effetto ai requisiti o agli obblighi effettivamente coperti. La Commissione chiarisce inoltre che, dopo la pubblicazione di una norma da parte di CEN e CENELEC, verifica se essa soddisfi gli obiettivi e i requisiti giuridici dell’AI Act e, soltanto dopo questa valutazione, procede alla pubblicazione del riferimento nella Gazzetta ufficiale; l’applicazione delle norme resta volontaria, ma la citazione consente a chi le applica di beneficiare della presunzione di conformità entro il perimetro della copertura riconosciuta. [2][6]
La EN 18286 può quindi essere utilizzata fin da ora come riferimento tecnico e organizzativo volontario per strutturare il sistema di gestione della qualità, ma non è corretto affermare che la sua applicazione produca già automaticamente la presunzione di conformità all’AI Act. Tale effetto dipenderà dalla futura citazione nella Gazzetta ufficiale e dal perimetro di copertura risultante dalla decisione della Commissione e dalla relativa mappatura dei requisiti.


Il calendario applicativo dopo l’adozione del Digital Omnibus sull’IA


La disponibilità della EN 18286 interviene in una fase di modifica del calendario applicativo dell’AI Act. Il 29 giugno 2026 il Consiglio dell’Unione europea ha dato il via libera definitivo al regolamento del Digital Omnibus sull’IA e la versione finale dell’atto adottato, identificata come PE 30 2026 REV 1, è registrata su EUR-Lex con data 8 luglio 2026. Secondo la cronistoria ufficiale del Consiglio, il testo introduce un calendario fisso che rinvia al 2 dicembre 2027 l’applicazione delle regole relative ai sistemi di IA ad alto rischio indipendenti, riconducibili all’articolo 6, paragrafo 2, e all’allegato III, e al 2 agosto 2028 quella delle regole relative ai sistemi ad alto rischio integrati nei prodotti disciplinati dalla legislazione di armonizzazione dell’Unione, riconducibili all’articolo 6, paragrafo 1, e all’allegato I. [7][8]
È necessario, tuttavia, distinguere l’adozione dell’atto dalla sua entrata in vigore: il Consiglio ha precisato che il regolamento sarebbe entrato in vigore il terzo giorno successivo alla pubblicazione nella Gazzetta ufficiale e, al 25 luglio 2026, le fonti ufficiali rendono disponibile il testo adottato senza attribuirgli ancora un numero della serie L. Le nuove date devono quindi essere presentate come quelle stabilite dal regolamento adottato, la cui efficacia presuppone la pubblicazione e l’entrata in vigore. [7][8]
Il rinvio non riduce la funzione della EN 18286, poiché un sistema di gestione della qualità conforme all’articolo 17 richiede l’attribuzione delle responsabilità, la definizione e il controllo dei processi, la gestione documentata dei dati e dei rischi, il monitoraggio post-market, la gestione delle modifiche e degli incidenti e la disponibilità di evidenze verificabili. Questi elementi devono essere progettati, applicati e riesaminati nel tempo e non possono essere ridotti a un adeguamento documentale effettuato soltanto in prossimità della valutazione di conformità.


Le attività preparatorie per le organizzazioni


Senza anticipare requisiti del testo definitivo non liberamente consultabili, le organizzazioni possono avviare un lavoro preparatorio fondato sulle disposizioni dell’AI Act e sul campo di applicazione ufficiale della EN 18286. Il primo passaggio consiste nel determinare il ruolo assunto nella catena del valore, censire i sistemi di IA, definirne la finalità prevista e verificare se ricorrano le condizioni della classificazione ad alto rischio. L’articolo 25 stabilisce, tra l’altro, che un distributore, un importatore, un deployer o un altro terzo è considerato fornitore di un sistema di IA ad alto rischio quando appone il proprio nome o marchio su un sistema già immesso sul mercato o messo in servizio, apporta una modifica sostanziale mantenendone la classificazione ad alto rischio oppure modifica la finalità prevista di un sistema non originariamente classificato come tale, rendendolo ad alto rischio ai sensi dell’articolo 6. [2]
Una volta chiariti ruoli, sistemi e obblighi applicabili, diventa possibile confrontare i requisiti dell’articolo 17 con i processi già esistenti, individuando responsabilità, documenti, registrazioni, controlli e interfacce con gli altri sistemi di gestione. La verifica dovrebbe distinguere la governance organizzativa complessiva dell’IA dalla conformità regolatoria dei singoli sistemi immessi sul mercato o messi in servizio, così da integrare ciò che è già adeguato senza trascurare gli elementi specifici relativi al ciclo di vita, ai dati, ai rischi, al monitoraggio e agli incidenti. Parallelamente, sarà necessario seguire l’attuazione nazionale della EN 18286, l’eventuale pubblicazione della versione UNI EN e, soprattutto, la futura citazione del riferimento nella Gazzetta ufficiale dell’Unione europea.
Dalla prescrizione giuridica a processi e prove verificabili
La EN 18286:2026 costituisce una norma europea pubblicata e specificamente dedicata al sistema di gestione della qualità per le finalità regolatorie dell’AI Act; la Commissione aveva già indicato il relativo progetto come il primo progetto di norma armonizzata per l’IA entrato nella fase di inchiesta pubblica, il 30 ottobre 2025. Il suo contributo non consiste nel sostituire il regolamento né nel rendere automaticamente conformi i sistemi di IA, ma nel predisporre una struttura gestionale attraverso la quale i requisiti dell’articolo 17 possano essere tradotti in responsabilità, processi, controlli e informazioni documentate lungo il ciclo di vita. [6]
Una lettura tecnicamente e giuridicamente corretta richiede quindi di mantenere distinti l’obbligo previsto dall’AI Act, i requisiti della EN 18286, l’eventuale integrazione con sistemi già esistenti – compresa la ISO/IEC 42001 – e la futura citazione nella Gazzetta ufficiale, dalla quale potrà derivare la presunzione di conformità soltanto nei limiti dei requisiti effettivamente coperti. È su questa distinzione, accompagnata dalla verifica del testo definitivo e dall’aggiornamento costante del quadro regolatorio, che può essere costruita un’applicazione responsabile della nuova norma.


Fonti e documenti esaminati


[1] CEN-CENELEC, scheda ufficiale della EN 18286:2026, CEN/CLC/JTC 21, Work Item JT021039.
[2] Regolamento (UE) 2024/1689 del Parlamento europeo e del Consiglio, del 13 giugno 2024, in particolare articoli 16, 17, 25, 40, 72 e 73.
[3] prEN 18286:2025, Artificial intelligence – Quality management system for EU AI Act regulatory purposes, progetto sottoposto a CEN Enquiry nell’ottobre 2025; anteprima documentale esaminata.
[4] ISO, ISO/IEC 42001:2023 – Information technology – Artificial intelligence – Management system.
[5] Artificial Intelligence Standardisation Inclusiveness Newsletter, Edition 12, dicembre 2025, riesaminata dal CEN-CENELEC JTC 21 Task Group Inclusiveness e dichiarata non vincolante; documento esaminato.
[6] Commissione europea, Standardisation of the AI Act, pagina aggiornata al 1° luglio 2026.
[7] Consiglio dell’Unione europea, cronistoria dell’AI Act e comunicato del 29 giugno 2026 sul via libera definitivo al Digital Omnibus sull’IA.
[8] EUR-Lex, PE 30 2026 REV 1, regolamento adottato che modifica i regolamenti (UE) 2024/1689, (UE) 2018/1139 e (UE) 2023/1230, documento datato 8 luglio 2026.

Rating ESG: dal 2 luglio 2026 si applica il nuovo Regolamento europeo

di Oliviero Casale, General Manager di UniProfessioni e Segretario di AICQ Emilia Romagna – Marche

Il 2 luglio 2026 rappresenta un passaggio rilevante per il mercato europeo della finanza sostenibile, perché da quella data trova applicazione il Regolamento (UE) 2024/3005 del Parlamento europeo e del Consiglio, del 27 novembre 2024, dedicato alla trasparenza e all’integrità delle attività di rating ambientale, sociale e di governance, comunemente indicate come rating ESG. Il testo, pubblicato nella Gazzetta ufficiale dell’Unione europea del 12 dicembre 2024, modifica anche il Regolamento (UE) 2019/2088, relativo all’informativa sulla sostenibilità nel settore dei servizi finanziari, e il Regolamento (UE) 2023/2859, relativo al punto di accesso unico europeo, confermando che i rating ESG non sono più soltanto prodotti informativi utilizzati dagli operatori del mercato, ma elementi sempre più rilevanti dell’infrastruttura regolatoria della finanza sostenibile.

La portata della data del 2 luglio 2026 deve essere ricostruita con precisione, poiché essa riguarda l’applicazione del Regolamento europeo e non l’entrata in vigore di un decreto legislativo italiano già definitivo di adeguamento del Testo unico della finanza. L’articolo 53 del Regolamento stabilisce che il testo entra in vigore il ventesimo giorno successivo alla pubblicazione nella Gazzetta ufficiale dell’Unione europea e che si applica a decorrere dal 2 luglio 2026; sul piano nazionale, invece, il Consiglio dei Ministri del 10 giugno 2026 ha approvato in esame preliminare lo schema di decreto legislativo di adeguamento del TUF al Regolamento (UE) 2024/3005, prevedendo anche disposizioni correttive al D.Lgs. 27 marzo 2026, n. 47, relativo alla riforma organica dei mercati dei capitali e delle società di capitali.

Questa distinzione consente di evitare una lettura impropria dell’iter nazionale, perché il dossier parlamentare qualifica il provvedimento come Atto del Governo n. 416, recante lo schema di decreto legislativo di adeguamento del TUF alle disposizioni del Regolamento (UE) 2024/3005, con annuncio alle Camere in data 23 giugno 2026 e termine per l’espressione del parere parlamentare fissato al 2 agosto 2026. La norma di delega è costituita dagli articoli 1 e 10 della legge 17 marzo 2026, n. 36, nonché dall’articolo 19, comma 4, della legge 5 marzo 2024, n. 21; ne deriva che, alla data di redazione, l’Italia non può essere considerata come già definitivamente adeguata, ma si trova nella fase di completamento del raccordo tra il TUF e la nuova disciplina europea.

L’oggetto del Regolamento: fornitori e attività di rating ESG

Nel disegno del Regolamento, il profilo centrale non è l’imposizione di un nuovo obbligo generalizzato a carico delle imprese valutate, ma la regolazione delle attività di rating ESG svolte da fornitori che operano nel mercato europeo. L’articolo 2 stabilisce infatti che la disciplina si applica ai rating ESG emessi da fornitori operanti nell’Unione, ricomprendendo sia i fornitori stabiliti nell’Unione che emettono e pubblicano o distribuiscono rating ESG, sia i fornitori stabiliti fuori dall’Unione che li distribuiscono, mediante abbonamento o altro rapporto contrattuale, a imprese finanziarie regolamentate, imprese rientranti nell’ambito della direttiva contabile o della direttiva trasparenza, istituzioni dell’Unione o autorità pubbliche degli Stati membri.

La nozione di rating ESG adottata dal Regolamento è ampia e guarda alla sostanza dell’attività svolta, perché comprende un parere, un punteggio o una combinazione di entrambi, relativi al profilo o alle caratteristiche di un elemento valutato rispetto a fattori ambientali, sociali, relativi ai diritti umani o di governance, oppure alla sua esposizione a rischi o impatti connessi a tali fattori, purché il giudizio sia fondato su una metodologia consolidata e su un sistema definito di categorie di rating. La qualificazione giuridica non dipende quindi dall’etichetta commerciale utilizzata dal fornitore, ma dalla funzione effettiva del prodotto o servizio offerto al mercato.

Il Regolamento interviene sul processo attraverso cui il rating, il parere o il punteggio vengono emessi, pubblicati o distribuiti, con l’obiettivo di rafforzare integrità, trasparenza, responsabilità, buona governance e indipendenza dei fornitori, anche in funzione di prevenzione del greenwashing e del social washing. Il dossier parlamentare italiano ricostruisce questo impianto evidenziando che la disciplina europea mira a migliorare l’affidabilità delle informazioni ESG utilizzate nei mercati finanziari e a rafforzare la tutela degli investitori e dei consumatori, senza per questo trasformare il rating in una certificazione di sostenibilità dell’impresa o dello strumento finanziario valutato.

ESMA, fornitori extra-UE e ruolo della Consob

L’ESMA, Autorità europea degli strumenti finanziari e dei mercati, assume un ruolo centrale nel nuovo sistema, poiché i fornitori di rating ESG stabiliti nell’Unione dovranno essere autorizzati dall’Autorità europea e saranno soggetti alla sua vigilanza, mentre i fornitori stabiliti fuori dall’Unione potranno operare nel mercato europeo attraverso i meccanismi previsti dal Regolamento, ossia equivalenza, avallo o riconoscimento. Attraverso questa impostazione, il legislatore europeo intende evitare che il mercato interno sia esposto a giudizi ESG prodotti secondo standard non coerenti con le garanzie richieste dall’ordinamento dell’Unione.

Nel raccordo con l’ordinamento italiano, lo schema di decreto legislativo interviene in modo mirato sul TUF e, in attuazione dell’articolo 30 del Regolamento, introduce il nuovo articolo 4-bis.1, con il quale la Consob viene individuata quale autorità competente a esercitare le funzioni e i poteri previsti dal Regolamento (UE) 2024/3005 in materia di trasparenza e integrità delle attività di rating ESG. La scelta appare coerente con il ruolo istituzionale della Consob nella tutela degli investitori, nella vigilanza sui mercati e nel presidio della trasparenza informativa, anche perché i rating ESG incidono progressivamente sulle decisioni di investimento, sull’accesso ai capitali e sulla valutazione dei rischi di sostenibilità.

Lo stesso schema di decreto contiene, accanto all’adeguamento al Regolamento sui rating ESG, anche disposizioni integrative e correttive al D.Lgs. 47/2026, che è invece già un decreto legislativo definitivo e vigente. Il D.Lgs. 27 marzo 2026, n. 47 è stato pubblicato nella Gazzetta Ufficiale n. 86 del 14 aprile 2026, Supplemento ordinario n. 14, ed è vigente dal 29 aprile 2026; le correzioni previste nello schema sui rating ESG riguardano rinvii interni, refusi e coordinamenti resi necessari dalla recente riforma dei mercati dei capitali, ma non devono essere confuse con l’adeguamento sostanziale al Regolamento europeo sui rating ESG.

Trasparenza, metodologie e limiti del nuovo quadro

Il nuovo quadro europeo non introduce una metodologia unica di rating ESG, e questo profilo assume particolare rilievo per le imprese, per gli investitori e per gli utilizzatori dei rating, perché il Regolamento richiede trasparenza, solidità organizzativa, prevenzione dei conflitti di interesse e tracciabilità delle metodologie senza imporre un modello valutativo uniforme. L’articolo 28 sancisce infatti il principio di non interferenza, stabilendo che né l’ESMA, né la Commissione, né le autorità pubbliche degli Stati membri possono interferire con il contenuto dei rating ESG o con le relative metodologie.

In questa prospettiva, i rating ESG continueranno a essere giudizi strutturati, fondati su metodologie, fonti, ponderazioni e assunzioni proprie dei singoli fornitori, ma gli elementi che concorrono alla loro costruzione dovranno essere resi più chiari, verificabili e leggibili per il mercato. Per gli utenti dei rating, il cambiamento non consiste nell’accedere a una misura unica e pienamente comparabile della sostenibilità, ma nel poter comprendere meglio il modo in cui il giudizio è costruito, quali dati sono stati utilizzati, quali limiti metodologici lo accompagnano e quali conflitti di interesse devono essere prevenuti o gestiti.

La disciplina europea prevede anche un regime transitorio, rilevante soprattutto per i fornitori di rating ESG che già operavano nell’Unione alla data di entrata in vigore del Regolamento. Tali soggetti devono comunicare all’ESMA, entro il 2 agosto 2026, se intendono continuare a operare nell’Unione e devono presentare domanda di autorizzazione o riconoscimento entro quattro mesi dal 2 luglio 2026; in mancanza di tale domanda, il Regolamento prevede la cessazione delle attività, mentre per i piccoli fornitori di rating ESG è stabilito uno specifico termine di comunicazione all’ESMA entro il 2 novembre 2026, qualora intendano proseguire l’attività nell’Unione.

Impatto per le imprese italiane

Per le imprese italiane, l’impatto del Regolamento deve essere letto distinguendo il livello diretto da quello indiretto. Il primo riguarda direttamente i fornitori di rating ESG, ossia le persone giuridiche la cui attività comprende l’emissione e la pubblicazione o distribuzione di rating ESG su base professionale, chiamate ad affrontare obblighi autorizzativi, organizzativi, metodologici e di vigilanza; il secondo interessa le imprese valutate, gli emittenti, le società quotate, le grandi imprese soggette a rendicontazione di sostenibilità, le PMI inserite in filiere complesse e le aziende che cercano capitale, credito o investitori qualificati, sulle quali il nuovo quadro può incidere attraverso le dinamiche informative del mercato.

Non viene introdotto un obbligo generalizzato per tutte le imprese italiane di ottenere un rating ESG, ma aumenta la rilevanza della qualità, della coerenza e della tracciabilità dei dati ESG su cui banche, investitori, fondi, clienti industriali e capofiliera costruiscono le proprie valutazioni. Una banca o un investitore potranno attribuire maggiore valore a rating prodotti da soggetti autorizzati, vigilati e obbligati a rendere più comprensibili metodologie, fonti e limiti del giudizio; allo stesso tempo, un’impresa valutata sulla base di dati incompleti, disallineati o non documentati potrebbe risultare penalizzata non per effetto di un obbligo normativo diretto, ma per il modo in cui il mercato utilizza informazioni ESG sempre più regolate e confrontabili.

Il Regolamento non sostituisce la CSRD, gli ESRS, la rendicontazione di sostenibilità o la due diligence, ma si colloca accanto a questi strumenti all’interno di un quadro europeo progressivamente più integrato. La rendicontazione di sostenibilità descrive in modo ordinato politiche, azioni, obiettivi, metriche, perimetri e responsabilità dell’impresa, mentre il rating ESG utilizza informazioni disponibili per costruire, secondo una determinata metodologia, un giudizio sintetico su profili, rischi, impatti o caratteristiche dell’entità o dello strumento valutato; confondere questi piani significa attribuire al rating una funzione che non gli appartiene e, al tempo stesso, sottovalutare l’importanza della qualità dei dati aziendali che lo alimentano.

Per le associazioni di imprese, questo passaggio merita attenzione perché non riguarda soltanto gli operatori finanziari o i provider specializzati, ma incide progressivamente sulla relazione tra imprese e mercato. Una valutazione ESG più regolata, trasparente e tracciabile può favorire la fiducia degli investitori, ma richiede alle imprese di presidiare meglio le proprie informazioni, di evitare dichiarazioni generiche non supportate da evidenze e di considerare i dati ESG come parte del linguaggio ordinario della competitività, dell’accesso al credito e della reputazione.

Conclusione

Il 2 luglio 2026 non deve essere presentato come la data dalla quale tutte le imprese italiane sono obbligate ad avere un rating ESG, né come il momento in cui l’Italia ha già concluso definitivamente l’adeguamento del TUF. Si tratta, più correttamente, della data dalla quale il Regolamento europeo sui rating ESG diventa applicabile e apre una nuova fase di regolazione del mercato delle valutazioni di sostenibilità, mentre l’Italia, attraverso lo schema di decreto legislativo approvato in via preliminare il 10 giugno 2026 e trasmesso alle Camere come Atto del Governo n. 416, sta completando il raccordo nazionale, individuando nella Consob l’autorità competente e correggendo alcuni profili tecnici del D.Lgs. 47/2026.

Ne deriva un quadro nel quale i rating ESG continueranno a essere giudizi strutturati, costruiti sulla base di metodologie, dati e criteri di ponderazione propri dei singoli fornitori, mentre l’attività di chi li emette e li pubblica o distribuisce nell’Unione europea viene ricondotta a regole più definite in materia di autorizzazione o riconoscimento, vigilanza, trasparenza metodologica, gestione dei conflitti di interesse e responsabilità verso il mercato. Per le imprese, il cambiamento più concreto consisterà nella crescente importanza della qualità delle informazioni ESG rese disponibili, poiché proprio tali informazioni alimentano valutazioni che incidono sempre più su finanza, reputazione, filiere e accesso ai capitali.

Scheda di sintesi

RiferimentoContenuto essenziale
Regolamento (UE) 2024/3005Disciplina la trasparenza e l’integrità delle attività di rating ESG e modifica i Regolamenti (UE) 2019/2088 e 2023/2859.
27 novembre 2024Data di adozione del Regolamento europeo.
12 dicembre 2024Pubblicazione nella Gazzetta ufficiale dell’Unione europea.
1° gennaio 2025Entrata in vigore, quale ventesimo giorno successivo alla pubblicazione nella Gazzetta ufficiale dell’Unione europea.
2 aprile 2026Termine previsto dal Regolamento per la designazione, da parte degli Stati membri, dell’autorità competente nazionale.
10 giugno 2026Approvazione in esame preliminare, da parte del Consiglio dei Ministri, dello schema di decreto legislativo italiano di adeguamento del TUF.
23 giugno 2026Annuncio alle Camere dell’Atto del Governo n. 416.
2 luglio 2026Data di applicazione del Regolamento (UE) 2024/3005.
2 agosto 2026Termine per il parere parlamentare sullo schema di decreto legislativo italiano e termine entro il quale i fornitori di rating ESG già operanti nell’Unione alla data di entrata in vigore del Regolamento devono comunicare all’ESMA l’intenzione di continuare l’attività.
2 novembre 2026Termine per la presentazione della domanda di autorizzazione o riconoscimento da parte dei fornitori già operanti nell’Unione alla data di entrata in vigore del Regolamento che non accedono al regime temporaneo per piccoli fornitori; per questi ultimi, termine per la notifica all’ESMA dell’intenzione di avvalersi del regime temporaneo previsto dall’articolo 5 del Regolamento.
D.Lgs. 47/2026Decreto già vigente sulla riforma dei mercati dei capitali, pubblicato in G.U. il 14 aprile 2026 ed entrato in vigore il 29 aprile 2026; lo schema sui rating ESG contiene anche correzioni e coordinamenti a tale decreto.
ConsobAutorità nazionale competente individuata dallo schema italiano di adeguamento.
ESMAAutorità europea competente per autorizzazione, riconoscimento, vigilanza e tenuta del registro dei fornitori di rating ESG.

Riferimenti essenziali

• Regolamento (UE) 2024/3005 del Parlamento europeo e del Consiglio, del 27 novembre 2024, pubblicato nella GUUE del 12 dicembre 2024.

• Schema di decreto legislativo recante adeguamento del TUF al Regolamento (UE) 2024/3005, Atto del Governo n. 416.

• D.Lgs. 27 marzo 2026, n. 47, pubblicato nella Gazzetta Ufficiale n. 86 del 14 aprile 2026, Supplemento ordinario n. 14.

• Documento di ricerca CNDCEC-FNC, Il decreto di attuazione della Legge Capitali, 28 aprile 2026.

• Comunicazione della Commissione C/2024/6792 sulla rendicontazione di sostenibilità, pubblicata nella GUUE del 13 novembre 2024, come riferimento di contesto sul quadro CSRD/ESRS/SFDR.

AICQ-ER Organizza – Corso di aggiornamento sugli audit dei sistemi di gestione Linea Guida ISO 19011:2026

Corso di aggiornamento sugli audit dei sistemi di gestione Linea Guida ISO 19011:2026

Corso suddiviso in un modulo di 8 ore, al candidato sarà rilasciato l’attestato.

Corso in Videoconferenza

Lunedì 20 luglio 2026 – Lezioni dalle ore 9.00 alle ore 13.00 e dalle ore 14.00 alle ore 18:00

DESCRIZIONE

La nuova edizione della norma ISO 19011:2026, pubblicata a maggio 2026, introduce importanti aggiornamenti alle linee guida per la conduzione degli audit dei sistemi di gestione, con particolare attenzione all’evoluzione delle pratiche di audit verso modelli sempre più digitali, flessibili e orientati al rischio.

Il corso oltre all’analizzare la nuova norma vuole fornire uno sguardo generale sulla operativa delle principali novità rispetto alla versione precedente, consentendo ai partecipanti di comprendere gli impatti concreti sulle attività di audit e conformare efficacemente i propri processi di auting

Il docente tratterà i nuovi orientamenti relativi agli audit da remoto e ibridi, all’utilizzo delle tecnologie digitali, al rafforzamento dell’approccio risk-based e alle competenze richieste agli auditor, con momenti di confronto.

Il corso è rivolto a auditor interni, lead auditor, responsabili di sistemi di gestione e professionisti della qualità, che desiderano aggiornare rapidamente le proprie competenze e operare in conformità alle nuove linee guida internazionali.

PREREQUISITI

 E’ necessaria la conoscenza dell’edizione 2018 della Linea Guida ISO 19011

DESTINATARI

Addetti e responsabili del sistema di gestione qualità, sicurezza e ambiente, Auditor interni e lead auditor Consulenti sistemi di gestione e Manager di gestione reti di imprese

PROGRAMMA DEL CORSO

Il Corso è progettato e organizzato dalla AICQ Emilia Romagna e Marche (con la collaborazione di docente qualificato)

Costo partecipazione a persona –
€ 340 (iva esente) – NON SOCI

per SOCI
La quota comprende il corso e iscrizione ad AICQ 2026
€ 250,00 (iva esente) diventando soci AICQ al momento della iscrizione
Il pagamento dovrà avvenire prima dell’inizio del  corso. È indispensabile  iscriversi al corso inviando      il presente modulo a
p r e s i d e n z a @ a i c q e r . i t
m a r . i m b e s i @ g m a i l . c o m

allegata la documentazione

2026 – Corso per Auditor di Terza Parte dei Sistemi di Gestione Ambientale secondo UNI EN ISO 14001:2026 (40 ore)

di Giacomo Dalseno

Le Federate AICQ Emilia-Romagna, Sicilia e Tosco-Ligure organizzano un corso di qualificazione per Auditor di Terza Parte dei Sistemi di Gestione Ambientale secondo la norma UNI EN ISO 14001:2026, della durata complessiva di 40 ore, per il quale è stato richiesto il riconoscimento ad AICQ SICEV. Il percorso formativo è strutturato in videoconferenza nelle giornate del 20, 22 e 26 maggio 2026 e 3, 5 giugno 2026, con orario 9:00–13:00 e 14:00–18:00.

Il corso è concepito come strumento di sviluppo delle competenze tecniche e professionali necessarie a condurre audit di terza parte sui Sistemi di Gestione Ambientale, in coerenza con i requisiti della UNI EN ISO 14001:2026. Il superamento degli esami finali consente di accedere all’esame per l’iscrizione al registro degli Auditor di terza parte di Sistemi di Gestione Ambientali di AICQ SICEV, Organismo di Certificazione accreditato da ACCREDIA per la certificazione di figure professionali che operano nel mondo dei sistemi di gestione.

Struttura didattica e programma

Il percorso è articolato in due moduli, per un totale di cinque giornate complessive, con alternanza di lezioni frontali, esercitazioni pratiche e casi di studio.

  • Modulo A – 16 ore
    Dedicato al processo di audit e alla qualificazione degli auditor secondo UNI EN ISO 19011, con richiami alla UNI EN ISO 14001:2026 e alla UNI EN ISO 17021-1. Nelle prime due giornate, svolte in videoconferenza, sono approfonditi i principi e i vantaggi della High Level Structure, l’integrazione dei sistemi di gestione, la pianificazione e conduzione degli audit, nonché i rischi e le opportunità in ambito di audit; il modulo si conclude con una prova di verifica.
  • Modulo B – 24 ore
    Dedicato all’applicazione specifica e pratica delle tecniche di audit ambientale in riferimento allo Standard ISO 14001, con particolare attenzione a pianificazione, esecuzione, presentazione dei risultati e rapporto finale. Il programma comprende test di ingresso sulla ISO 14001, verifica della conformità legislativa ambientale, analisi delle cogenze, audit di un sistema di gestione ambientale, test per auditor interno, casi di studio (stage 1 e stage 2) con role playing, approfondimenti su organismi di certificazione e accreditamento e test finale per auditor di terza parte.

Obiettivi formativi

Gli obiettivi principali del corso sono:

  • conoscere in modo approfondito i requisiti della ISO 14001:2026 e la loro applicazione pratica in organizzazioni di diversa complessità;
  • fornire tecniche e strumenti per condurre audit di terza parte efficaci, in linea con le linee guida UNI EN ISO 19011 e con i requisiti della certificazione di parte terza.

Al termine del percorso, previo superamento dei test relativi ai moduli A e B, verrà rilasciato un attestato di superamento esame e qualifica di Auditor di Terza Parte del Sistema di Gestione Ambientale UNI EN ISO 14001:2026 riconosciuto AICQ SICEV.

Destinatari e prerequisiti

Il corso è rivolto ad addetti e responsabili dei sistemi di gestione, consulenti, manager e professionisti che operano in ambito ambientale o che intendono qualificarsi come auditor di terza parte. Sono richiesti una buona conoscenza della UNI EN ISO 14001:2015, delle normative e dei documenti applicabili ai Sistemi di Gestione Ambientale, nonché un’esperienza di base nel settore.

Per l’accesso al solo Modulo B (tre giornate) è inoltre necessario aver frequentato e superato l’esame finale di un corso valutatori AICQ o riconosciuto SICEV di 40 ore relativo ai sistemi di gestione per la qualità (edizione 2015).

Docenza, metodologia e materiale didattico

La docenza è affidata a professionisti qualificati AICQ SICEV. La didattica prevede lezioni frontali in videoconferenza, integrate da esercitazioni, simulazioni di audit e role playing su casi di studio. Ai partecipanti viene fornita una dispensa del corso su supporto elettronico.

Durata, quote di partecipazione e condizioni

La durata complessiva è di cinque giorni, per un totale di 40 ore.

Quote di partecipazione:

  • Corso completo 40 ore: 1.200,00 € a persona (IVA esente).
  • Soci AICQ – Corso 40 ore:
    • 1.200,00 € (IVA esente) con contestuale iscrizione ad AICQ 2026;
    • 950,00 € (IVA esente) per soci AICQ.
  • Corso Auditor interno 24 ore: 1.000,00 € a persona (IVA esente).
  • Soci AICQ – Corso 24 ore:
    • 1.000,00 € (IVA esente) con contestuale iscrizione ad AICQ 2026;
    • 750,00 € (IVA esente) per soci AICQ.

È previsto uno sconto del 10% per tre o più iscritti appartenenti alla stessa organizzazione, non cumulabile con lo sconto soci. Il corso sarà attivato al raggiungimento del numero minimo di 5 partecipanti.

Iscrizioni e informazioni

Le iscrizioni si effettuano tramite l’apposita scheda allegata alla locandina, da inviare compilata via e‑mail agli indirizzi indicati, unitamente alla copia del bonifico. Il pagamento dovrà avvenire prima dell’inizio del corso; a seguito dell’iscrizione, i partecipanti riceveranno le istruzioni per il versamento e le credenziali di accesso alla videoconferenza.

Per ulteriori informazioni organizzative e conferma dell’avvio del corso è possibile contattare la Presidenza AICQ Emilia-Romagna, che invierà comunicazione di conferma iscrizione via e‑mail.

Le nuove professioni dell’Intelligenza Artificiale e il passaggio dalla sperimentazione alla responsabilità organizzativa

Articolo di approfondimento sulla UNI 11621-8:2026

di Oliviero Casale, Paola Rinaldi e Ivano Corradetti

L’intelligenza artificiale ha superato la fase in cui poteva essere considerata un ambito riservato alla ricerca o alla sperimentazione di pochi gruppi tecnici. La sua presenza nei processi aziendali, nei servizi pubblici, nella sanità, nella finanza, nell’industria e nella sicurezza informatica impone una riflessione più matura: non basta adottare strumenti evoluti per parlare di reale capacità di governo dell’AI. L’adozione di sistemi intelligenti produce valore quando è accompagnata da competenze riconoscibili, responsabilità definite, processi controllabili e criteri di valutazione adeguati. Senza tali condizioni, l’AI rischia di rimanere una somma di iniziative frammentate, prive di direzione coerente e di presidio sugli impatti tecnici, organizzativi, normativi ed etici.

La UNI 11621-8:2026 interviene in tale fase di maturazione proponendo un quadro di riferimento per i profili di ruolo professionale relativi all’Intelligenza Artificiale. La norma, dedicata alle attività professionali non regolamentate nell’ambito ICT, definisce profili di terza generazione applicando i principi della UNI 11621-1 e collega ciascun profilo a compiti, risultati attesi, competenze, conoscenze, abilità, autonomia, responsabilità e indicatori di prestazione. In un mercato nel quale le denominazioni professionali legate all’AI si moltiplicano rapidamente e vengono usate in modo disomogeneo, tale impostazione aiuta a distinguere l’uso evoluto degli strumenti dalla presenza di una competenza professionale realmente strutturata.

La necessità di una sistematizzazione nasce dalla natura stessa dell’intelligenza artificiale, perché un sistema AI non è mai riducibile al solo modello algoritmico o alla sola applicazione software. Ogni soluzione dipende dalla qualità dei dati, dalle scelte architetturali, dai criteri di addestramento e validazione, dalla robustezza, dalla sicurezza, dalla spiegabilità, dalla supervisione umana e dalla capacità dell’organizzazione di inserirla nei processi senza generare effetti non governati. La competenza richiesta non coincide quindi con la semplice familiarità con piattaforme generative o strumenti automatizzati, ma riguarda la capacità di contribuire a progettazione, sviluppo, integrazione, valutazione e gestione di sistemi che incidono su decisioni, servizi e prodotti.

La mappa professionale delineata dalla UNI 11621-8:2026 individua dodici profili che coprono funzioni strategiche, consulenziali, tecniche, scientifiche, di prodotto, di sicurezza e di governance. Il Chief AI Officer presidia strategia, governo e integrazione sicura dell’AI nei processi aziendali; l’AI Consultant accompagna imprese e amministrazioni nell’identificazione dei casi d’uso, nella valutazione di benefici e rischi e nella costruzione di roadmap coerenti con gli obiettivi dell’organizzazione; l’AI Product Manager trasforma l’AI in prodotti e servizi, bilanciando mercato, requisiti funzionali, sostenibilità economica, esperienza utente e vincoli regolatori. L’AI Prompt Engineer, divenuto rilevante con l’affermazione dei sistemi generativi, non si limita a formulare istruzioni efficaci, ma progetta, valida e mantiene prompt, template, catene di interazione, guardrail e criteri di valutazione.

Sul versante più ingegneristico, l’AI Algorithm Engineer si concentra sulla progettazione, validazione e ottimizzazione degli algoritmi, mentre l’AI Deep Learning Engineer lavora sulle architetture di apprendimento profondo e sulle reti neurali. L’AI Machine Learning Engineer assume un ruolo centrale nel passaggio dai prototipi ai sistemi effettivamente utilizzabili, perché presidia realizzazione, messa in produzione e manutenzione dei modelli di machine learning. A tali professionalità si affiancano l’AI Data Engineer e l’AI Data Scientist, che intervengono su due dimensioni complementari: il primo garantisce preparazione, disponibilità, qualità, organizzazione e gestione dei dati necessari ai sistemi AI, mentre il secondo lavora sull’analisi, sulla modellazione predittiva, sull’interpretazione dei risultati e sulla produzione di evidenze utilizzabili nei processi decisionali.

La specializzazione prosegue con l’AI Natural Language Processing Engineer, dedicato ai sistemi di elaborazione del linguaggio naturale, sempre più rilevanti in applicazioni che vanno dalla classificazione dei testi ai chatbot evoluti, dall’estrazione informativa all’analisi semantica. L’AI Security Specialist presidia invece la sicurezza dei sistemi AI in un senso più ampio rispetto alla cybersecurity tradizionale, perché deve considerare anche manipolazione dei dataset, attacchi ai modelli, furto di informazioni, prompt injection, comportamenti inattesi e vulnerabilità della catena di fornitura tecnologica. Completa il quadro l’AI Research Scientist, orientato alla ricerca, alla sperimentazione e all’avanzamento scientifico delle tecniche di intelligenza artificiale. L’articolazione dei profili e dei titoli alternativi in lingua italiana conferma l’intento della norma di rendere più leggibile il mercato delle competenze e di favorire un uso coerente della terminologia professionale.

La rilevanza della UNI 11621-8:2026 non risiede solo nell’elenco dei ruoli, ma nella visione organizzativa che ne deriva. L’intelligenza artificiale non può essere affidata a una sola funzione aziendale, né può essere risolta attraverso l’inserimento isolato di una singola figura specialistica. Le organizzazioni più mature saranno quelle capaci di combinare indirizzo strategico, ingegneria dei modelli, governo dei dati, gestione del prodotto, sicurezza, conformità normativa, valutazione del rischio, misurazione del valore e accompagnamento del cambiamento. Il Chief AI Officer non sostituisce CIO, CTO, CDO, DPO, funzioni legali o responsabili della sicurezza, ma opera in relazione con tali responsabilità per evitare che l’AI proceda per iniziative parallele, non coordinate o difficili da controllare. Le figure tecniche e scientifiche, a loro volta, devono lavorare dentro una cornice comune, nella quale prestazioni, robustezza, spiegabilità, qualità dei dati, sicurezza e impatti organizzativi siano considerati parti di un unico ciclo di vita.

Un elemento particolarmente significativo riguarda la misurabilità delle competenze e dei risultati. La norma non descrive i profili in modo astratto, ma prevede che per ogni profilo di ruolo siano individuati compiti principali, competenze assegnate, abilità, conoscenze e KPI. Tale scelta consente di superare la logica della competenza dichiarata e di avvicinarsi a una valutazione più concreta della capacità professionale. L’adozione dell’AI deve poter essere osservata attraverso indicatori di conformità, qualità, gestione del rischio, auditabilità, ritorno sull’investimento, sostenibilità, soddisfazione degli stakeholder, monitoraggio post-rilascio e miglioramento continuo. Senza criteri di verifica, la discussione sulle competenze rischia di trasformarsi in una catalogazione di titoli; con indicatori collegati ai risultati, diventa possibile costruire job description più solide, selezionare fornitori con maggiore consapevolezza, progettare percorsi formativi coerenti e valutare la reale maturità delle organizzazioni.

Il legame con il quadro normativo e con gli standard tecnici rafforza ulteriormente tale impostazione. L’AI Act, il GDPR, le norme sulla sicurezza delle informazioni, la gestione del rischio e i sistemi di gestione per l’intelligenza artificiale rendono sempre più evidente che una soluzione AI non può essere considerata adeguata solo perché performante. Un modello può produrre risultati accurati in una fase di test e rivelarsi comunque problematico se tratta dati in modo non conforme, se genera discriminazioni, se non è spiegabile quando il contesto lo richiede, se non prevede supervisione umana o se non viene monitorato dopo il rilascio. L’adozione responsabile passa attraverso documentazione, tracciabilità, auditabilità, controllo degli impatti, gestione degli incidenti e capacità di revisione continua, mentre la governance diventa una condizione per rendere l’innovazione sostenibile quando l’AI entra in processi critici o incide su utenti, cittadini, clienti e lavoratori.

Per le imprese, il valore operativo della norma consiste nella possibilità di tradurre l’interesse per l’AI in scelte organizzative più precise. Definire ruoli, responsabilità e competenze permette di evitare sovrapposizioni, lacune e ambiguità, rendendo più chiaro chi debba occuparsi della strategia, chi dei dati, chi della sicurezza, chi della validazione, chi del prodotto e chi del monitoraggio. Per la pubblica amministrazione, un riferimento di questo tipo può sostenere processi di acquisizione e gestione più consapevoli, riducendo la dipendenza da fornitori o consulenze non chiaramente qualificate. Per i professionisti, la norma offre una traccia utile per orientare percorsi di sviluppo, formazione e aggiornamento in un mercato dinamico, nel quale la domanda cresce rapidamente ma tende ancora a confondere esperienza reale, conoscenza generale e utilizzo occasionale degli strumenti.

La sfida che attende le imprese non riguarda soltanto l’adozione di sistemi AI più potenti o l’inserimento di nuove figure professionali negli organigrammi. Riguarda soprattutto la capacità di gestire l’innovazione in ambienti nei quali l’intelligenza artificiale assume forme sempre più agentiche, cioè sistemi capaci di operare con maggiori gradi di autonomia e incidere sui processi decisionali e operativi. L’impresa che introduce modelli agentici non automatizza solo singole funzioni, ma ridefinisce il modo in cui persone, dati, processi, agenti artificiali, controlli e responsabilità concorrono alla generazione di valore. Da tale trasformazione nasce l’esigenza di professionisti capaci di accompagnare le organizzazioni in un percorso nel quale competenze tecniche, disegno organizzativo, gestione dell’innovazione, valutazione del rischio, accountability e supervisione umana devono essere integrate in un sistema coerente.

Norme come la ISO 56001:2024, dedicata ai requisiti per un sistema di gestione dell’innovazione, e la ISO/IEC 42001:2023, recepita in ambito UNI come UNI CEI ISO/IEC 42001:2024 e dedicata ai sistemi di gestione per l’intelligenza artificiale, offrono riferimenti essenziali per costruire processi strutturati, controllabili e migliorabili nel tempo. A tali riferimenti possono affiancarsi modelli gestionali come l’ASM – Agentic System Management, utile a leggere l’organizzazione come un ambiente nel quale agency umana e agency artificiale devono essere coordinate, monitorate e ricondotte a obiettivi condivisi di valore, responsabilità e sostenibilità. La professionalità AI non riguarda più solo la capacità di progettare o integrare tecnologie, ma anche quella di costruire architetture organizzative nelle quali l’innovazione sia governata come processo permanente, verificabile e coerente con lo scopo aziendale.

La portata della UNI 11621-8:2026 è anche culturale, perché spinge il discorso sull’intelligenza artificiale oltre la fascinazione per lo strumento e lo riporta sul terreno delle persone, dei processi e delle responsabilità. Dopo una stagione dominata dalla sperimentazione rapida, servono criteri più solidi per riconoscere le competenze, organizzare i team, misurare il valore e governare i rischi. L’AI non può restare un’iniziativa laterale affidata alla curiosità individuale o alla pressione competitiva, ma deve diventare parte del sistema di gestione dell’organizzazione, soprattutto quando si esprime attraverso sistemi agentici. La qualità dell’intelligenza artificiale dipenderà sempre meno dalla sola potenza dei modelli e sempre più dalla qualità delle professionalità che ne orientano l’impiego, dalla maturità dei sistemi di gestione e dalla capacità delle imprese di trasformare l’innovazione in un processo governato, verificabile e coerente con il proprio scopo.

Infrastrutture critiche e soggetti critici: la nuova architettura europea della resilienza

di Oliviero Casale e Paola Rinaldi

Infrastrutture critiche e soggetti critici: la nuova architettura europea della resilienza

L’Unione europea ha progressivamente trasformato il proprio approccio alla sicurezza delle infrastrutture critiche. Per molto tempo il quadro europeo è stato centrato soprattutto sulla protezione di singole infrastrutture strategiche, in particolare nei settori dell’energia e dei trasporti. Oggi, invece, il baricentro si è spostato verso un concetto più ampio e più adatto al contesto contemporaneo: la resilienza dei soggetti critici, cioè delle entità pubbliche o private che garantiscono servizi essenziali al funzionamento della società e dell’economia.

Questa evoluzione non è una semplice modifica terminologica. Riflette un cambiamento profondo nella percezione del rischio. Guerra ibrida, sabotaggio, terrorismo, eventi climatici estremi, vulnerabilità delle supply chain, interdipendenze digitali e transfrontaliere impongono un modello più sofisticato: non basta proteggere un’infrastruttura, bisogna garantire che i servizi essenziali continuino a funzionare anche in presenza di gravi perturbazioni. È questo il principio che anima la Direttiva (UE) 2022/2557, la cosiddetta CER Directive.

Le definizioni chiave: soggetto critico, infrastruttura critica, servizio essenziale, resilienza

Per comprendere davvero la riforma europea bisogna partire dalle definizioni contenute nella direttiva.

La direttiva definisce soggetto critico come un soggetto pubblico o privato individuato da uno Stato membro ai sensi dell’articolo 6, appartenente a una delle categorie previste nell’allegato. Non si tratta quindi di una qualifica generica o intuitiva: un’entità diventa “critica” perché, a seguito di una valutazione nazionale, viene formalmente identificata come tale.

La stessa direttiva definisce infrastruttura critica come un elemento, un impianto, un’attrezzatura, una rete o un sistema, o una parte di essi, necessari per la fornitura di un servizio essenziale. Questa definizione è importante perché mostra che il diritto europeo non abbandona affatto il concetto di infrastruttura critica: semplicemente lo inserisce in una cornice più ampia, in cui conta non solo il bene materiale, ma la funzione che esso rende possibile.

Il servizio essenziale, a sua volta, è definito come un servizio fondamentale per il mantenimento di funzioni vitali della società, di attività economiche, della salute e della sicurezza pubbliche o dell’ambiente. È questa nozione a spiegare perché il tema delle infrastrutture critiche riguarda ormai ambiti molto più ampi di quelli tradizionali.

Infine, la direttiva definisce la resilienza come la capacità di un soggetto critico di prevenire, attenuare, assorbire un incidente, proteggersi da esso, rispondervi, resistervi, adattarvisi e ripristinare le proprie capacità operative. In questa definizione si vede bene il cambio di paradigma: la sicurezza non coincide più con l’assenza di rischio, ma con la capacità di continuare a operare anche quando il rischio si materializza.

Una formulazione molto vicina compare anche nella raccomandazione del Consiglio del 2022, che parla della resilienza delle infrastrutture critiche come capacità di prevenire, proteggere, rispondere, resistere, attenuare, assorbire, adattarsi o riprendersi da eventi che perturbano in modo significativo la fornitura di servizi essenziali. Questo conferma che il lessico europeo lavora contemporaneamente sul piano delle infrastrutture e su quello dei soggetti che le gestiscono.

Dal vecchio modello ECI alla direttiva CER

La direttiva CER abroga la precedente disciplina del 2008 sulle European Critical Infrastructures, limitata ai settori energia e trasporti e centrata soprattutto sulla protezione di infrastrutture con impatto transfrontaliero. Quel modello è stato ritenuto insufficiente, perché troppo focalizzato sulle singole strutture e non abbastanza capace di cogliere il carattere interconnesso e sistemico delle vulnerabilità contemporanee. La nuova direttiva parte invece dall’idea che i soggetti che erogano servizi essenziali svolgano un ruolo indispensabile per il mantenimento delle funzioni vitali della società e delle attività economiche nel mercato interno.

Il punto di svolta sta qui: l’attenzione non si concentra più solo sull’infrastruttura come asset materiale, ma sull’entità che eroga il servizio e sulla sua capacità di prevenire, resistere, assorbire, reagire e recuperare da incidenti naturali o antropici. Il primo Programma biennale di lavoro 2025-2026 del Critical Entities Resilience Group lo esplicita chiaramente, parlando del passaggio dal concetto più limitato di protezione delle infrastrutture critiche a quello più ampio di resilienza dei soggetti critici.

I settori della nuova resilienza europea

La portata della direttiva CER emerge anche dall’ampiezza dei settori coperti. Il nuovo quadro si applica a undici settori: energia, trasporti, bancario, infrastrutture dei mercati finanziari, sanità, acqua potabile, acque reflue, infrastrutture digitali, pubblica amministrazione, spazio e produzione, trasformazione e distribuzione alimentare. Questo elenco mostra che l’Unione europea considera la criticità in termini sistemici: la continuità della vita collettiva dipende ormai da reti, dati, logistica, amministrazione, finanza e filiere produttive non meno che da centrali o oleodotti.

Per rendere concretamente applicabile questo quadro, la Commissione ha adottato il Regolamento delegato (UE) 2023/2450, che stabilisce un elenco non esaustivo di servizi essenziali nei settori e sottosettori della direttiva. Tale elenco serve alle autorità competenti per effettuare la valutazione del rischio e, successivamente, per individuare i soggetti critici. La sua natura non esaustiva è significativa: l’Unione fissa un perimetro comune, ma lascia agli Stati membri un margine di adattamento alle specificità nazionali.

L’elenco dei servizi essenziali: la traduzione operativa della direttiva

Il regolamento delegato del 2023 rappresenta uno snodo decisivo, perché traduce la direttiva in un catalogo operativo di servizi. In campo energetico comprende, tra l’altro, fornitura, distribuzione, trasmissione e produzione di energia elettrica, teleriscaldamento, petrolio, gas e idrogeno. Nei trasporti ricomprende trasporto aereo, ferroviario, marittimo, fluviale e su strada, insieme alla gestione delle relative infrastrutture. Copre inoltre raccolta di depositi e concessione di prestiti nel settore bancario, sedi di negoziazione e sistemi di compensazione nei mercati finanziari, assistenza sanitaria e produzione di medicinali, fornitura di acqua potabile, trattamento delle acque reflue, servizi DNS, cloud, data center e comunicazioni elettroniche nel digitale, servizi delle amministrazioni centrali, infrastrutture terrestri di supporto ai servizi spaziali e grandi attività di logistica, stoccaggio, distribuzione e produzione nella filiera alimentare.

Questo elenco chiarisce un punto spesso poco compreso nel dibattito pubblico: l’infrastruttura critica non coincide necessariamente con un bene fisico isolato. In molti casi, la criticità riguarda un servizio e l’insieme dei sistemi, delle reti, delle piattaforme e delle organizzazioni che lo rendono possibile.

Gli obblighi degli Stati membri

La direttiva CER affida agli Stati membri la responsabilità primaria di costruire il sistema nazionale della resilienza. Devono adottare una strategia nazionale, effettuare valutazioni periodiche dei rischi, identificare i soggetti critici sulla base dei risultati di tali valutazioni, sostenerli nel rafforzamento della propria resilienza e garantire che le autorità competenti dispongano di poteri, risorse e mezzi adeguati per vigilare sul rispetto della normativa.

Le scadenze sono particolarmente rilevanti: il recepimento nazionale doveva essere completato entro il 17 ottobre 2024; le norme si applicano dal 18 ottobre 2024; gli Stati membri devono effettuare la valutazione dei rischi entro il 17 gennaio 2026 e identificare i soggetti critici entro il 17 luglio 2026. Queste date mostrano che il 2025 e il 2026 rappresentano la fase in cui il sistema europeo passa dalla legislazione all’attuazione concreta.

Gli obblighi dei soggetti critici

Una volta identificati, i soggetti critici sono tenuti a effettuare proprie valutazioni dei rischi, adottare misure tecniche, organizzative e di sicurezza adeguate a rafforzare la resilienza e notificare gli incidenti significativi alle autorità nazionali. Per i soggetti che forniscono servizi essenziali in sei o più Stati membri, il sistema europeo prevede anche missioni consultive supplementari, destinate a fornire pareri sulla valutazione del rischio e sulle misure di resilienza adottate.

In questo modo, la direttiva costruisce un modello di responsabilità condivisa: lo Stato non è l’unico garante della sicurezza dei servizi essenziali, ma anche i gestori, pubblici o privati, devono dotarsi di strumenti reali di prevenzione, preparedness, incident response e recovery.

L’approccio risk-based e il peso dei rischi transfrontalieri

Le linee guida della Commissione del 2025 precisano la logica con cui gli Stati dovrebbero applicare la direttiva. L’identificazione dei soggetti critici deve seguire un approccio risk-based, concentrandosi sulle entità più rilevanti per il mantenimento delle funzioni vitali della società e delle attività economiche. Le linee guida raccomandano di considerare sia l’ampiezza della perdita o interruzione del servizio sia la probabilità che tale perdita si verifichi, con particolare attenzione ai rischi cross-sectoral e cross-border, per il loro potenziale di generare effetti a cascata su altri servizi essenziali.

Questo è uno dei profili più moderni del modello europeo. Non si ragiona più per silos. Un’interruzione nel settore energetico può compromettere comunicazioni elettroniche, ospedali, reti di trasporto, sistemi bancari o amministrazione pubblica. Allo stesso modo, un incidente in uno Stato membro può propagarsi rapidamente ad altri. La vulnerabilità viene quindi letta come interdipendenza sistemica.

La complementarità con la NIS2

La direttiva CER non opera isolatamente. Il legislatore europeo l’ha costruita in parallelo con la Direttiva (UE) 2022/2555, nota come NIS2, dedicata alla cibersicurezza. Il programma di lavoro del CERG evidenzia che con CER e NIS2 si è aperta una nuova fase di cooperazione europea, nella quale le due direttive costruiscono insieme un quadro robusto di tutela contro minacce cyber e non cyber.

La distinzione tra le due norme resta importante: la CER riguarda la resilienza complessiva dei soggetti critici rispetto a minacce fisiche, organizzative, naturali e ibride; la NIS2 si concentra specificamente sulla sicurezza delle reti e dei sistemi informativi. Ma il loro rapporto è di complementarità strutturale, perché oggi una minaccia raramente è solo fisica o solo digitale.

La raccomandazione del Consiglio del 2022

Accanto alla direttiva CER, il quadro europeo comprende la Raccomandazione del Consiglio dell’8 dicembre 2022 su un approccio coordinato a livello dell’Unione per rafforzare la resilienza delle infrastrutture critiche. È un atto non vincolante, ma politicamente significativo, adottato in un contesto segnato da sabotaggi, guerra di aggressione russa contro l’Ucraina, campagne ibride e crescente attenzione alle infrastrutture con rilevanza transfrontaliera. La raccomandazione afferma che, pur restando agli Stati membri e agli operatori la responsabilità primaria della sicurezza e dell’erogazione dei servizi essenziali, un coordinamento europeo più stretto è divenuto necessario.

Si articola attorno a tre assi: preparedness, response e international cooperation. In questo quadro si collocano anche gli stress test europei, a partire dal settore energetico, e il rafforzamento della cooperazione con la NATO e con partner internazionali.

Stress test, NATO e cooperazione internazionale

Il programma di lavoro del CERG chiarisce che la raccomandazione del 2022 ha già prodotto effetti operativi. Nel 2023 sono stati condotti stress test nel settore energetico, e i loro risultati alimentano le attività successive di follow-up e rafforzamento della resilienza. Il medesimo programma collega questi sviluppi al più ampio quadro di cooperazione internazionale e al coordinamento con la NATO.

Questo passaggio mostra bene come la resilienza non sia più soltanto materia di regolazione del mercato interno, ma anche componente della sicurezza europea in senso lato.

Il Blueprint del 2024

Un ulteriore tassello della nuova architettura è costituito dal Blueprint per coordinare la risposta a livello UE alle perturbazioni di infrastrutture critiche con rilevanza transfrontaliera significativa, adottato nel 2024. Si tratta di uno strumento destinato a migliorare la cooperazione a livello dell’Unione in caso di crisi che travalichino i confini nazionali.

La logica è evidente: in un sistema interconnesso, la gestione di incidenti gravi non può più essere affidata a risposte puramente nazionali. Servono meccanismi comuni di scambio informativo, coordinamento con gli altri strumenti europei di crisi, supporto tecnico e comunicazione pubblica coerente.

Le linee guida e il template di reporting del 2025

La Comunicazione della Commissione dell’11 settembre 2025, con linee guida non vincolanti e template volontario di reporting, rappresenta il tentativo più concreto di rendere uniforme l’applicazione della direttiva nei diversi ordinamenti nazionali. Non sostituisce la discrezionalità degli Stati membri, ma fornisce una metodologia comune e favorisce una convergenza progressiva delle pratiche nazionali.

Il ruolo del CERG

In questa architettura il Critical Entities Resilience Group svolge una funzione cruciale. Ha il compito di sostenere la Commissione e facilitare la cooperazione tra Stati membri. Il programma di lavoro 2025-2026 mostra chiaramente che il suo obiettivo principale è contribuire alla corretta attuazione del quadro CER, facilitare lo scambio di informazioni e buone pratiche e promuovere una maggiore resilienza dei soggetti critici e delle infrastrutture critiche nell’UE.

La costruzione di una comunità europea della resilienza fondata sulla fiducia è forse uno degli elementi meno visibili ma più importanti dell’intero sistema, perché senza fiducia, condivisione di dati sensibili e cooperazione tra pubblico e privato, la resilienza rischia di restare soltanto un obiettivo formale.

Conclusione

La nuova politica europea in materia di infrastrutture critiche non è una semplice riforma tecnica. È la costruzione di una vera architettura di resilienza sistemica. La direttiva CER, il regolamento delegato sui servizi essenziali, la raccomandazione del 2022, il Blueprint del 2024, le linee guida del 2025 e il lavoro del CERG concorrono tutti allo stesso obiettivo: garantire che i servizi essenziali dell’Unione continuino a funzionare anche in un contesto segnato da sabotaggio, terrorismo, crisi climatiche, attacchi ibridi e crescente interdipendenza digitale.

In definitiva, l’Europa sta cercando di passare da una logica di mera protezione a una logica di governo della continuità. È questo, oggi, il vero significato della resilienza delle infrastrutture critiche.

Autori

* Oliviero Casale è General Manager di UniProfessioni , Innovation Manager certificato UNI 11814 e Mentor Industry 6.0; componente del CtS di Net EU Association; consigliere della Fondazione Communia; Segretraio di AICQ Emilia Romagna e Marche; componente di ISO TC/279 (Innovation management); Cultore della Materia in “Affidabilità Controllo Qualità e Certificazione di Processo e di Prodotto” presso il Dipartimento di Ingegneria Industriale dell’Università di Bologna.

Email: oliviero.casale@uniprofessioni.it

Linkedin: https://linkedin.com/in/olivierocasale/

** Paola Rinaldi è laureata in Fisica e PhD in Ingegneria elettrotecnica; titolare del corso di “Affidabilità, Controllo Qualità e Certificazione di Processo e di Prodotto” nel C.d.L. in Ingegneria Gestionale nell’Università di Bologna; Vicepresidente di Aicq Emilia-Romagna e certificata come Circular Economy Advisor.

Email: paola.rinaldi@unibo.it

Linkedin: https://linkedin.com/in/paola-rinaldi-phd-748b22a0

Industry 6.0, capacità generativa per un futuro governabile

di Oliviero Casale

Industry 6.0, capacità generativa per un futuro governabile non è soltanto uno slogan efficace. È una presa di posizione sul criterio con cui valutare e orientare le scelte industriali in un tempo nel quale la produttività resta necessaria, ma perde la capacità di essere metrica guida esclusiva. Quando filiere, piattaforme digitali, vincoli regolatori, pressioni ambientali e fragilità geopolitiche si combinano, il problema non è più soltanto fare di più con meno, bensì mantenere e ampliare la libertà di azione nel tempo, preservare opzioni e continuità operativa, comporre tensioni tra innovazione, sostenibilità e centralità umana senza trasformare una dimensione in semplice ornamento delle altre. In questa prospettiva Industry 6.0 si configura come un passaggio di fase del governo industriale, nel quale la qualità della traiettoria conta quanto, e spesso più, dei risultati di breve periodo.

Questa impostazione è resa esplicita dal “Manifesto Industry 6.0 in dieci punti”, che offre una griglia interpretativa e operativa per leggere la transizione non come sequenza di adozioni tecnologiche, ma come trasformazione del rapporto tra tecnologia, organizzazione e società dentro un ecosistema integrato. Il Manifesto chiarisce che il baricentro si sposta dalla produttività alla capacità generativa, definita come capacità di produrre futuri praticabili, preservare opzioni nel lungo periodo e mantenere legittimazione e fiducia mentre cambiano vincoli, attori e condizioni di contesto. Il richiamo è rilevante perché impedisce una lettura riduzionista, nella quale Industry 6.0 coinciderebbe con una fabbrica più automatizzata o con un salto incrementale di “smartness”, e impone invece un criterio di governo che include vincoli di tutela, responsabilità e continuità del valore nel tempo.

La capacità generativa, intesa in senso rigoroso, non coincide con una tecnologia e non è un sinonimo di generative AI. È una proprietà sistemica e un criterio di governo che riguarda il modo in cui un ecosistema industriale conserva possibilità e ne crea di nuove mentre cambiano le condizioni del contesto. Misura se un sistema mantiene reversibilità e plasticità, se sa trasformare vincoli in regole progettuali, se riesce a rendere espliciti i trade off e a scegliere consapevolmente cosa preservare, cosa trasformare e cosa rendere deliberatamente modulare. In un sistema generativo, l’efficienza non scompare, ma viene ricollocata dentro una strategia più ampia di robustezza evolutiva, nella quale la performance non è l’unico fine e la continuità del valore nel lungo periodo diventa requisito di legittimazione.

In questo quadro il gemello digitale, secondo l’impostazione del Manifesto, assume un ruolo che va oltre la simulazione. Diventa infrastruttura di governo della fabbrica reale e della filiera, perché collega osservazione, modellazione e azione, consentendo di testare alternative prima e durante l’esecuzione, di rendere visibili vincoli e conseguenze, di ridurre il costo della riconfigurazione e di accelerare cicli decisionali senza perdere tracciabilità. Una fabbrica governabile non è quella che automatizza di più, ma quella che riesce a cambiare assetto con metodo, trasformando la complessità in un processo continuo di apprendimento e riallineamento, nel quale dati, modelli e regole sono parte integrante della capacità di decidere.

L’autonomia distribuita, resa possibile da architetture ad agenti e da sistemi intelligenti specializzati, è descritta nel Manifesto come conseguenza di una progettazione che mette al centro riconfigurabilità e apprendimento, non come fine in sé. L’autonomia diventa valore quando è incardinata in regole, vincoli, soglie e responsabilità chiaramente definite, tali da mantenere controllo, auditabilità e contestabilità delle decisioni anche quando i processi operano end to end. Lo stesso vale quando l’intelligenza si incarna in sistemi fisici e in robotica agentica, nella quale percezione, pianificazione e azione avvengono in ambienti variabili. In assenza di una governance esplicita, la velocità tende a trasformarsi in opacità, e l’opacità è un moltiplicatore di fragilità. Per questo la centralità umana, in Industry 6.0, non coincide con l’esecuzione, ma con l’architettura di responsabilità. Significa definire finalità e limiti non delegabili, presidiare sicurezza e rischio lungo il ciclo di vita, garantire che le scelte siano motivabili e verificabili, e che l’organizzazione mantenga la capacità di comprendere ciò che fa, perché lo fa e quali conseguenze accetta.

Il passaggio di fase diventa ancora più netto quando sostenibilità e circolarità vengono trattate, come nel Manifesto, come vincoli strutturali di progetto e non come capitoli separati. Se la sostenibilità è una tutela, allora entra nelle architetture tecnologiche, nelle scelte di supply chain, nei criteri di procurement e nelle metriche operative, e impone di gestire esternalità e rischi lungo l’intero ciclo di vita. Se la circolarità è una disciplina operativa, allora richiede design for disassembly, manutenzione evolutiva, riuso, rigenerazione, riciclo qualificato e tracciabilità dei materiali, rendendo misurabili e governabili flussi e responsabilità. In questa lettura, sostenibilità, sicurezza e continuità non sono dimensioni parallele, ma variabili co determinanti del governo industriale, perché definiscono che cosa è accettabile preservare e che cosa è necessario trasformare per non consumare il proprio futuro.

Qui si colloca la nozione di antifragilità, che il Manifesto qualifica come proprietà progettuale verificabile. Resistere non basta, e non basta neppure tornare come prima. In contesti instabili serve la capacità di migliorare sotto stress, volatilità e discontinuità, attraverso modularità, interoperabilità, qualità del dato, sicurezza, riduzione del lock in, standard aperti e ridondanze intelligenti. L’antifragilità non è un atteggiamento, ma una combinazione di scelte progettuali e organizzative che determina se un sistema aumenta opzioni e qualità di funzionamento nel tempo, oppure si irrigidisce e diventa vulnerabile a shock. Anche l’adozione di componenti intelligenti va letta in questo quadro, perché può accelerare la riconfigurazione ma può anche introdurre nuove rigidità se non è governata con criteri di portabilità, trasparenza e controllo.

In Industry 6.0, secondo la traiettoria delineata dal Manifesto, l’unità reale di competitività non è più soltanto l’impresa. Competono le reti e competono le condizioni di interoperabilità e fiducia che rendono governabile la rete. Quando dati, modelli e piattaforme diventano asset decisivi, servono infrastrutture cognitive e operative condivise, e talvolta commons di dati capaci di sostenere collaborazione senza perdere responsabilità. L’ecosistema riduce duplicazioni, accelera trasferimento di conoscenza, abilita riconfigurazioni di filiera quando cambiano tecnologie, vincoli regolatori o condizioni geopolitiche, e rende praticabile una competitività intesa come proprietà collettiva. In questo scenario il bene comune, richiamato esplicitamente nel Manifesto come criterio di legittimazione, diventa la condizione che rende governabile l’azione collettiva, perché consente di comporre conflitti di valore, chiarire finalità e costruire fiducia attraverso vincoli di tutela e responsabilità esplicite. Senza legittimazione non c’è continuità della trasformazione, e senza continuità l’innovazione resta episodica, fragile, non scalabile.

L’elemento conclusivo, che in realtà attraversa l’intero impianto, riguarda competenze e capacità di anticipazione. Non basta accumulare specialismi. Serve una competenza di integrazione che sappia leggere segnali deboli, interpretare cambiamenti e trasformarli in scelte operative, tenendo insieme dimensioni tecnologiche, organizzative, sociali, ambientali e istituzionali senza gerarchie riduttive. È questa capacità che rende governabile l’innovazione di sistema.

In definitiva, Industry 6.0 non è la promessa di una fabbrica più smart, ma l’impegno a progettare sistemi e filiere capaci di produrre futuri praticabili, preservare opzioni nel lungo periodo e mantenere fiducia mentre tutto cambia, secondo la traiettoria tracciata dal “Manifesto Industry 6.0”. Dentro questa cornice, la capacità generativa diventa la misura della maturità industriale, e il futuro governabile diventa l’esito di una governance intenzionale, verificabile e orientata alla continuità del valore nel tempo.

Autore

* Oliviero Casale è General Manager di UniProfessioni e Innovation Manager certificato su norma UNI 11814 oltre essere Mentor Industry 6.0; componente del CtS di Net EU Association; consigliere della Fondazione Communia; coordinatore del World Industry 5.0 Forum by Confassociazioni; segretario di AICQ Emilia Romagna e Marche; componente di ISO TC/279 (Innovation management); Cultore della Materia in “Affidabilità Controllo Qualità e Certificazione di Processo e di Prodotto” presso il Dipartimento di Ingegneria Industriale dell’Università di Bologna.

Email: oliviero.casale@uniprofessioni.it

Linkedin: https://linkedin.com/in/olivierocasale/