Presunzione di conformità, limiti dell’allegato ZA e attuazione del testo definitivo per i fornitori di sistemi di intelligenza artificiale ad alto rischio.
di Oliviero Casale, General Manager di UniProfessioni e Segretario di AICQ Emilia Romagna e Marche
Nel contributo «Pubblicata la EN 18286:2026: il sistema di gestione della qualità per gli obblighi regolatori dell’AI Act», pubblicato su questo sito il 1° agosto 2026, era stata distinta la disponibilità della norma europea dalla citazione del suo riferimento nella Gazzetta ufficiale dell’Unione europea. La distinzione era sostanziale: la pubblicazione del testo tecnico non bastava, da sola, ad attivare la presunzione di conformità collegata alla citazione. Quel passaggio è ora intervenuto. [1]
La decisione di esecuzione (UE) 2026/2274 della Commissione, del 12 ottobre 2026, pubblicata nella GUUE il 14 ottobre, dispone la pubblicazione del riferimento alla EN 18286:2026 ed entra in vigore nello stesso giorno. Il suo allegato contiene un solo riferimento di norma: quello dedicato al sistema di gestione della qualità (Quality Management System, QMS) per le finalità regolatorie dell’AI Act. L’atto è riportato anche nella pagina ufficiale della Commissione sulle norme armonizzate per l’intelligenza artificiale. [2][6]
La novità merita un approfondimento distinto dal precedente inquadramento. Il testo definitivo consente infatti di esaminare non soltanto l’architettura del sistema di gestione, ma anche le corrispondenze con il regolamento e le condizioni della copertura dichiarata nell’allegato ZA. Il punto non è sostituire una formula — «citazione attesa» — con un’altra — «norma citata» —, bensì comprendere quali requisiti siano interessati e quali evidenze debbano sostenere la conformità. [5]
Dalla norma europea alla citazione: il significato giuridico del passaggio
Il regolamento (UE) n. 1025/2012 definisce la norma come una specifica tecnica alla quale non è obbligatorio conformarsi e la norma armonizzata come una norma europea adottata sulla base di una richiesta della Commissione per l’applicazione della legislazione dell’Unione sull’armonizzazione. È quindi più preciso parlare di EN 18286 come norma armonizzata il cui riferimento è ora pubblicato nella GUUE: l’effetto della citazione va distinto dalla qualificazione della norma e dalla sua precedente disponibilità nei cataloghi. [3]
La decisione 2026/2274 ricostruisce il percorso: la richiesta di normazione C(2025) 3871 comprendeva il sistema di gestione della qualità dei fornitori, inclusi i processi di monitoraggio successivi all’immissione sul mercato; CEN e CENELEC hanno completato il lavoro; la Commissione, insieme alle organizzazioni di normazione, ha valutato la rispondenza del documento alla richiesta. La pubblicazione del riferimento segue la conclusione che la norma soddisfa i requisiti cui intende riferirsi, secondo il meccanismo dell’articolo 10, paragrafo 6, del regolamento sulla normazione europea. [2][3]
L’utilizzo della norma resta volontario; non lo è il rispetto degli obblighi legislativi applicabili. La conformità effettiva alle disposizioni pertinenti della norma citata permette di beneficiare della presunzione entro il perimetro riconosciuto. Non sono equivalenti l’acquisto del documento, una dichiarazione di adozione e l’attuazione verificabile dei suoi requisiti. La presunzione, inoltre, non esclude controlli e misure correttive: l’articolo 82 dell’AI Act contempla anche sistemi conformi che presentano comunque un rischio. [2][3][4]
L’allegato ZA: una copertura delimitata, non una conformità generale
Il documento decisivo per comprendere la relazione con gli obblighi regolatori è l’allegato ZA, qualificato come informativo e parte integrante della norma. La tabella ZA.1, alle pagine 48 e 49 del testo europeo, collega le clausole ai requisiti che il documento intende coprire. Questa mappatura deve essere letta insieme alla decisione di citazione e al regolamento: non costituisce una fonte autonoma capace di ampliare gli effetti previsti dal legislatore. [5]
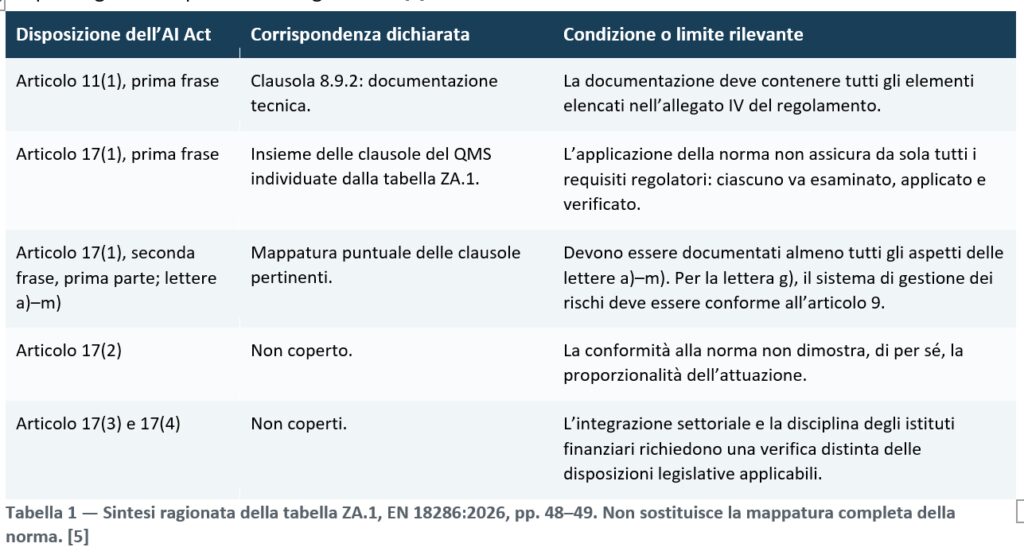
Il richiamo agli elementi dell’allegato IV va letto secondo la loro applicabilità al sistema interessato. L’articolo 11, paragrafo 1, consente inoltre a PMI, comprese le start-up, e piccole imprese a media capitalizzazione di presentarli in modo semplificato mediante il modulo previsto dalla disposizione. La semplificazione della presentazione non è un’esenzione dai requisiti sostanziali. [4][13]
Emergono due precisazioni spesso trascurate. La prima è che il collegamento non riguarda soltanto il QMS: comprende anche la prima frase dell’articolo 11, paragrafo 1, sulla predisposizione e sull’aggiornamento della documentazione tecnica. Ciò non autorizza ad affermare che l’intero articolo 11 sia coperto o che la sola esistenza di un fascicolo dimostri la conformità del sistema. La seconda è che il richiamo alla gestione dei rischi dell’articolo 17, paragrafo 1, lettera g), è subordinato a un sistema conforme all’articolo 9: una procedura genericamente denominata “risk management” non basta. [4][5]
La dicitura “non coperto” non significa “non applicabile”. La proporzionalità rispetto alle dimensioni del fornitore, le possibilità di integrazione con sistemi previsti dalla legislazione settoriale e il regime degli istituti finanziari restano disposizioni da considerare autonomamente. L’assenza di restrizioni espresse accanto al riferimento nell’allegato della decisione non cancella le condizioni e i limiti della tabella ZA.1. L’avvertenza 1 dell’allegato ZA ricorda inoltre che la presunzione resta valida soltanto finché il riferimento è mantenuto nell’elenco pubblicato in GUUE. Restano applicabili gli obblighi derivanti dalle altre disposizioni dell’Unione pertinenti. [2][4][5][9]
Il coordinamento delle disposizioni sulla presunzione richiede precisione. L’articolo 40, paragrafo 1, richiama i requisiti della sezione 2 del capo III, mentre l’articolo 17 appartiene alla sezione 3. L’articolo 1, punto 17, del regolamento (UE) 2026/1744 ha aggiunto al paragrafo 2 un comma che richiede prodotti della normazione per agevolare la conformità congiunta e la presunzione di conformità rispetto alle sezioni 2 e 3 e alla pertinente legislazione settoriale. Il considerando 21 ne chiarisce l’obiettivo di coordinamento e di riduzione delle duplicazioni. La modifica riguarda le richieste di normazione e non riscrive il paragrafo 1: non introduce, da sola, una presunzione generalizzata per qualunque norma o certificazione. Per la EN 18286, la destinazione al QMS e il perimetro della copertura devono essere ricostruiti leggendo insieme il quadro legislativo, la decisione di citazione e l’allegato ZA. [2][5][10][13]
Un sistema di gestione costruito intorno alla conformità regolatoria
L’articolo 16, lettera c), e l’articolo 17 dell’AI Act individuano l’obbligo del fornitore di disporre di un sistema di gestione della qualità documentato, nei casi in cui tali disposizioni sono applicabili. La EN 18286 sviluppa questa esigenza per le organizzazioni che forniscono sistemi di IA, principalmente ad alto rischio, senza essere specifica per un settore. Non va quindi presentata come un obbligo gestionale generalizzato per qualsiasi utilizzatore di IA, né come una norma che risolve, in quanto tale, gli obblighi propri dei fornitori di modelli per finalità generali. [4][5]
La natura trasversale della norma tecnica non elimina i regimi particolari del regolamento. Per i sistemi di cui all’articolo 6, paragrafo 1, relativi a prodotti disciplinati dall’allegato I, sezione B, l’articolo 2, paragrafo 2, limita le disposizioni direttamente applicabili. Occorre quindi verificare la pertinente disciplina settoriale, senza estendere automaticamente a tali sistemi l’intero regime dell’articolo 17. [4][13]
La definizione di qualità della clausola 3.1.23 è specifica: collega le caratteristiche dell’oggetto al soddisfacimento dei requisiti regolatori, comprendendo la tutela della salute, della sicurezza e dei diritti fondamentali. La norma distingue questa impostazione da quella della EN ISO 9001, che include le aspettative dei clienti e delle altre parti interessate. Nel QMS regolatorio, pertanto, un risultato tecnicamente accurato o apprezzato dal cliente non esaurisce la valutazione della qualità. [5]
Il capitolo 4 richiede di identificare e riesaminare sistematicamente i requisiti applicabili, definire i sistemi compresi nel QMS e i suoi confini, quindi stabilire una strategia di conformità. La clausola 4.4.3 distingue norme armonizzate citate, specifiche comuni, altre norme e altre specifiche tecniche. Quando la copertura non è completa, il fornitore deve documentare i requisiti non coperti e le misure utilizzate per soddisfarli. La norma, dunque, non invita a cercare un unico documento risolutivo: richiede di governare la combinazione di strumenti effettivamente adottata. [5]
L’architettura definitiva prosegue con leadership, pianificazione e supporto, quindi con la realizzazione del sistema di IA, le operazioni e il controllo, la valutazione delle prestazioni del QMS. Il modello di ciclo di vita rappresentato nella figura 1 della norma, a pagina 28, e precisato nella pagina successiva non è rigidamente lineare: le fasi possono essere iterative. È un punto importante per sistemi la cui configurazione, i cui dati o le cui condizioni di impiego possono evolvere dopo il rilascio. [5]
Due livelli documentali e due diversi oggetti della gestione dei rischi
La documentazione del QMS descrive il campo di applicazione, le politiche, gli obiettivi, i processi e le loro interazioni. La documentazione tecnica riguarda invece ciascun sistema di IA e deve sostenere la dimostrazione della sua conformità. Le clausole 4.5 e 8.9.2 collegano questi livelli, ma non li confondono: uno stesso QMS può comprendere più sistemi, senza che un manuale comune sostituisca le informazioni specifiche su finalità, progettazione, dati, prove, modifiche e monitoraggio. [4][5]
Il controllo delle informazioni comprende identificazione, approvazione, aggiornamento, protezione, reperibilità, conservazione e versionamento. La documentazione deve permettere di ricostruire quali elementi abbiano sostenuto una determinata decisione, non soltanto di mostrare che una procedura esiste. Da qui il valore operativo di collegare requisiti, versioni del sistema, dati utilizzati, risultati delle prove e autorizzazioni al rilascio: una modalità applicativa per rendere effettiva la tracciabilità richiesta. [5]
Va mantenuta una distinzione analoga per i rischi. La clausola 6.1 considera quelli che possono compromettere il funzionamento del QMS, come l’indisponibilità di risorse, competenze o informazioni necessarie. La clausola 8.2 riguarda invece i rischi dei sistemi di IA e richiede una gestione conforme alle prescrizioni regolatorie lungo il ciclo di vita. Una valutazione dei soli rischi organizzativi non sostituisce quindi quella dei possibili danni alle persone, alla salute, alla sicurezza e ai diritti fondamentali. [4][5]
Progettazione, dati e prove: la qualità deve essere dimostrabile
Le clausole sulla progettazione richiedono di passare dalla finalità prevista ai requisiti del sistema e alle specifiche progettuali, distinguendo ciò che deve essere ottenuto dalle soluzioni impiegate. La verifica accerta il soddisfacimento dei requisiti specificati; la validazione riguarda invece l’idoneità rispetto alla finalità o all’applicazione prevista. Le due attività sono complementari: una prova superata in un ambiente controllato non dimostra automaticamente l’adeguatezza per ogni contesto di utilizzo. [5]
La clausola 8.4.2 rende concreta questa impostazione. I piani e le procedure di prova devono essere documentati, con criteri verificabili di accettazione e condizioni di riproducibilità. Quando applicabili, devono essere documentate le condizioni di prova: ambiente hardware e di calcolo, versioni di software e librerie, valori di inizializzazione, parametri e iperparametri di addestramento, versioni dei dataset, pretrattamenti e gestione degli elementi stocastici. Per sistemi intrinsecamente stocastici, la nota ammette la documentazione di intervalli statistici di variazione, anziché pretendere necessariamente un’identica replica dell’output. [5]
La gestione dei dati della clausola 8.5 deve essere coordinata con queste attività e con i requisiti applicabili. Sul piano operativo, una relazione di prova acquista valore quando è possibile collegarla alla configurazione effettivamente valutata e alle caratteristiche dei dati impiegati. Non basta riportare un valore complessivo di accuratezza senza renderne comprensibili condizioni, limiti e pertinenza rispetto alla finalità prevista. Lo stesso allegato IV dell’AI Act richiede informazioni sulle metriche, sui dati di prova e sui potenziali impatti discriminatori. [4][5]
Modifiche, apprendimento continuo e catena di fornitura
La clausola 9.4 richiede di governare le modifiche e di documentare la motivazione della loro classificazione come sostanziali o non sostanziali. In presenza di una modifica sostanziale occorre una nuova valutazione della conformità, con gli aggiornamenti necessari al QMS. Il controllo non può perciò esaurirsi in un registro informatico delle versioni: deve includere una decisione motivata sull’effetto della modifica rispetto alla conformità e alla finalità del sistema. [5]
Per i sistemi che continuano ad apprendere, la clausola 8.8 tratta le modifiche predeterminate: devono essere identificate, considerate nella gestione dei rischi, verificate e validate, registrate e descritte nella documentazione e nelle istruzioni pertinenti. L’articolo 43, paragrafo 4, distingue queste evoluzioni, quando predeterminate nella valutazione iniziale e incluse nella documentazione tecnica, dalle modifiche sostanziali. Non ogni aggiornamento impone automaticamente di ripetere l’intera valutazione; ma la qualifica di evoluzione prevista deve poter essere dimostrata. [4][5]
La clausola 9.3 estende il controllo alla catena di fornitura: modelli, dati, componenti e servizi esterni devono essere selezionati e controllati considerando il loro contributo alla conformità. Sul piano applicativo, ciò richiede di chiarire quali informazioni siano disponibili, come vengano comunicate le modifiche e quale assistenza sia assicurata nel tempo. Affidare una parte dello sviluppo a terzi non elimina la necessità di governare le dipendenze che possono incidere sul sistema immesso sul mercato. [5]
Il monitoraggio post-market chiude il circuito del sistema di gestione
La clausola 9.5 non riduce il monitoraggio alla ricezione occasionale di reclami. Prevede un’attività attiva e sistematica, con un piano inserito nella documentazione tecnica, per raccogliere e analizzare informazioni sulle prestazioni e sulla conformità lungo il ciclo di vita. I dati provenienti dai deployer, le segnalazioni, i log disponibili e le informazioni sui rischi emergenti devono alimentare le decisioni del fornitore, in coerenza con l’articolo 72 dell’AI Act. [4][5]
Gli incidenti gravi e le non conformità ai requisiti regolatori richiedono una gestione coordinata, nel rispetto dei differenti presupposti: comunicazioni tempestive, indagini, valutazione delle cause, misure correttive e verifica della loro efficacia, secondo le disposizioni applicabili. Non tutti i malfunzionamenti sono incidenti gravi e le misure correttive urgenti non possono attendere il successivo riesame della direzione. Le tempistiche e le condizioni di segnalazione devono essere determinate sulla base della disciplina applicabile, evitando di utilizzare un unico termine per situazioni che l’articolo 73 tratta diversamente. [4][5]
Il capitolo 10 riconduce queste informazioni alla valutazione delle prestazioni del QMS. Il riesame della direzione deve verificare adeguatezza ed efficacia e sostenere le modifiche necessarie. Il valore del sistema risiede proprio in questa continuità: ciò che emerge durante l’uso deve poter modificare la valutazione dei rischi, le prove, le istruzioni, la gestione dei fornitori o le scelte organizzative. La conformità iniziale non esaurisce il lavoro del fornitore. [5]
Leadership, competenze e diritti fondamentali: il collegamento con l’AI ethicist
La EN 18286 attribuisce alla direzione compiti che non possono essere ridotti alla firma della politica per la qualità. La clausola 5.3 richiede responsabilità e autorità definite, mantenendo in capo alla direzione l’accountability per gli ambiti individuati. Il personale che gestisce, esegue e verifica attività incidenti sulla qualità deve disporre dell’autorità e dell’autonomia necessarie, inclusa la possibilità di intervenire. La responsabilità deve quindi corrispondere a capacità decisionali effettive. [5]
La clausola 7.2 richiede di determinare, assicurare e mantenere le competenze necessarie, anche ricorrendo a professionalità esterne. La valutazione deve considerare finalità prevista, uso improprio ragionevolmente prevedibile, tecnologie, dati, effetti sulle persone, usabilità e accessibilità. La conoscenza degli obblighi relativi a salute, sicurezza e diritti fondamentali non è quindi un tema estraneo al sistema di gestione, ma parte delle capacità richieste per farlo funzionare. [5]
È su questo piano che il presente approfondimento si collega al contributo «AI ethicist, la standardizzazione europea definisce una nuova professionalità per l’etica dell’intelligenza artificiale», pubblicato su questo sito il 10 agosto 2026. Il rapporto è di complementarità: il QMS organizza processi, responsabilità e controlli; le competenze specialistiche possono contribuire a identificare le persone interessate, valutare gli impatti e rendere argomentate le decisioni. La EN 18286 non impone però una figura denominata AI Ethics Officer, né trasferisce su uno specialista la responsabilità del fornitore e della direzione. [5][8]
Il coinvolgimento delle parti interessate richiede di distinguere requisiti e raccomandazioni. Le clausole 8.3.1.2 e 8.4.3.2 raccomandano di considerare la consultazione; l’allegato A offre indicazioni informative. La clausola 8.1.4, lettera d), punto 7), richiede invece di tenere conto, ove applicabile, della necessità di coinvolgere le parti interessate pertinenti, compresi deployer e persone interessate, nei processi lungo il ciclo di vita. Il documento distingue “shall”, requisito, da “should”, raccomandazione: non ogni modalità di consultazione è obbligatoria, ma ciò non rende facoltativa ogni valutazione del coinvolgimento. [5]
Integrare i sistemi esistenti senza presumere equivalenze
L’articolo 17, paragrafo 3, consente ai fornitori soggetti a obblighi gestionali previsti dal diritto settoriale dell’Unione di includere gli aspetti richiesti nel sistema esistente. L’introduzione della EN 18286 richiama l’esempio della EN ISO 13485 per i dispositivi medici. Per i fornitori che sono istituti finanziari soggetti ai requisiti europei di governance interna, il paragrafo 4 considera soddisfatto l’obbligo nei limiti e alle condizioni previsti, esclusi gli aspetti delle lettere g), h) e i): gestione dei rischi, monitoraggio post-market e segnalazione degli incidenti gravi. Non si tratta di un’esenzione generale né del riconoscimento di una qualsiasi certificazione preesistente. [4][5][9]
Gli allegati B e C della norma definitiva contengono corrispondenze rispettivamente con EN ISO 9001:2015 ed EN ISO/IEC 42001:2026. Precisano però che il confronto riguarda clausole e sottoclausole, non requisiti e concetti. Le tabelle possono orientare un’analisi delle lacune, ma non dimostrano che un sistema conforme o certificato secondo una di queste norme soddisfi già la EN 18286. La bibliografia chiarisce inoltre che il riferimento europeo EN ISO/IEC 42001:2026 corrisponde alla norma internazionale ISO/IEC 42001:2023. [5]
La EN 18286 non stabilisce un requisito generale di previa certificazione ISO 9001 o ISO/IEC 42001; la clausola 2 dichiara inoltre l’assenza di riferimenti normativi. Sul piano organizzativo, l’approccio più utile consiste nel riutilizzare processi adeguati — gestione documentale, competenze, fornitori, modifiche e riesami — e integrare ciò che manca per i sistemi di IA. L’attuazione deve restare proporzionata alle dimensioni dell’organizzazione, senza ridurre il livello di rigore e di protezione richiesto. [5][9][13]
La conformità del QMS non sostituisce quella del sistema di IA
L’allegato VI dell’AI Act distingue già, nella procedura basata sul controllo interno, la verifica del QMS, l’esame della documentazione tecnica e il controllo della coerenza tra progettazione, sviluppo e monitoraggio. L’allegato VII distingue a sua volta la valutazione del sistema di gestione da quella della documentazione tecnica del sistema di IA e prevede la vigilanza sul QMS approvato. La norma citata non elimina questi diversi oggetti di valutazione. [4]
Il percorso dipende dall’articolo 43 e dalla disciplina settoriale. Per i sistemi dell’allegato III, punti da 2 a 8, non contemporaneamente coperti dall’allegato I, sezione A, è previsto il controllo interno senza organismo notificato. Per i sistemi disciplinati dall’allegato I, sezione A, il paragrafo 3 aggiornato richiama anche la valutazione del QMS dell’articolo 17 e, fra gli altri, i punti 3 e 5 dell’allegato VII, relativi alla sua valutazione e vigilanza. Restano ferme le opzioni procedurali consentite dalla legislazione settoriale. La citazione della EN 18286 non rende facoltativa una valutazione di terza parte altrimenti richiesta, né dimostra la copertura di tutti i requisiti necessari per una determinata procedura. [11][13]
Un’eventuale certificazione volontaria del sistema di gestione va quindi distinta dall’approvazione e dai certificati previsti dal percorso regolatorio. Non sostituisce, da sola, la valutazione della conformità, la dichiarazione UE o la marcatura CE quando richieste. Il fornitore resta responsabile della conformità del sistema: il QMS costituisce il mezzo organizzativo per governarla, non un documento che la rende automaticamente acquisita. [4][5]
Dalla mappatura dei requisiti a un’attuazione verificabile
Per tradurre queste indicazioni in un percorso operativo, è utile costruire una matrice che colleghi ciascun obbligo applicabile alla clausola pertinente, al sistema di IA interessato, al processo responsabile, alle evidenze disponibili e alle eventuali lacune. È una proposta applicativa, non un modello obbligatorio prescritto dalla norma. La matrice dovrebbe distinguere i requisiti coperti dalla citazione, quelli coperti a condizioni specifiche e quelli da soddisfare mediante altre disposizioni o soluzioni documentate.
Per esempio, per una modifica di un sistema già valutato, la matrice potrebbe rinviare alla finalità prevista, alla valutazione del carattere sostanziale della modifica, all’aggiornamento dei rischi, alle prove eseguite, alle informazioni destinate al deployer e alla decisione di rilascio. Il criterio non sarebbe contare quanti documenti sono presenti, ma verificare se la sequenza delle decisioni è completa, coerente e ricostruibile. È in questa connessione fra regole e prove che il QMS assume valore operativo.
La citazione, infine, non modifica autonomamente il calendario dell’AI Act. L’articolo 1, punto 40, lettera b), del regolamento (UE) 2026/1744 modifica l’articolo 113 e prevede l’applicazione del capo III, sezioni 1, 2 e 3, salvo l’articolo 6, paragrafo 5, dal 2 dicembre 2027 per i sistemi dell’articolo 6(2) e dell’allegato III e dal 2 agosto 2028 per quelli dell’articolo 6(1) e dell’allegato I. Queste date non rinviano indistintamente tutti gli obblighi e vanno lette entro l’ambito di applicazione pertinente. Restano ferme le disposizioni transitorie dell’articolo 111 per i sistemi già immessi sul mercato o messi in servizio. [4][12][13]
Sul piano nazionale, UNINFO include già la UNI CEI EN 18286:2026 nell’elenco delle norme pubblicate nel settembre 2026. Il riferimento tecnico è quindi disponibile per impostare il lavoro, senza confondere disponibilità della norma, efficacia della citazione e decorrenza degli obblighi legislativi. La preparazione richiede tempo per far funzionare i processi e verificarne i risultati, non soltanto per redigerli. [7]
Dalla qualità dichiarata alla conformità sostenuta da evidenze
Il primo contributo aveva presentato una norma pubblicata e un passaggio regolatorio ancora atteso. La citazione consente ora di concentrare l’attenzione sulla copertura effettiva, sulle sue condizioni e sull’attuazione del testo definitivo. La EN 18286 non sostituisce l’AI Act e non assorbe tutte le valutazioni richieste: mette a disposizione una struttura attraverso la quale il fornitore può organizzare responsabilità, processi e informazioni lungo il ciclo di vita. [1][2][5]
Per chi si occupa di qualità, la conseguenza è concreta: la conformità deve essere collegata a sistemi identificati, decisioni motivate e prove verificabili. Il valore della norma citata non risiede nell’aggiungere un attestato alla documentazione aziendale, ma nel rendere governabile e dimostrabile il rispetto degli obblighi. La presunzione opera entro un perimetro; la responsabilità di mantenere il sistema conforme continua nel tempo.
Fonti e riferimenti
[1] Casale, O., «Pubblicata la EN 18286:2026: il sistema di gestione della qualità per gli obblighi regolatori dell’AI Act», AICQ Emilia Romagna, 1° agosto 2026. Articolo precedente
[2] Commissione europea, decisione di esecuzione (UE) 2026/2274 del 12 ottobre 2026, GU L del 14 ottobre 2026; considerando 1–6, articoli 1–2 e allegato. EUR-Lex
[3] Regolamento (UE) n. 1025/2012 sulla normazione europea, GU L 316 del 14 novembre 2012; articolo 2, punto 1, e articoli 10–11. EUR-Lex
[4] Regolamento (UE) 2024/1689, AI Act, GU L del 12 luglio 2024; articoli 2, 9, 11, 16–17, 40, 43, 47–48, 72–73, 82 e 111–113, allegati I e IV–VII. Il testo originario va letto insieme alle modifiche del regolamento (UE) 2026/1744 e ai riscontri istituzionali indicati nelle fonti 9–13. Testo originario su EUR-Lex
[5] CEN-CENELEC, EN 18286:2026, Artificial intelligence — Quality management system for EU AI Act regulatory purposes. Testo definitivo nel recepimento BS EN 18286:2026, BSI, 31 luglio 2026. Riferimenti: 0.1–0.3, 1–2, 3.1.23, 4–10 e allegati A, B, C e ZA. Tabella ZA.1: pp. 48–49 della numerazione EN, corrispondenti alle pp. 52–53 del PDF BSI.
[6] Commissione europea, pagina ufficiale «Artificial intelligence (AI) — Harmonised standards», sezione Publications in the Official Journal. Riscontro della decisione 2026/2274 e della pubblicazione del 14 ottobre 2026. Pagina della Commissione
[7] UNINFO, «Elenco delle Norme pubblicate nel mese di settembre 2026», 6 ottobre 2026. Include UNI CEI EN 18286:2026. Elenco UNINFO
[8] Casale, O., «AI ethicist, la standardizzazione europea definisce una nuova professionalità per l’etica dell’intelligenza artificiale», AICQ Emilia Romagna, 10 agosto 2026. Richiamato per la complementarità fra competenze e governance, non come fonte dei requisiti definitivi della EN 18274. Contributo sull’AI ethicist
[9] Commissione europea, AI Act Service Desk, articolo 17, testo basato sulla versione consolidata al 27 luglio 2026. Riscontro dell’attuazione proporzionata e delle disposizioni settoriali. Articolo 17 aggiornato
[10] Commissione europea, AI Act Service Desk, articolo 40, testo basato sulla versione consolidata al 27 luglio 2026. Distinzione tra il paragrafo 1 e l’integrazione del paragrafo 2 relativa alla conformità congiunta. Articolo 40 aggiornato
[11] Commissione europea, AI Act Service Desk, articolo 43, testo basato sulla versione consolidata al 27 luglio 2026; procedure applicabili e richiamo alla valutazione e alla vigilanza del QMS nel paragrafo 3. Articolo 43 aggiornato
[12] Commissione europea, AI Act Service Desk, articolo 113, testo basato sulla versione consolidata al 27 luglio 2026, dopo le modifiche dell’Omnibus digitale sull’IA. Fonte del calendario applicativo aggiornato riportato nel presente contributo. Articolo 113 aggiornato
[13] Regolamento (UE) 2026/1744 del Parlamento europeo e del Consiglio, dell’8 luglio 2026, che modifica i regolamenti (UE) 2024/1689, (UE) 2018/1139 e (UE) 2023/1230 per quanto riguarda la semplificazione dell’attuazione di regole armonizzate sull’intelligenza artificiale, GU L del 24 luglio 2026. Riferimenti: considerando 21 (p. 8); articolo 1, punto 2, lettera a) (p. 15), punti 10–11 (p. 19), punto 17 (p. 21), punto 19 (p. 22), punti 39 e 40, lettera b) (p. 35); articolo 4 (p. 41). EUR-Lex
